
 #1
Инструменты для проверки конфигураций систем и приложений на наличие уязвимостей и соответствия требованиям.
Рекомендация Kitploit
 xfhg/intercept
INTERCEPT / Аудит политик как код
 nicholasjackson/cnitch
Container Snitch проверяет запущенные процессы в Docker Engine и предупреждает, если какие-либо из них обнаружены работающими от root
 synacktiv/shh
Systemd Hardening Helper - Зеркало https://github.com/desbma/shh
 nccgroup/s3_objects_check
Оценка методом белого ящика эффективных разрешений объектов S3 для выявления общедоступных файлов.
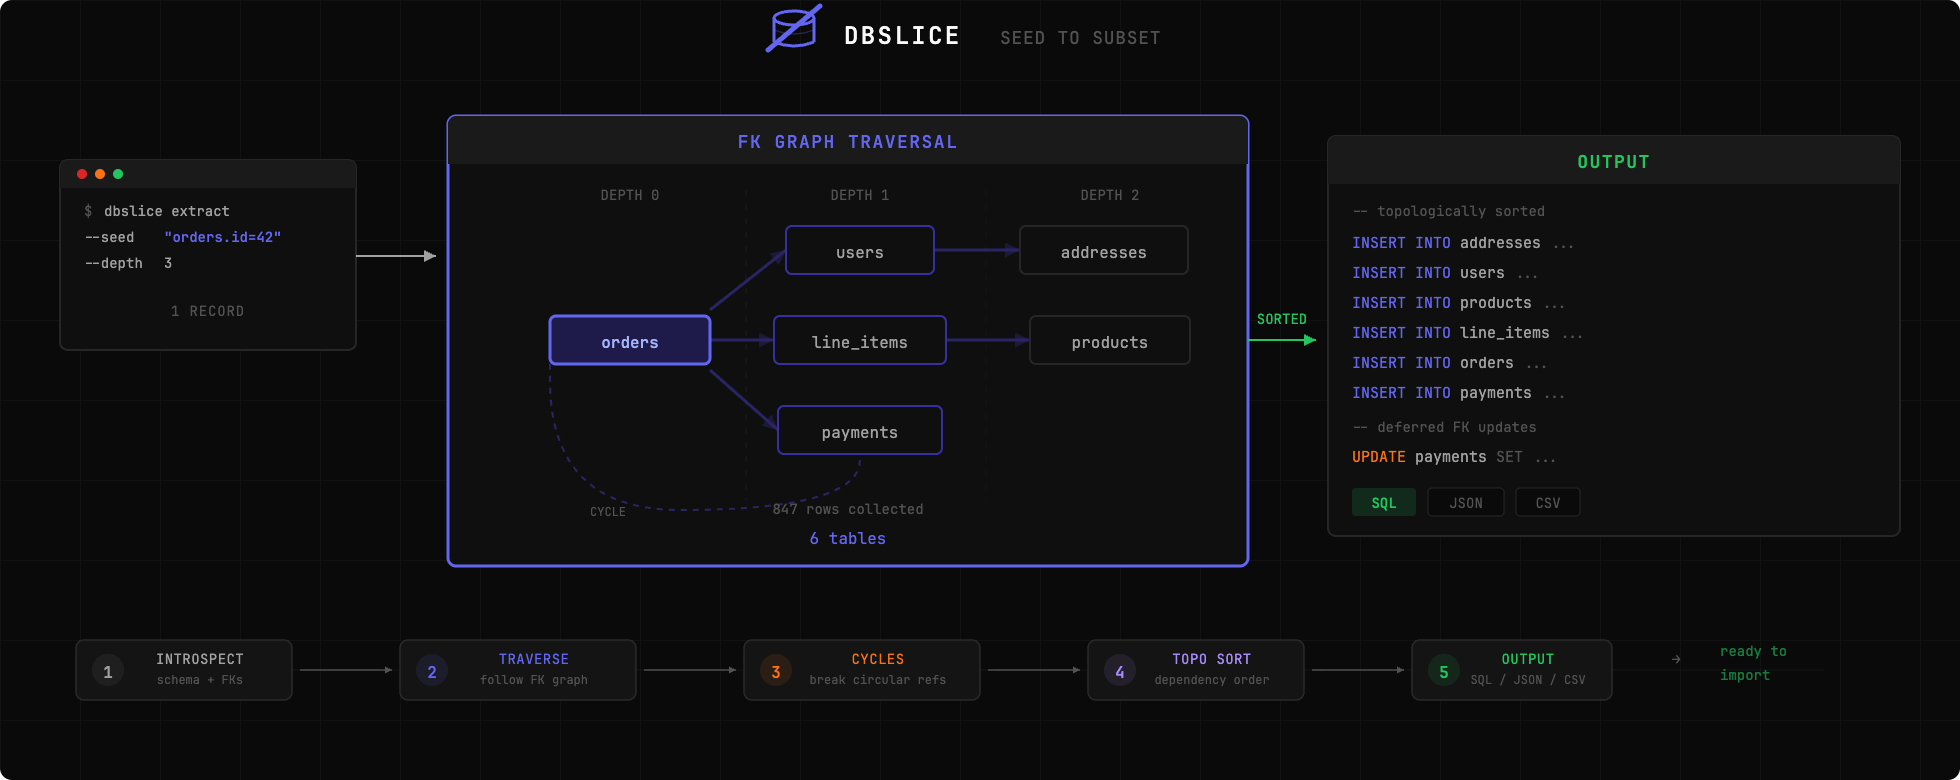 nabroleonx/dbslice
Извлеките фрагмент вашей рабочей базы данных для локального воспроизведения ошибок. Укажите dbslice на запись, он проследует по внешним ключам и…
 karimhabush/cis-vsphere
Инструмент для оценки соответствия среды VMware vSphere требованиям эталонного теста CIS.
 dev-sec/mysql-baseline
DevSec MySQL Baseline - InSpec Profile
 deadjakk/reg1c1de
Сканер разрешений реестра, написанный на C#, для поиска потенциальных путей повышения привилегий в реестре
 connectedlucy/plague
Обнаружения по умолчанию для EDR
 intrinsec/comission
Белый ящик сканер безопасности CMS, который проверяет версии ядра, плагинов и тем, обнаруживает несанкционированные изменения и сверяет известные…
 farenhytee/database-sentinel
Открытые аудиты безопасности для Supabase: MCP-сервер только для чтения, CLI-агент и Claude Skill. Находит ошибки конфигурации RLS, открытые ключи и…
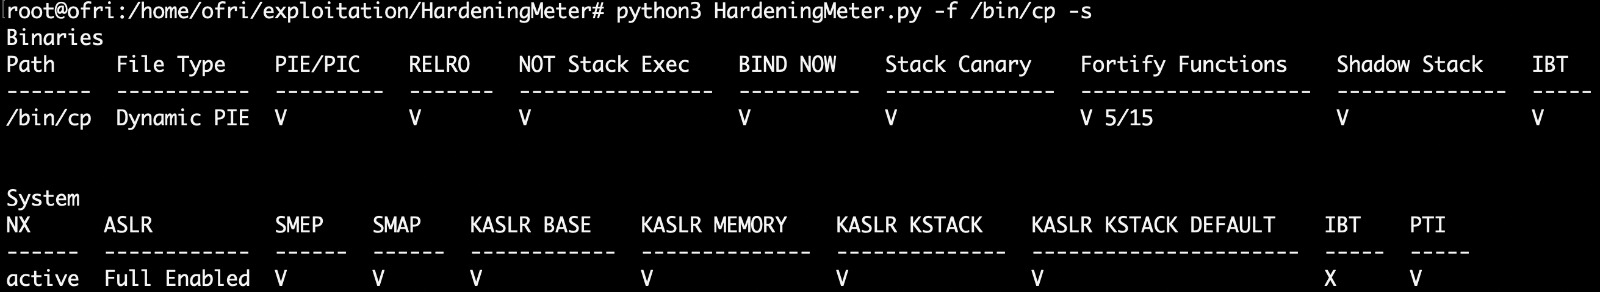 ofriouzan/hardeningmeter
HardeningMeter — это инструмент с открытым исходным кодом на Python, тщательно разработанный для комплексной оценки уровня защиты (hardening)…
 olafhartong/mde-auditcheck
MDE зависит от включения некоторых параметров аудита
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
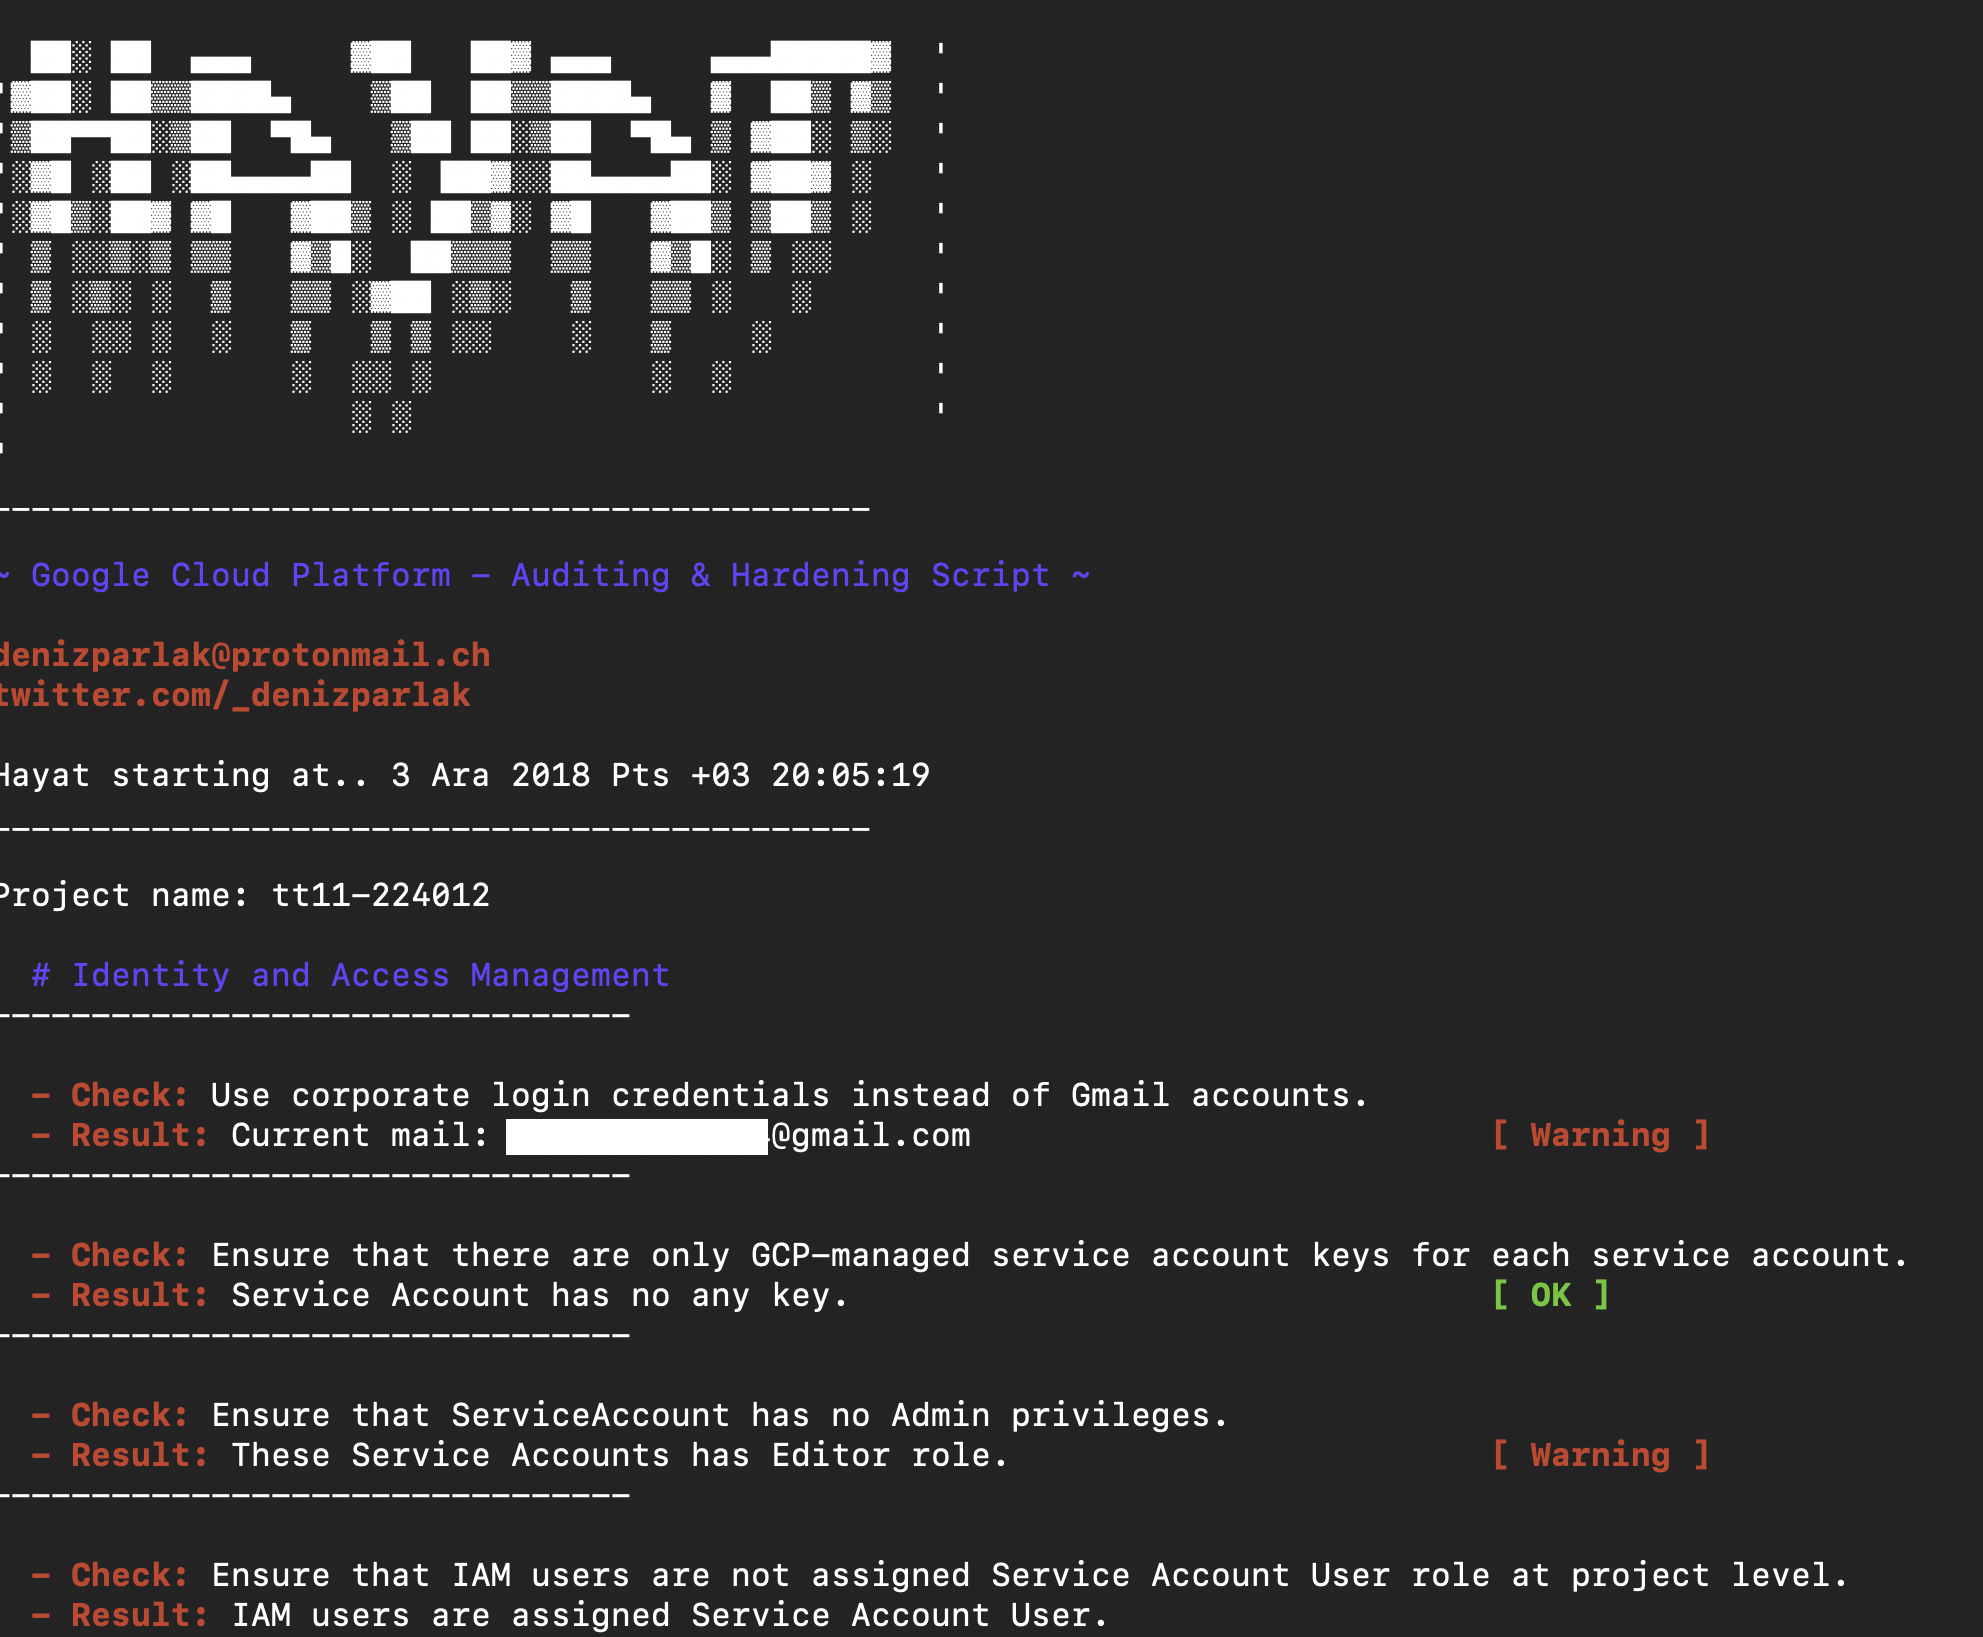 denizparlak/hayat
Hayat — это скрипт для отчетности и анализа ресурсов Google Cloud Platform.
 armourbird/csf
ArmourBird CSF - Фреймворк безопасности контейнеров
 anvilsecure/dawgmon
dawg - монитор коридора - отслеживает изменения в операционной системе и анализирует внедряемую поверхность атак при установке программного…








