
 #1
Инструменты для проверки конфигураций систем и приложений на наличие уязвимостей и соответствия требованиям.
Рекомендация Kitploit
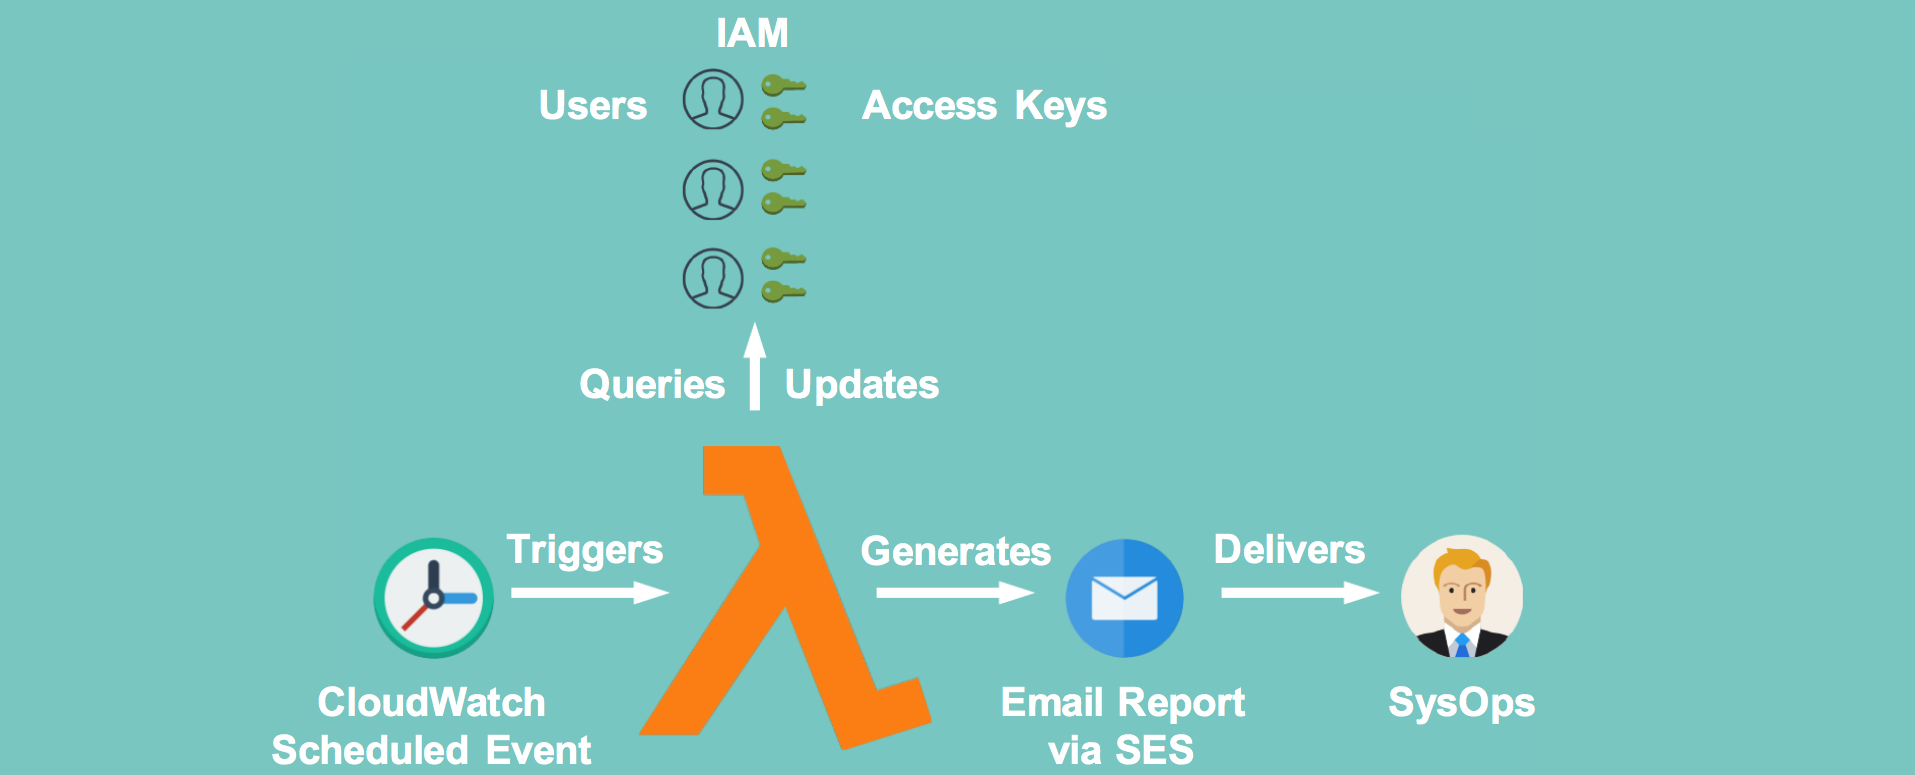
 te-papa/aws-key-disabler
Небольшой lambda-скрипт, который отключает ключи доступа старше заданного количества дней.
 rosehgal/dockerent
Единственный инструмент с открытым исходным кодом для анализа уязвимостей и проблем конфигурации в работающих Docker-контейнерах и Docker-сетях.
 atomburstofficial/geiger
Только для чтения CLI, который инвентаризирует ИИ-агентов, MCP-серверы, плагины и расширения на машине, сообщая об их возможностях и подверженности…
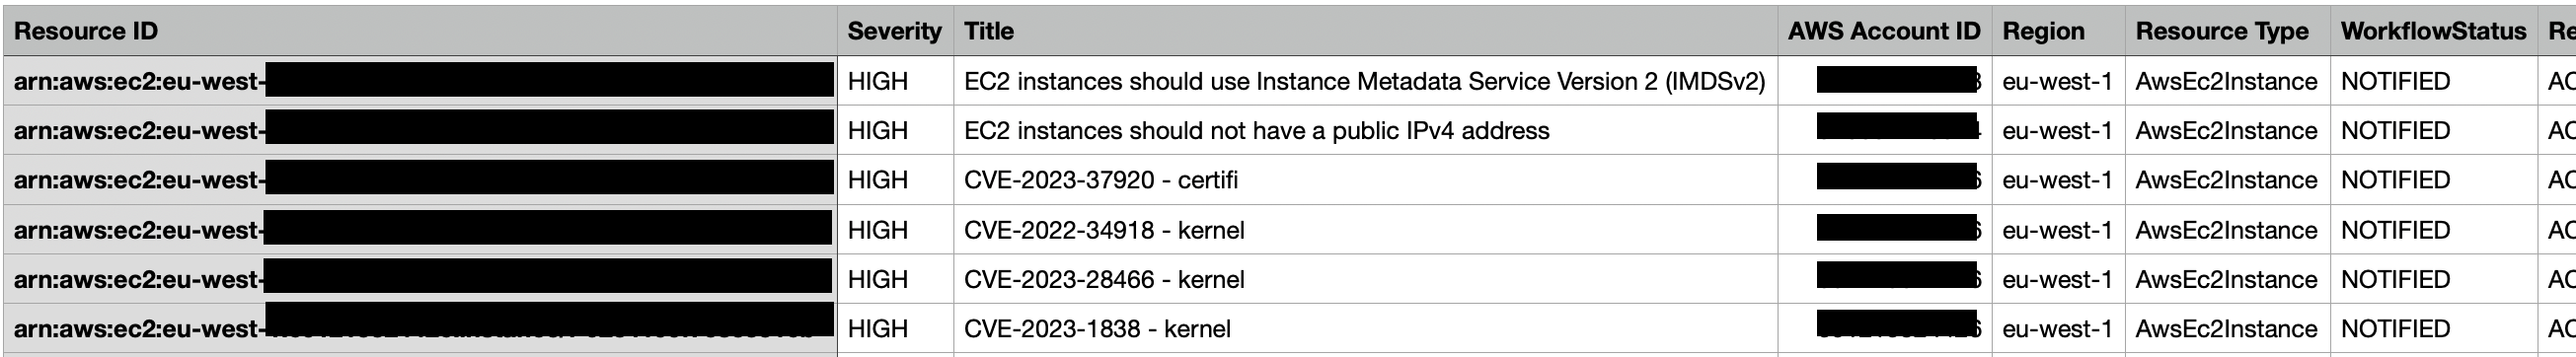 gabrielsoltz/metahub
Инструмент автоматического обогащения выводов безопасности и оценки воздействия для AWS. Обогащает данные об уязвимостях контекстом ресурсов, связями…
 mcp-shark/mcp-shark
Криминалистический анализ коммуникаций Model Context Protocol в стиле Wireshark Захватывайте, просматривайте и расследуйте все HTTP-запросы и ответы…
 master-of-servers/mose
Инструмент пост-эксплуатации для серверов управления конфигурациями.
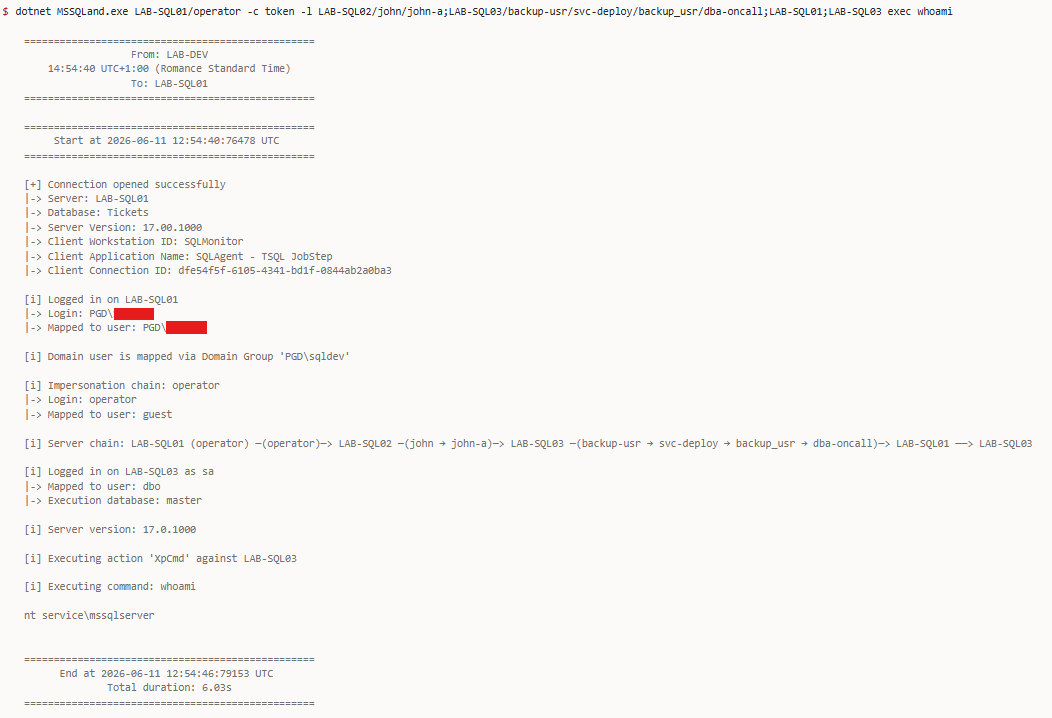 n3rada/mssqland
Целевой инструмент пост-эксплуатации на C# для Microsoft SQL Server (MS SQL / MSSQL), выполняющий обход цепочек связанных серверов любой глубины с…
 fortalice/modifycerttemplate
Изменение шаблонов сертификатов ADCS и перечисление ACL
 404tk/cloudtoolkit
Авторизованный набор инструментов для симуляции и проверки действий злоумышленников в облаке
 rezilion/mi-x
Определите, действительно ли ваша вычислительная среда уязвима к конкретной уязвимости, учитывая все факторы, влияющие на *фактическую*…
 austin-taylor/bluewall
Bluewall — это фреймворк для межсетевого экрана, предназначенный для специалистов по наступательной и оборонительной кибербезопасности.
 eclypsium/boothole
Скрипты обнаружения и ресурсы по смягчению последствий уязвимости BootHole (CVE-2020-10713), включая инструменты на PowerShell и Bash для аудита EFI…
 sec-consult/msiscan
Инструмент сканирования для выявления проблем локального повышения привилегий в уязвимых MSI-установщиках.
 portswigger/oauth-scan
Расширение Burp Suite, полезное для проверки безопасности OAUTHv2 и OpenID
 rhinosecuritylabs/iamactionhunter
Инструмент для разбора и запросов операторов политик AWS IAM.
 owasp/sedated
Проект SEDATED® (Анализатор конфиденциальных корпоративных данных для устранения раскрытия информации)
 dev-sec/nginx-baseline
DevSec Nginx Baseline - InSpec Profile








