
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 crackercat/rootsmart-v2.0
Android Ransomware Development - шифрование AES256 + CVE-2019-2215 (обратный root-shell) + эксфильтрация данных
 shehzade/peeping-tom
Удаленный кейлоггер для Windows с эксфильтрацией нажатий клавиш, зашифрованных с помощью AES-256, через настраиваемые интервалы обратного вызова и…
 kr0no/bloodhound-shell
Интерактивная командная оболочка для BloodHound API.
 cerberusmrxi/langflow-cve-2026-33017-exploit
CVE-2026-33017 exploitation tool для Langflow <1.9.0. Включает обратные оболочки, выполнение команд, операции с файлами, персистентность и…
 listenquiet/cve-2017-2824-reverse-shell
 evergreencartoons/senselessviolence
Набор инструментов для эксплуатации CVE-2022-31814.
 f1r3k0/cve-2025-52136
Эксплойт для CVE-2025-52136, обеспечивающий удалённое выполнение кода (RCE) на панели управления EMQX через загрузку плагина, с MQTT-агентом команд и…
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Python-эксплойт для CVE-2024-55591, обходящий аутентификацию FortiOS для выполнения удалённых команд на уязвимых устройствах FortiGate и FortiProxy.
 kra1t0/cve-2025-33053-webdav-rce-poc-and-c2-concept
Концепт-доказательство для CVE-2025-33053 Эксплуатация WebDAV с доставкой .url-файла для демонстрации реалистичного удаленного выполнения кода.…
 baph00met/cve-2024-47533
CVE-2024-47533: Обход аутентификации и выполнение кода в Cobbler
 l41kaa/cve-2024-48705
Wavlink AC1200 с версиями прошивки M32A3_V1410_230602 и M32A3_V1410_240222 уязвим к внедрению команд после аутентификации при сбросе пароля. Эта…
 iloveflag/fast-cve-2022-22965
Графический инструмент обнаружения для CVE-2022-22965 (Spring4Shell) с генерацией обратной оболочки в один клик, выполнением команд и адаптацией пути…
 seqred-s-a/cve-2019-14514
Удаленное выполнение кода в Microvirt MEmu
 malwaremorghulis/sunburst
Обнаружение SUNBURST C2 Stage-1 с использованием энтропии Шеннона
 thumpbo/cve-2026-21962
Эксплойт-скрипт для CVE-2026-21962, обеспечивающий удалённое выполнение команд на уязвимых веб-серверах с режимами одиночной цели, пакетной обработки…
 abdurahmon3236/cve-2024-38472
Metasploit-модуль, который эксплуатирует SSRF в Apache HTTP Server (CVE-2024-38472) на Windows для доступа к внутренним сервисам и достижения…
 hackspeak/cve-2026-93958
Аутентифицированный PoC внедрения команд для D-Link R95/BE9500 DHMAPI SetTimeSettings, обеспечивающий root RCE через инъекцию обратных кавычек в…
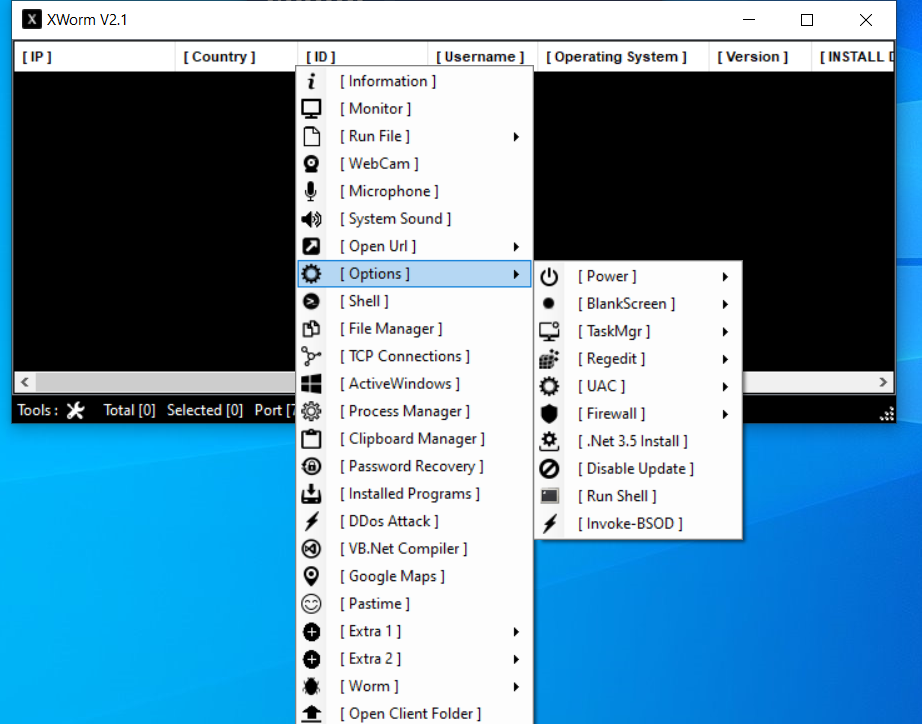
 manturever/xworm-rat
⭐️Знаменитый XWorm RAT, версия 2.1. Только в образовательных целях








