
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 tevora-threat/rt_redirectors
Роль Ansible для настройки редиректоров для C2 красной команды
 benjaminhays/cve-2022-36804-poc-exploit
Относительно надежный PoC-эксплойт для CVE-2022-36804 (критическая инъекция команд в BitBucket)
 k8gege/cve-2021-40444
Инструментарий для эксплуатации уязвимости CVE-2021-40444 — удаленного выполнения кода MSHTML, включающий генерацию DLL-полезной нагрузки, создание…
 gryfman/dlpwn
Инструмент Red Team для скрытой выгрузки файлов через передачу аудио по Bluetooth, кодирующий двоичные данные в сигналы FLAC для обхода систем…
 whispergate/lldp
C2-профиль для Mythic, туннелирующий зашифрованный peer-to-peer трафик агентов через Organizationally Specific TLV протокола IEEE 802.1AB LLDP для…
 haxrob/bpfdoor-controller-source
Исходный код контроллера бэкдора BPFDoor, поддерживающего скрытые каналы связи TCP, UDP, ICMP и HTTPS с активацией по magic-пакету, reverse shell и…
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
Многоцелевой сканер неаутентифицированного RCE для CVE-2025-34085, затрагивающего плагин WordPress Simple File List. Загружает, переименовывает и…
 octoberfest7/aggressor_snippets
Коллекция случайных небольших фрагментов Aggressor, которые не заслуживают отдельного репозитория
 90n45-d3v/bluebunny
BLE-ориентированный C2-сервер для Hak5 Bash Bunny, обеспечивающий беспроводную инъекцию команд, доставку полезной нагрузки и удалённое управление…
 shellkraft/ledger
Скрипт-агрессор, отслеживающий операционные изменения, внесённые в ходе участия Red Team. Предоставляет полный аудит изменений и того, что ещё…
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 漏洞批量检测 poc
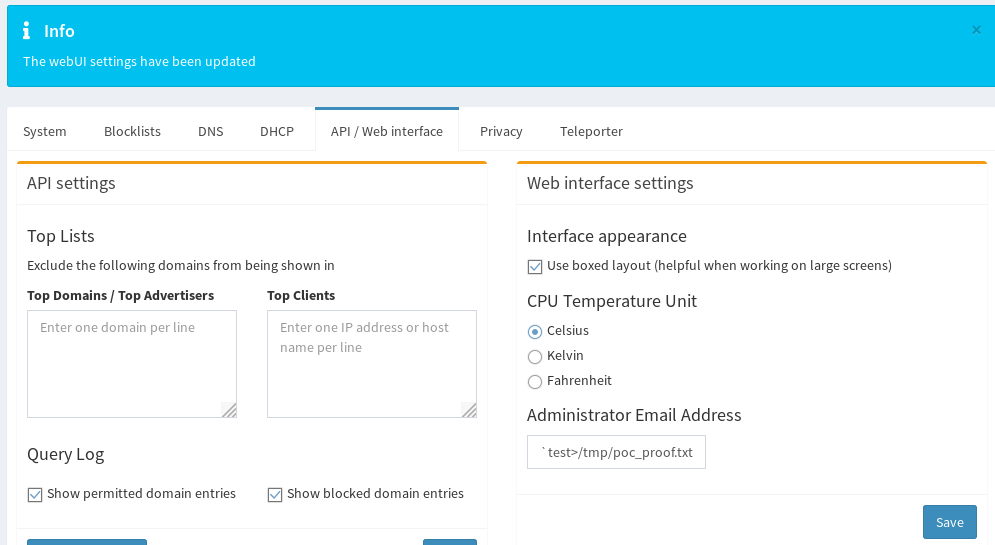 pr0tean/cve-2019-13051
Доказательство концепции эксплуатации для Pi-Hole AdminLTE с инъекцией команд (CVE-2019-13051), обеспечивающее удалённый доступ с правами root через…
 ap0dexme0/cve-2023-34960
Выполнение с помощью массового внедрения команд (Chamilo)
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Эксплойт для CVE-2024-0012 и CVE-2024-9474, нацеленный на обход аутентификации и аутентифицированную инъекцию команд в веб-интерфейсе управления Palo…
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / Автор: Tas9er
 jbaines-r7/overkill
QNAP N-Day (Вероятно, не CVE-2020-2509)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: Внедрение команд в режиме Appliance в F5 BIG-IP








