
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 gildasio/wshlient
Простой инструмент для взаимодействия с веб-шеллами и уязвимостями внедрения команд
 alcaparra/cve-2022-1292
CVE-2022-1292 Уязвимость OpenSSL c_rehash - POC
 cipher-attack/chimera
Инжектор полезной нагрузки и эмулятор HID для Android, как Hak5 и rubber ducky
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina One Click
 kira2040k/redbloodc2
Node.js сервер управления и контроля (C2) с генерацией FUD-полезной нагрузки, шифрованным взаимодействием, управлением сессиями и модулями для…
 saneki/cve-2025-49844
Доказательство концепции для CVE-2025-49844
 nccgroup/async-pico-hub
Async PICO Hub — это находящийся в разработке фреймворк для расширения Cobalt Strike с помощью пользовательского мониторинга событий и…
 jas502n/cve-2019-20197
Эксплойт-доказательство концепции для уязвимости удаленного выполнения команд Nagios XI (CVE-2019-20197) с полезной нагрузкой и шаблоном запроса Burp…
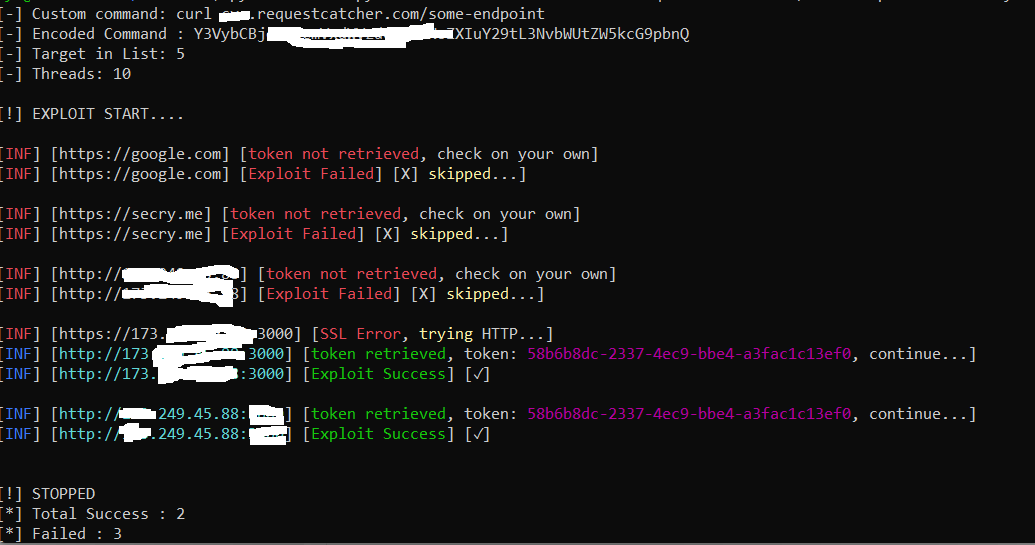 robotmikhro/cve-2023-38646
Автоматические инструменты для эксплойта Metabase, известного как CVE-2023-38646
 secarmalabs/indushell
PoC C&C для вредоносного ПО Industroyer
 jssngc/harpytools
Автоматизированный набор инструментов для пост-эксплуатации Active Directory для извлечения билетов Kerberos, атак ретрансляции NTLM и латерального…
 mcipekci/wp2shell
PoC RCE без аутентификации для ядра WordPress — объединяет CVE-2026-63030 (route-confusion desync в REST /batch/v1) с CVE-2026-60137 (SQLi через…
 advanced-threat-research/netllix
Проект, созданный с целью эмуляции и тестирования эксфильтрации данных по различным сетевым протоколам.
 withdk/pulse-gosecure-rce-poc
Инструмент для проверки наличия CVE-2020-8218
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Обратно-инженерный анализ RAT PureRAT, злоупотребляющего msbuild.exe, с извлечением инфраструктуры C2, API обхода .NET, манипуляций с файловой…
 iterat0r/cnaemulator
Автономный стенд для эмуляции и тестирования Aggressor Scripts (.cna) Cobalt Strike, который проверяет синтаксис, эмулирует Beacon API и выполняет…
 immersive-labs-sec/cve-2021-25281
Объединение CVE-2021-25281 и CVE-2021-25282 для эксплуатации SaltStack
 truekas/ls-poc
Эксплойт proof-of-concept для CVE-2026-30368, демонстрирующий обход аутентификации в Lightspeed Classroom для управления устройствами учащихся через…








