
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 d4rk007/sak1to-shell
Многопоточный, многоплатформенный (Linux/Windows) C2-сервер и клиент обратной TCP-оболочки для Windows, оба написаны на C.
 jconwell/secret_handshake
Прототип C2-канала вредоносного ПО с использованием сертификатов x509 поверх mTLS
 jxroot/zeropulse
🔒 Современная C2-платформа с интеграцией Cloudflare Tunnel | Удалённое управление через WinRM и SSH | Терминал в реальном времени и удалённый…
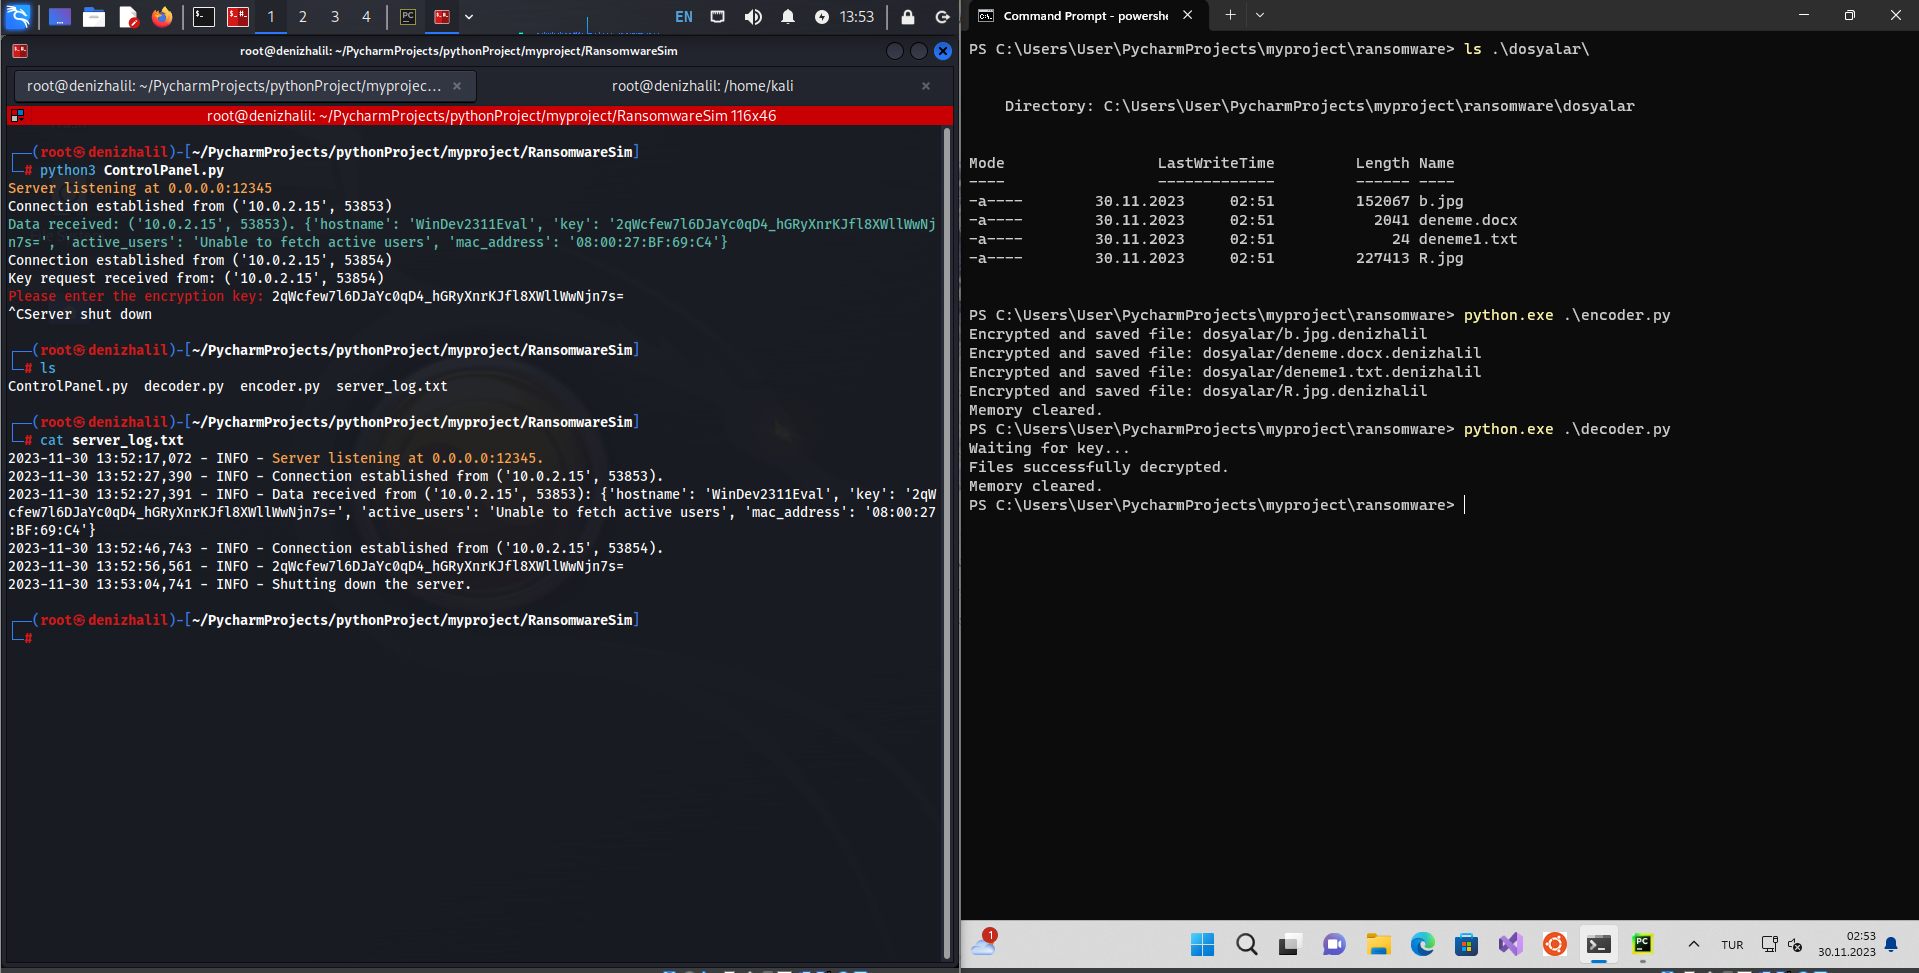 halildeniz/ransomwaresim
Образовательный симулятор программ-вымогателей, демонстрирующий шифрование файлов, связь с C2 и расшифровку для обучения кибербезопасности и анализа…
 xnianq/cve-2021-21985_exp
эксплойт cve-2021-21985
 klezvirus/rpcproxyinvoke
Простая библиотека PoC для выполнения произвольных вызовов, проксируя их через NdrServerCall2 или аналогичные
 project-prismatica/prismatica
Адаптивная система командования и управления
 ariary/queensono
Бинарный файл Golang для эксфильтрации данных с использованием протокола ICMP (+ ICMP bindshell, туннелирование HTTP через ICMP, ...)
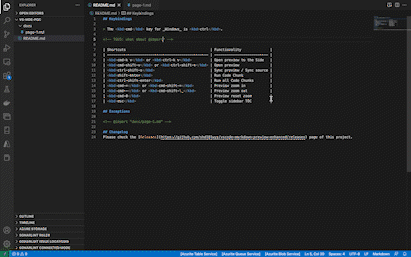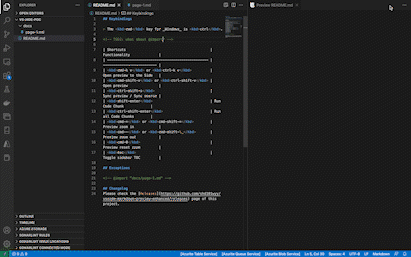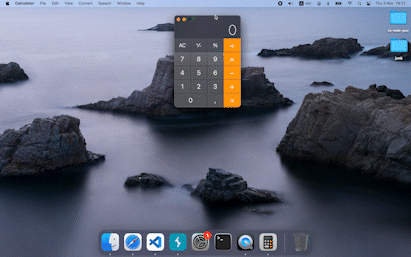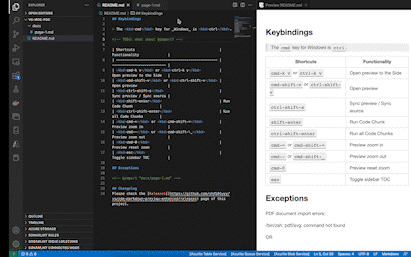 yuriisanin/cve-2022-45025
[PoC] Внедрение команд через импорт PDF в Markdown Preview Enhanced (VSCode, Atom)
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Бесфайловый C2-фреймворк на ассемблере x64 с двухканальным пивотингом по протоколам ICMP/DNS, прямым выполнением системных вызовов и внедрением в…
 rwhitcroft/dnschan
Троян удалённого доступа через DNS
 xiaolichan/redcaddy
C2-редиректор на основе caddy
 sfewer-r7/cve-2023-27532
Эксплойт для CVE-2023-27532 против Veeam Backup & Replication
 antonlovesdnb/ttprunner
Запускайте TTP с ИИ!
 codextf2/openmalleablec2
Открытая реализация Malleable C2 от Cobalt Strike
 machine1337/pyfud
КРОССПЛАТФОРМЕННЫЙ ТРОЯН УДАЛЁННОГО ДОСТУПА (RAT)
 n00py/hwacha
Развертывайте полезные нагрузки на системы *Nix массово
 govindasamyarun/c2-cloud
Облачное C2 — это мощный веб-фреймворк C2, предназначенный для упрощения жизни пентестерам. Он обеспечивает легкий доступ к скомпрометированным…








