
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 kleiton0x00/xsscope
XSScope — один из самых мощных и продвинутых GUI-фреймворков для эксплуатации современных браузеров через XSS.
 thatstraw/pwnlnx
Многопоточный обратный shell на Python с генерацией полезной нагрузки, управлением сессиями, кейлоггингом, совместным использованием экрана и…
 sliverarmory/sliver-gui
Кроссплатформенный Electron GUI для C2-фреймворка Sliver, предоставляющий панели управления сессиями и beacon-ами, генерацию полезных нагрузок,…
 flangvik/cobaltbus
Интеграция внешнего C2 Cobalt Strike с Azure Servicebus, трафик C2 через Azure Servicebus
 crossc2/crossc2kit
CrossC2, разработанный на основе фреймворка Cobalt Strike, может использоваться для управления другими кроссплатформенными системами. CrossC2Kit…
 flangvik/azurec2relay
Функция Azure, которая проверяет и ретранслирует трафик маяков Cobalt Strike с использованием гибких профилей C2, перенаправляя недействительные…
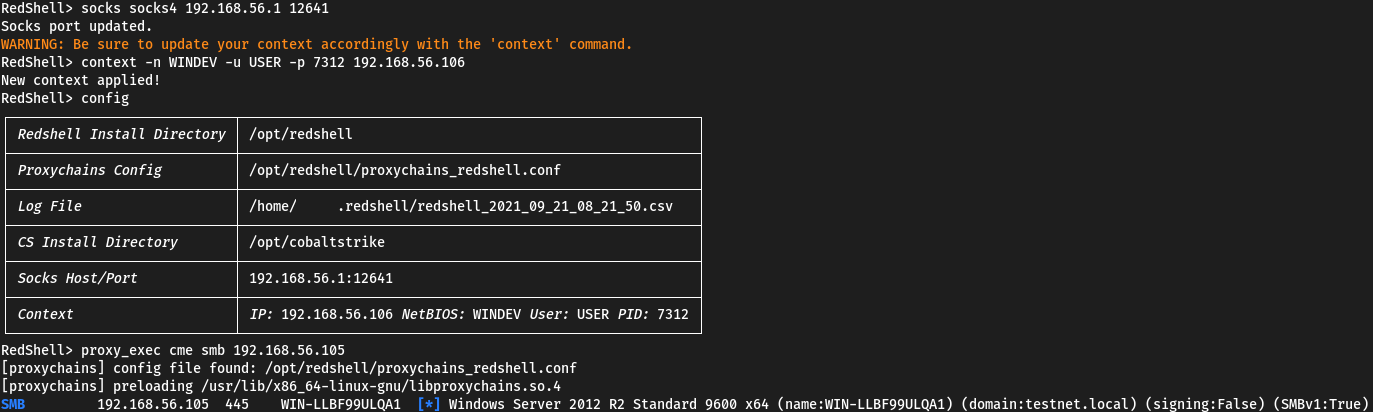 verizon/redshell
Интерактивная командная строка для red teaming и пентеста. Автоматически отправляет команды через SOCKS4/5 прокси с помощью proxychains. Опциональная…
 fox-it/dissect.cobaltstrike
Библиотека Python для анализа и разбора данных, связанных с Cobalt Strike, таких как полезные нагрузки Beacon и профили Malleable C2.
 ariary/fileless-xec
Стелс-дроппер, выполняющий удаленные бинарные файлы без сохранения их на диск .(поддержка HTTP3, поддержка ICMP, невидимые следы,…
 kudaes/lolbits
** ПРЕКРАЩЕНО ** C2 framework, использующий Background Intelligent Transfer Service (BITS) в качестве протокола связи и Direct Syscalls + Dinvoke для…
 igh0st/gh0st3.6_src
Исходный код трояна удалённого доступа (RAT) для изучения C2-коммуникаций, доставки полезной нагрузки и техник пост-эксплуатации в средах Windows.
 petitoto/chromium-exploit-dev
Инструментарий для превращения уязвимостей Chromium в надёжные, кроссплатформенные эксплойты полной цепочки атак
 codesiddhant/jasmin-ransomware
Jasmin Ransomware — это продвинутый инструмент для red team (клон WannaCry), используемый для имитации реальных атак программ-вымогателей. Jasmin…
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
 nodauf/girsh
Автоматически создает полностью интерактивный обратный шелл для жертвы на Linux или Windows.
 frenchcisco/ratel
RAT-el — это инструмент для тестирования на проникновение с открытым исходным кодом, который позволяет взять под контроль машину под управлением…
 enelg52/kittystager
KittyStager — это простой C2 нулевой стадии. Он состоит из веб-сервера для размещения шеллкода и импланта под названием kitten. Цель этого проекта —…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.








