
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 here_forawhile/terminalphone
Зашифрованная голосовая связь (нажми и говори) и текстовая коммуникация через скрытые сервисы Tor со сквозным шифрованием, настраиваемыми шифрами,…
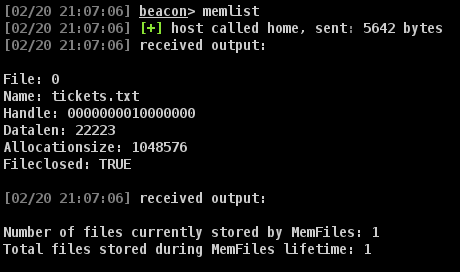
 octoberfest7/memfiles
Набор инструментов для CobaltStrike для записи файлов, создаваемых Beacon, в память вместо диска.
 yeeb1/socktail
Легковесный Go-бинарник, который подключает устройство к сети Tailscale и открывает локальный SOCKS5-прокси для кратковременного доступа red team.…
 gl4ssesbo1/nebula
Nebula — это облачный C2-фреймворк, который в настоящее время предлагает разведку, перечисление, эксплуатацию, пост-эксплуатацию в AWS, но всё ещё…
 incidedigital/mistica
Открытый швейцарский нож для произвольной связи по прикладным протоколам
 projectzeroindia/cve-2019-19781
Эксплойт удалённого выполнения кода для Citrix Application Delivery Controller и Citrix Gateway [ CVE-2019-19781 ]
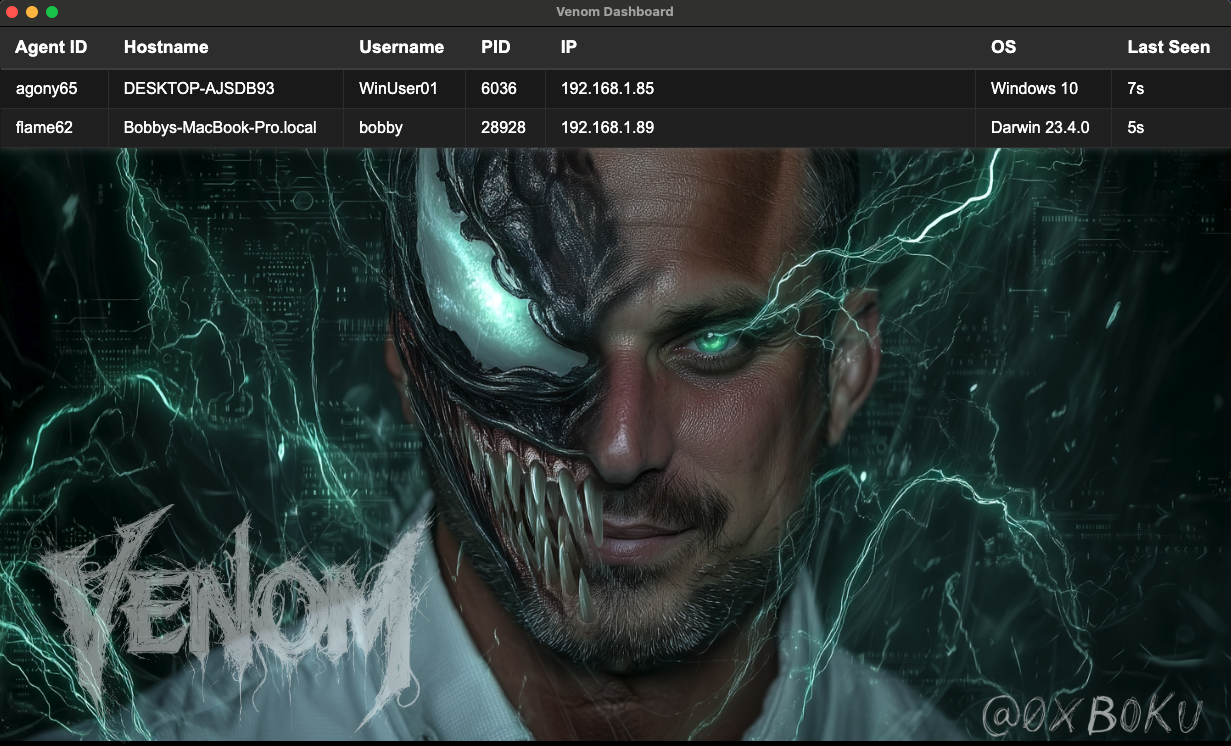 boku7/venom
Venom C2 — это не имеющая зависимостей платформа Command & Control на Python3 для персистентности redteam.
 maldevel/gdog
Полнофункциональный бэкдор для Windows, использующий Gmail в качестве C&C-сервера
 m3rcer/chisel-strike
Реализация агрессора cobalt strike с XOR-шифрованием на .NET для chisel, чтобы использовать более быстрый прокси и расширенные возможности socks5.
 mazen160/shennina
Автоматизация эксплуатации хостов с помощью ИИ
 hood3drob1n/jsrat-py
Это моя реализация JSRat.ps1 на Python, так что теперь вы можете запускать сервер атак с любой ОС, а не только с Windows, где включен PowerShell.
 qsecure-labs/overlord
CLI на Python для автоматизированного развертывания инфраструктуры красной команды на AWS и Digital Ocean, с модульной поддержкой C2, почтовых…
 mthbernardes/gtrs
GTRS — реверс-шелл Google Translator
 rand0m1ze/ezsploit
Автоматизация bash-скриптов в Linux для Metasploit
 b4rtik/redpeanut
RedPeanut — это небольшой RAT, разработанный на .Net Core 2, а его агент — на .Net 3.5 / 4.0.
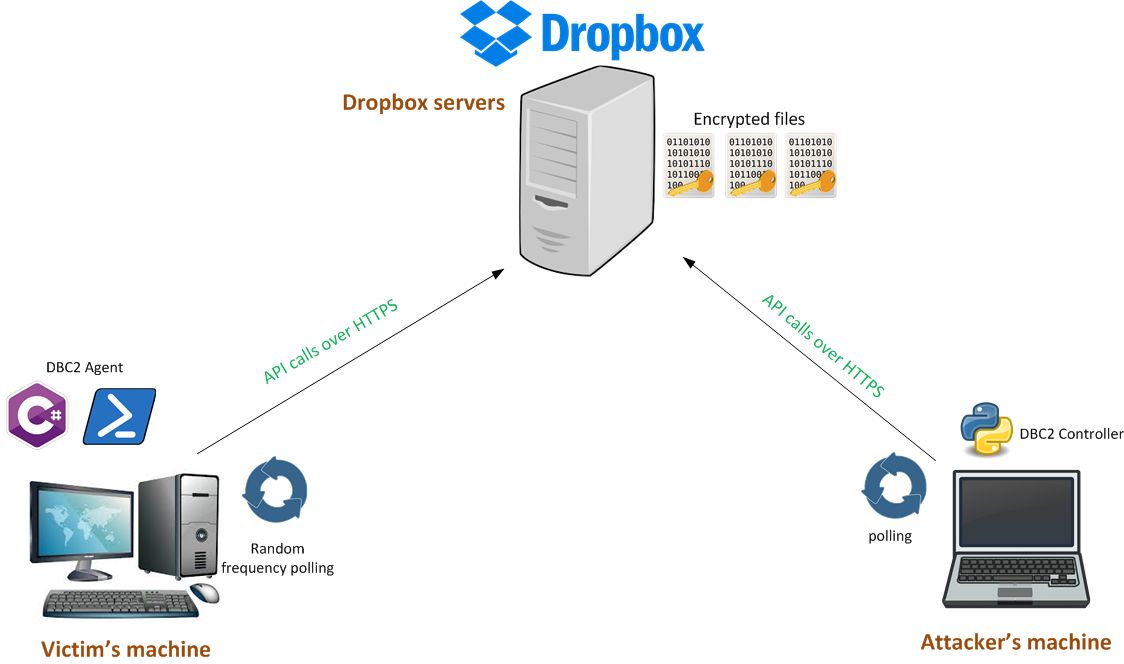 arno0x/dbc2
DBC2 (DropboxC2) — это модульный инструмент пост-эксплуатации, состоящий из агента, работающего на машине жертвы, контроллера, работающего на любой…








