
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 withsecurelabs/doublepulsar-c2-traffic-decryptor
Скрипт на Python2 для обработки PCAP-файла с целью расшифровки C2-трафика, отправленного импланту DOUBLEPULSAR
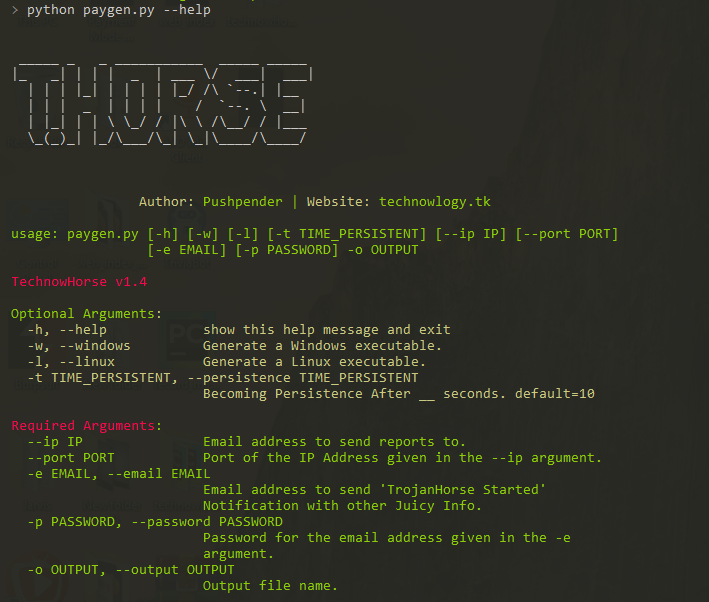 pushpenderindia/thorse
THorse — это генератор RAT (Remote Administrator Trojan) для систем Windows/Linux, написанный на Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Скрипт для рандомизации профилей Cobalt Strike Malleable C2 и снижения вероятности обнаружения сигнатурными средствами защиты.
 machine1337/gmailc2
Полностью необнаруживаемый C2-сервер, который связывается через Google SMTP для обхода антивирусных защит и сетевых ограничений.
 petercunha/goat
🐐 GoAT(Golang Advanced Trojan)是一个使用 Twitter 作为 C&C 服务器的木马
 4ndr34z/shells
Скрипт для генерации revshells
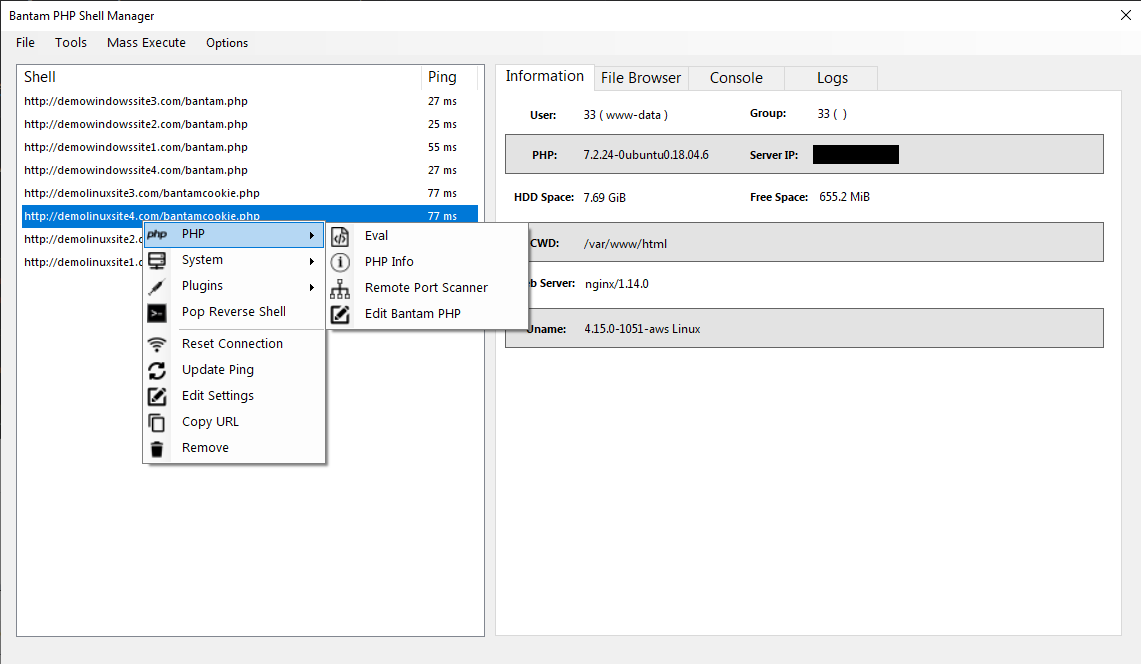 gellin/bantam
Инструмент для управления и генерации PHP-бэкдоров/C2, поддерживающий сквозное шифрование потоков полезной нагрузки, предназначенный для обхода WAF,…
 treehacks/botnet-hackpack
Создание базового ботнета Command & Control на C
 manuelschipper/nah
защитный механизм, блокирующий катастрофические действия агента
 smaash/quasibot
Комплексный менеджер веб-шеллов, квази-HTTP ботнет.
 r3nhat/grat2
Мы разработали проект GRAT2 Command & Control (C2) в учебных целях.
 machine1337/telegramrat
Кроссплатформенный RAT на базе Telegram, который общается через Telegram для обхода сетевых ограничений
 pegasuslab/ghosttunnel
Скрытый инструмент передачи бэкдора, использующий 802.11 probe request и beacon frames для атак на изолированные сети. Доставляет полезные нагрузки…
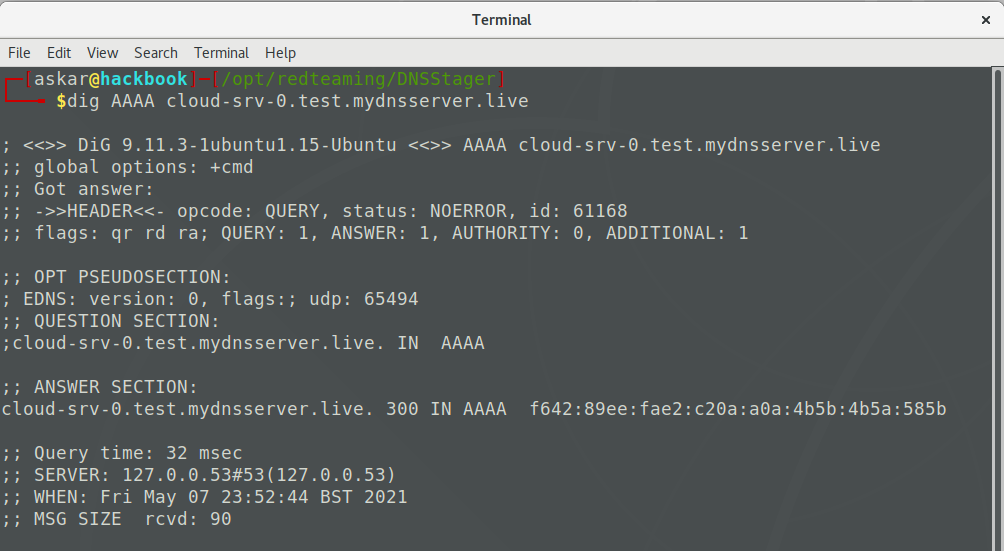 mhaskar/dnsstager
Спрячьте свою полезную нагрузку в DNS
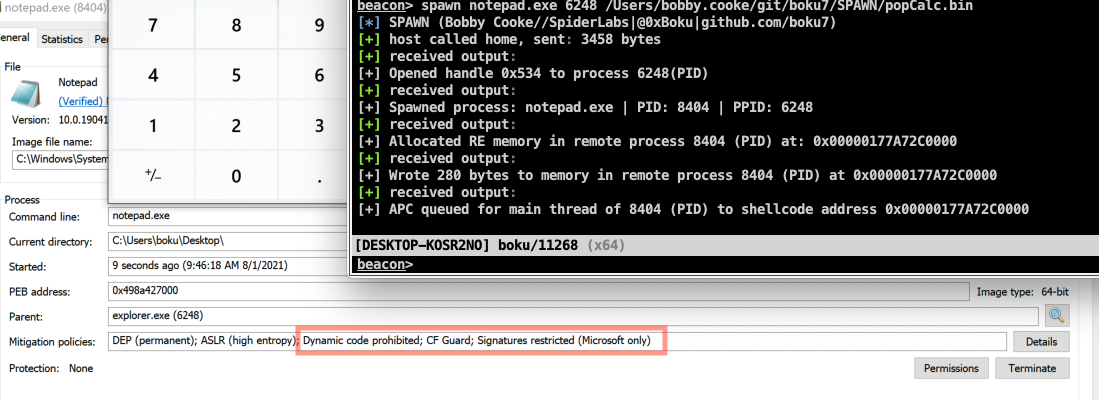 boku7/spawn
Cobalt Strike BOF, который запускает процесс-жертву, внедряет в него shellcode и выполняет полезную нагрузку. Создан для обхода EDR/пользовательских…
 trustedsec/egressbuster
Egressbuster — это метод для проверки фильтрации исходящего трафика и определения, какие порты разрешены. Если они разрешены, вы можете автоматически…
 nopernik/sshpry2.0
SSHPry v2 - Шпионаж и контроль TTY подключенных по SSH клиентов








