
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 sassoftware/jackson
Этот репозиторий предоставляет комплексное устранение уязвимостей безопасности, связанных с отказом в обслуживании и выделением ресурсов без…
 kang8/cve-2021-43503
Эксплойт proof-of-concept для CVE-2021-43503, уязвимости RCE в Laravel, вызванной десериализацией. Включает генерацию PHP POP-цепочек и доставку…
 timtimxs/cve-2026-51947-advisory
Патч Pivotal CRM для первоначальной уязвимости десериализации был неполным. Исправление переключило BinaryFormatter на JSON.NET, но оставило…
 shadowsock5/shardingsphere_cve-2020-1947
Эксплойт для CVE-2020-1947, нацеленный на Apache ShardingSphere, позволяющий удаленное выполнение кода через десериализацию специально сформированной…
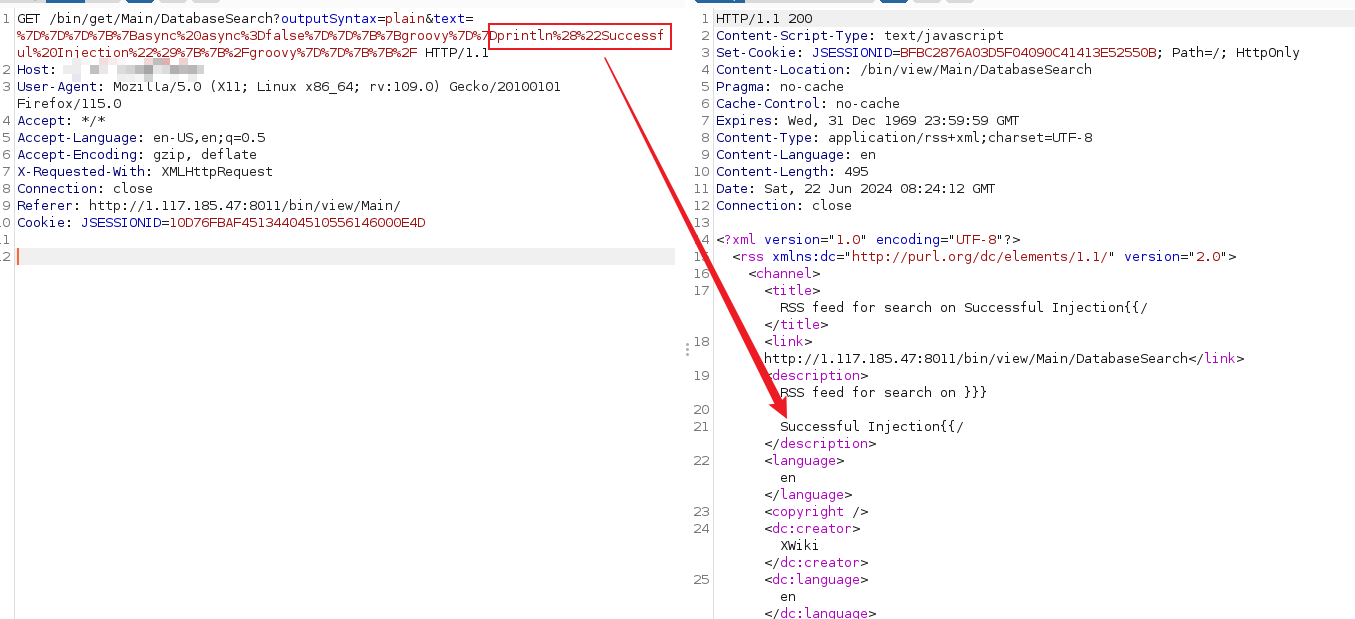 nanowraith/cve-2024-31982
Эксплойт для подтверждения концепции для CVE-2024-31982: внедрение шаблонов на стороне сервера Java (SSTI), приводящее к удалённому выполнению кода…
 vm2mv/tinyxml
TinyXML 2.6.2 с исправлениями для CVE-2021-42260 и CVE-2023-34194
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 является уязвимостью обхода пути высокой степени серьезности в библиотеке setuptools ,в частности версии 78.1.0 .
 y0s9/cve-2021-3129
CVE-2021-3129 — уязвимость удаленного выполнения кода в режиме отладки Laravel
 zhixiangyao/cve-2025-66478-exploit-poc
Демонстрация эксплойта для подтверждения концепции (PoC) для CVE-2025-66478 на Node.js
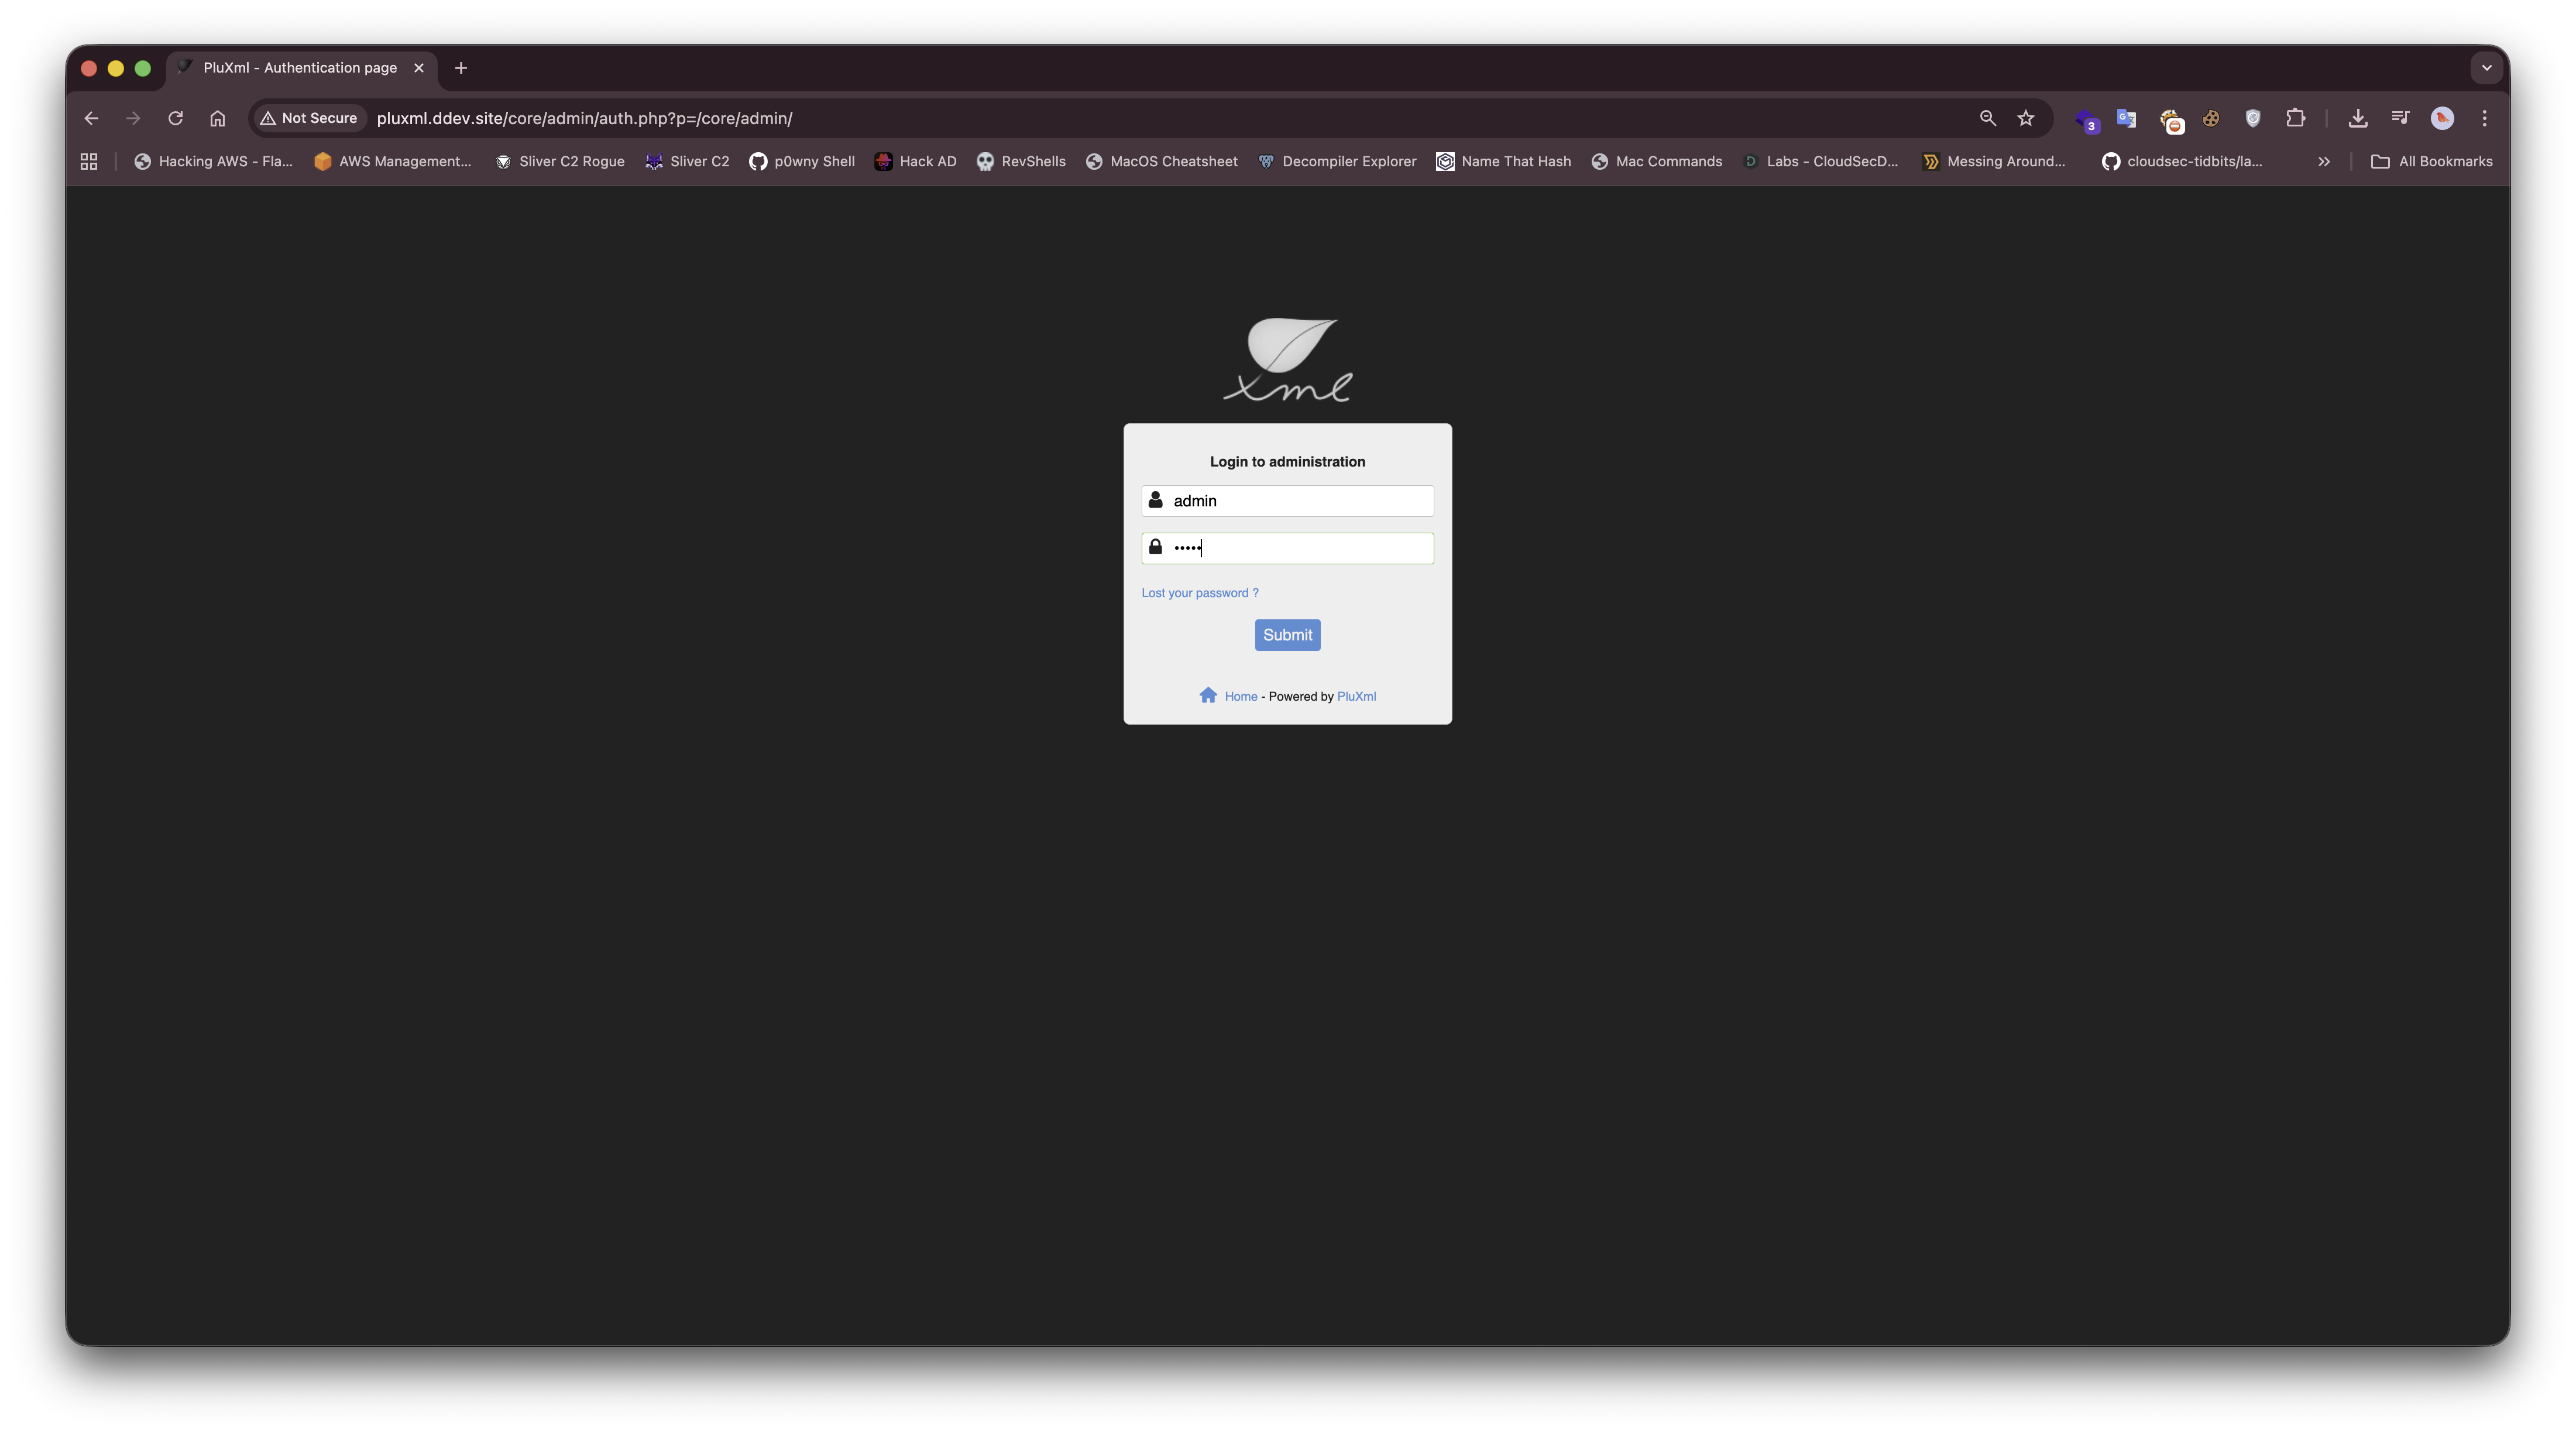 rajchowdhury240/cve-2025-67435
Критическая уязвимость удаленного выполнения кода (RCE) обнаружена в CMS PluXML версии 5.8.22. Эта уязвимость позволяет аутентифицированным…
 mehdiboukhobza/sandbox_cve-2021-23358
Эксплойт для проверки концепции уязвимости CVE-2021-23358, представляющей собой загрязнение прототипа в библиотеке underscore для Node.js.…
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 в Hunk Companion <1.9.0 позволяет неаутентифицированным атакующим эксплуатировать небезопасные конечные точки REST API и устанавливать…
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - Неавторизованная инъекция PHP-объектов
 jvr2022/cve-2026-29786
Доказательство концепции, демонстрирующее обход пути через жёсткие ссылки в npm-пакете tar, позволяющее перезаписывать файлы за пределами каталога…
 fatkz/cve-2025-24813
Эксплойт доказательство концепции для CVE-2025-24813, позволяющий выполнить удаленный код на Apache Tomcat с помощью десериализации сессий и…
 halcy0nic/cve-2023-40296
Доказательство концепции для CVE-2023-40296
 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 - Отсутствие авторизации, позволяющее аутентифицированным злоумышленникам включить регистрацию пользователей








