
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 pa2sw0rd/exploit-cve-2025-55182-poc
Этот POC демонстрирует CVE-2025-55182, используя реальный уязвимый код `[email protected]`.
 rickidevs/cve-2026-35570
Подробное описание и proof-of-concept для CVE-2026-35570, обход песочницы в openclaude v0.1.7, позволяющий обход пути для чтения и записи…
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / Автор: Jun_sheng
 edgarloyola/cve-2021-40904
Эксплойт для удаленного выполнения кода в CheckMK Raw Edition 1.5.0–1.5.0p25 через неправильно настроенное встроенное приложение Dokuwiki,…
 quandqn/cve-2018-14667
Эксплойт для проверки концепции уязвимости CVE-2018-14667, демонстрирующий десериализацию Java в сочетании с внедрением EL для удаленного выполнения…
 randomrobbiebf/cve-2024-7135
Tainacan <= 0.21.7 - Отсутствие авторизации для аутентифицированных (Подписчик+) приводит к произвольному чтению файлов
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Десериализация YAML в Magnolia CMS
 randomrobbiebf/cve-2025-22777
GiveWP – Плагин пожертвований и платформа для сбора средств <= 3.19.3 - Неаутентифицированная инъекция PHP-объектов
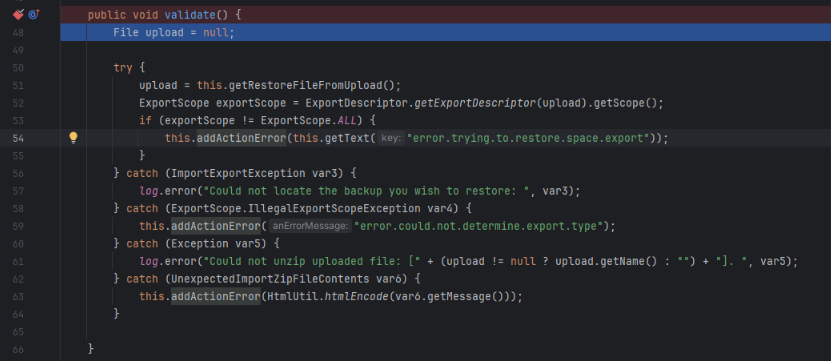 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
Анализ эксплуатации CVE-2023-22518 для Atlassian Confluence Server, охватывающий настройку, сравнение JAR-файлов, первопричину и несанкционированное…
 halcy0nic/cve-2022-44318
Доказательство концепции для CVE-2022-44318
 uniontech-software/libtheora-cve-2024-56431-poc
Эксплойт доказательства концепции для CVE-2024-56431 в libtheora, демонстрирующий уязвимость повреждения памяти с помощью фаззинга с AddressSanitizer…
 mbanyamer/cve-2026-26030-microsoft-semantic-kernel-1.39.4-rce
Доказательство концепции эксплуатации для CVE-2026-26030, демонстрирующее удалённое выполнение кода через небезопасные выражения фильтров в…
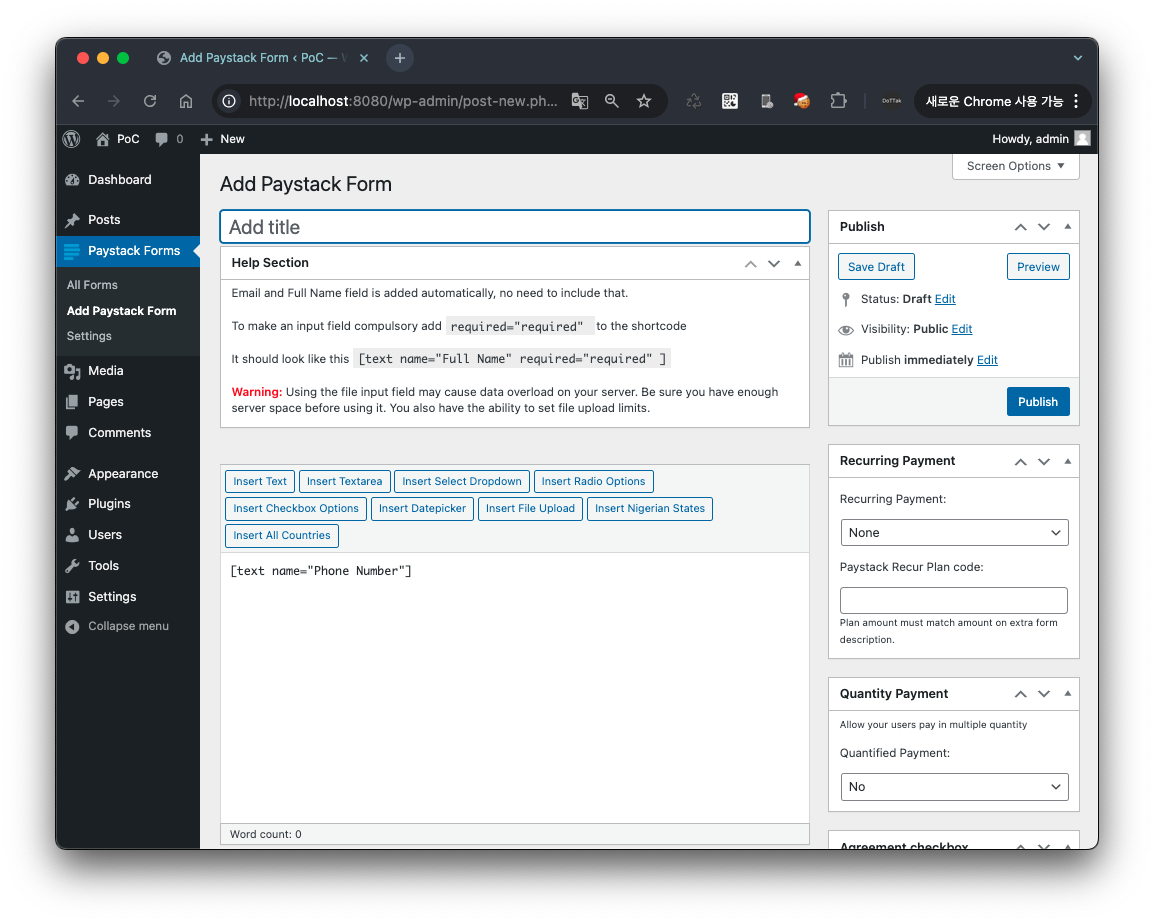 dottak/cve-2025-22652
PoC для CVE-2025-22652
 g4nkd/cve-2023-30253-poc
Я не нашёл PoC для CVE-2023-30253, поэтому разработал эффективный.
 andhrimnirr/mintinstall-object-injection
CVE-2019-17080
 d3sca/cve-2024-52302
PoC-эксплойт для CVE-2024-52302: неограниченная загрузка файлов в приложении Spring Boot common-user-management, приводящая к удаленному выполнению…
 pastea/cve-2018-12533
Эксплойт на Java для подтверждения концепции для CVE-2018-12533 (RF-14310), нацеленный на уязвимость десериализации в RichFaces, с ссылкой на анализ…
 randomrobbiebf/cve-2024-49699
ARPrice <= 4.0.3 - Аутентифицированный (Подписчик+) Внедрение PHP-объектов








