
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
Локальный статический сканер безопасности для приложений Next.js, Supabase и Stripe: 24 проверки на основе AST для утёкших ключей, отсутствующих RLS…
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - Неаутентифицированное локальное включение файла
 gh0st0ne/cve-2021-21110
CVE-2021-21110 : эксплойт удаленного выполнения кода через серверную инъекцию шаблонов Tiki Wiki CMS GroupWare
 mbadanoiu/cve-2022-40635
CVE-2022-40635: Обход песочницы Groovy в CrafterCMS
 barroqueiro/cve-2023-37941
Эксплойт на стандартном кеше superset с использованием pickle
 randomrobbiebf/cve-2024-0679
ColorMag <= 3.1.2 - Отсутствие авторизации для аутентифицированных пользователей (Подписчик+) Произвольная установка/активация плагинов
 nth347/cve-2019-9081_poc
PoC для CVE-2019-9081
 brinmon/cve-2024-44337
CVE-2024-44337 POC Пакет `github.com/gomarkdown/markdown` — это библиотека Go для разбора текста Markdown и преобразования в HTML. Она позволяла…
 kai-one001/wordpress-news-and-blog-designer-bundle-cve-2025-14502
Плагин News and Blog Designer Bundle для WordPress во всех версиях до 1.1 включительно содержит уязвимость локального включения файлов через параметр…
 geeksikhsecurity/ai-tool-poisoning-guard
Бесплатное правило базовой безопасности для Claude Code, Codex и Cursor: рассматривает описания MCP-инструментов как недоверенный ввод (OWASP MCP Top…
 danielhemmati/cve-2016-2098-my-first-exploit
Этот эксплойт — уязвимость удаленного выполнения кода в Ruby-on-Rails при использовании render на предоставленных пользователем данных.
 tina94happy/spring-web-5xx-mitigated-version
Смягчённая версия для CVE-2016-1000027 spring web.
 cymulateresearch/react2shell-scanner
Сканер React2Shell (CVE-2025-55182 и CVE-2025-66478)
 themalwareguardian/cve-2025-70330
Ошибка анализа файлов Easy Grade Pro 4.1, используемая в качестве учебного примера, чтобы показать новичкам, как начать исследование уязвимостей с…
 mouadk/cve-2024-38821
cve-2024-38821
 dottak/cve-2025-22710
PoC для CVE-2025-22710
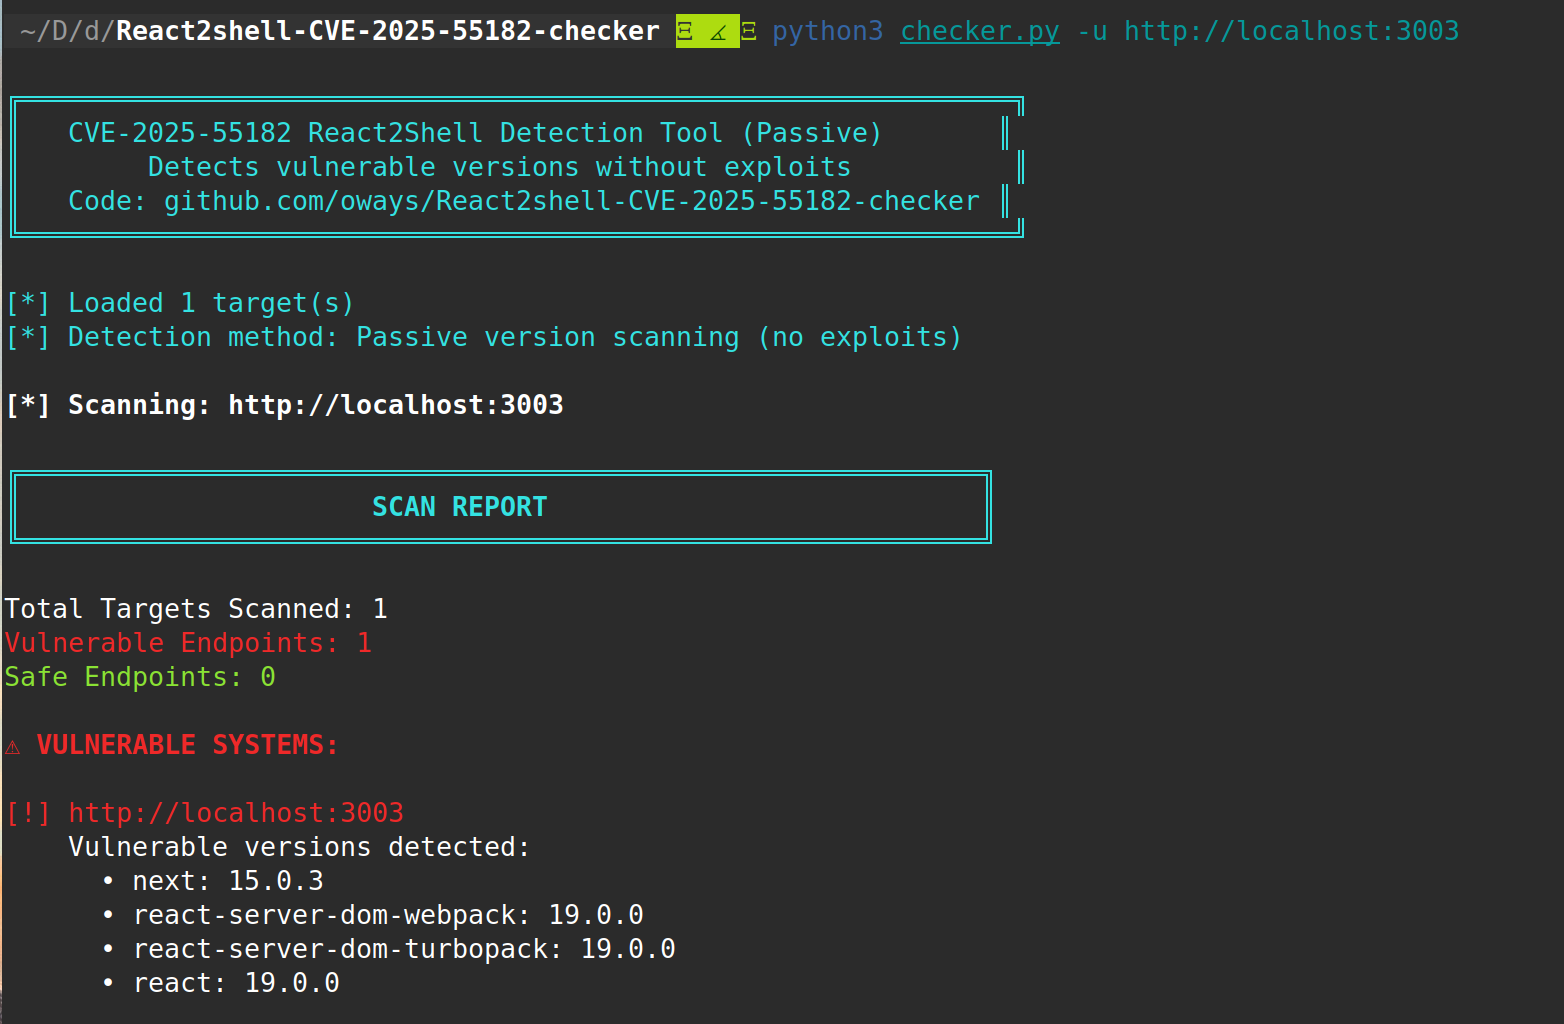 oways/react2shell-cve-2025-55182-checker
Пассивный инструмент обнаружения CVE-2025-55182 для уязвимых React Server Components. Сканирует package.json, JavaScript-бандлы, HTTP-заголовки и…
 shivang0/guardmodel
GitHub Action, который сканирует файлы моделей ML на наличие вредоносного кода и уязвимостей безопасности.








