

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
React2shell-CVE-2025-55182-checker — Пассивный инструмент обнаружения CVE-2025-55182 для уязвимых React Server Components. Сканирует package.json, JavaScript-бандлы, HTTP-заголовки и API-эндпоинты для выявления затронутых версий в веб-инфраструктуре. | Kitploit
Инструменты/GitHubGitHub/oways/react2shell-cve-2025-55182-checker
Сканеры уязвимостейАнализ уязвимостейАнализ КодаВеб-безопасностьDevSecOpsБезопасность Цепочки Поставок
GitHuboways/react2shell-cve-2025-55182-checker

React2shell-CVE-2025-55182-checker

Пассивный инструмент обнаружения CVE-2025-55182 для уязвимых React Server Components. Сканирует package.json, JavaScript-бандлы, HTTP-заголовки и API-эндпоинты для выявления затронутых версий в веб-инфраструктуре.

Репозиторий
24311 месяцев назадЕщё не проверено
Поделиться

Инструмент обнаружения CVE-2025-55182 React2Shell

Инструменты обнаружения уязвимых React Server Components в вашей инфраструктуре.

Быстрый старт

# Install dependencies
pip3 install requests

# Version detection (passive, safe for production)
python3 checker.py -u https://your-app.com

Что уязвимо

React Server Components:

  • react-server-dom-webpack 19.0.0 - 19.2.0
  • react-server-dom-turbopack 19.0.0 - 19.2.0

Next.js:

  • 15.0.0 - 15.0.4 (поставляется с уязвимой версией React)
  • 14.x и 13.5+ (если React 19 установлен вручную)

Исправлено в:

  • React 19.2.1+
  • Next.js 15.0.5+

Инструменты

checker.py

Пассивное определение версии. Безопасно запускать в продакшене — без срабатывания систем безопасности.

# Single target
python3 checker.py -u https://app.example.com

# Multiple targets
python3 checker.py -l targets.txt -o results.json

# Verbose mode
python3 checker.py -u https://app.example.com -v

Проверяет строки версий в package.json, JavaScript-бандлах, HTTP-заголовках и API-эндпоинтах.

Шаблон Nuclei

Если вы используете Nuclei:

# Version detection
nuclei -t CVE-2025-55182-react2shell.yaml -u https://app.example.com
nuclei -t CVE-2025-55182-react2shell.yaml -l targets.txt

Устранение уязвимости

Обновитесь до исправленных версий:

npm update react-server-dom-webpack@latest
npm update next@latest

Проверьте исправление:

npm list react-server-dom-webpack next
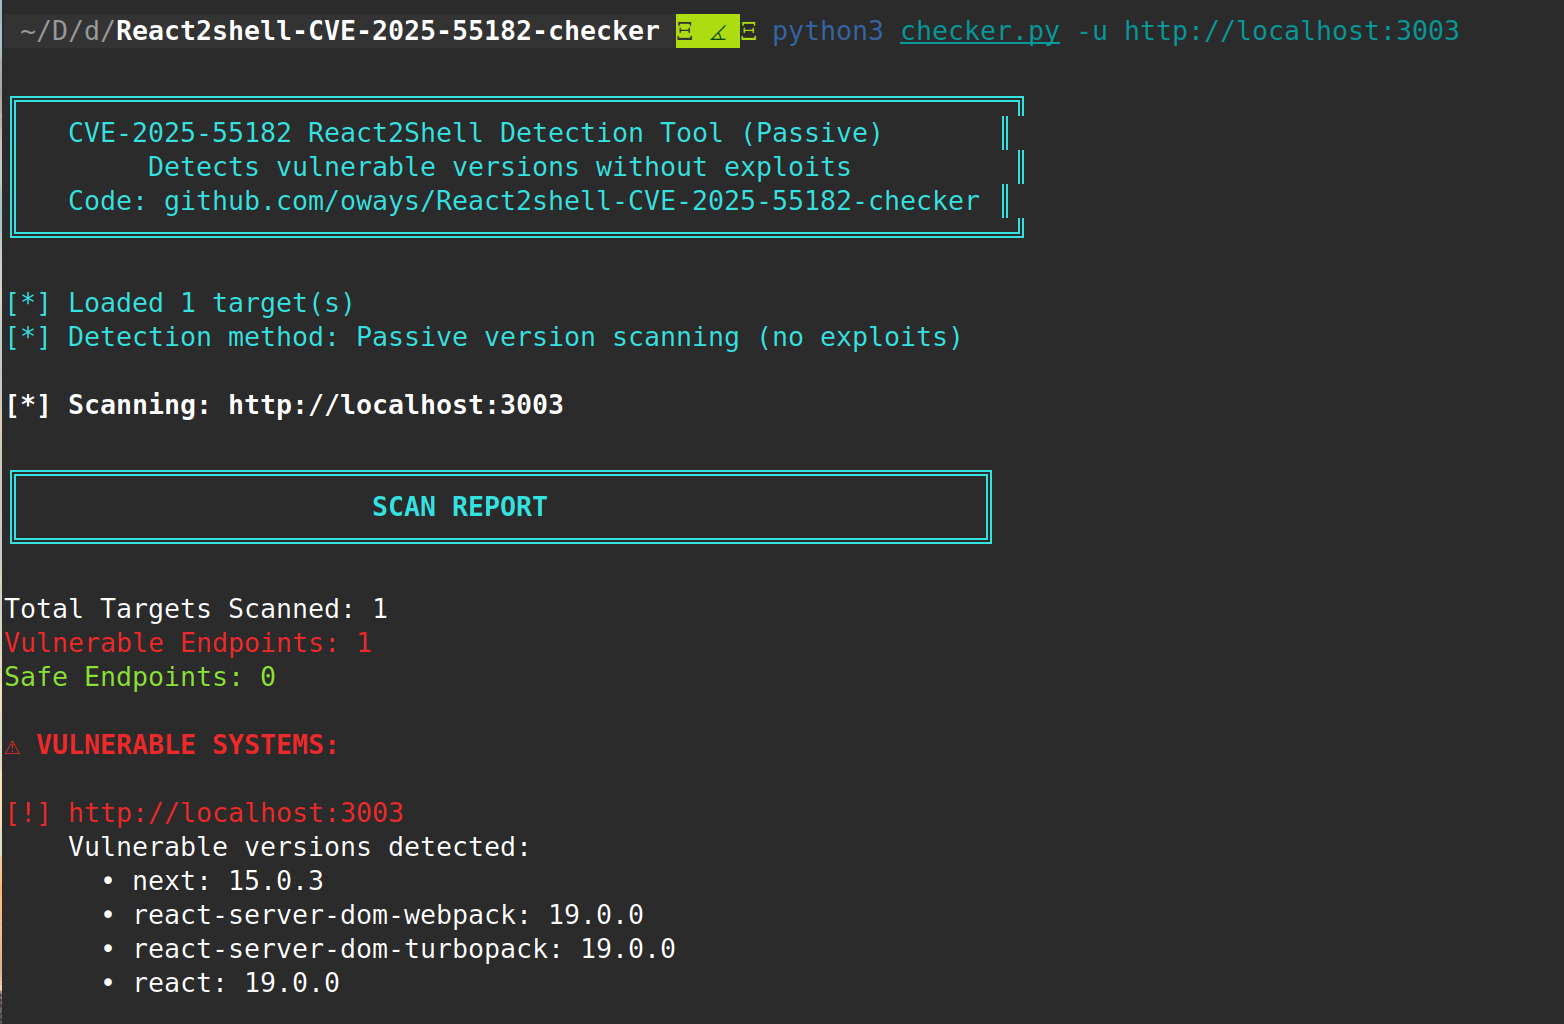
Demo

Примечания

Инструмент определения версии безопасен для продакшена и не вызовет срабатывание систем безопасности. Используйте его для первичного обнаружения и непрерывного мониторинга.


Ссылки

  • Рекомендации по безопасности React
  • PR с исправлением React
  • CVE-2025-55182
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




