
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 oscerd/cve-2026-49042
PoC-воспроизводитель для CVE-2026-49042 (Apache Camel camel-langchain4j-tools): аргументы вызова инструментов LLM, внедрённые через промпт-инъекцию,…
 v3s9er/cve-2026-52885
Технический анализ CVE-2026-52885: состояние гонки TOCTOU в Notepad++ v8.9.6.2, позволяющее произвольное выполнение команд через обход целостности…
 trustedsec/lazzzy_dump
Статически извлекает и расшифровывает AES-CBC/XOR-обфусцированный shellcode из PE-бинарников, обёрнутых laZzzy, с помощью сопоставления сигнатур и…
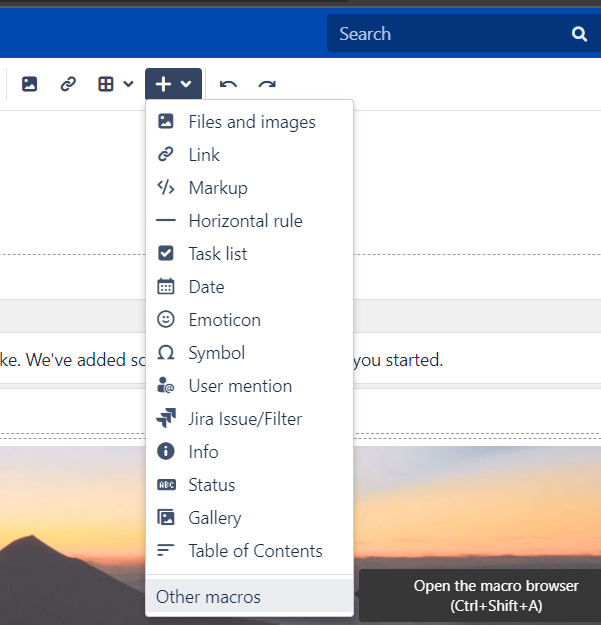 petrusviet/cve-2019-3396
Неавторизованное внедрение шаблона в Confluence
 us3r777/cve-2018-20718
Эксплойт-доказательство концепции для CVE-2018-20718, уязвимости внедрения объектов PHP в Pydio до версии 8.2.1, позволяющей неавторизованное…
 breadsquad/ediop3php
Сканер PHP CVE-2025-1219. На bash без root.
 ademking/cve-2025-49113-nuclei-template
CVE-2025-49113 - Roundcube <= 1.6.10 Удаленное выполнение кода после аутентификации через десериализацию PHP-объектов
 murrez/cve-2026-97160
Python PoC для CVE-2026-97160: обнаруживает уязвимые версии плагина Joomla UP и проверяет выполнение PHP-кода через шорткод {up php=} в публичных…
 vpn28/cve-2021-34481
Проверка патча для CVE-2021-34481
 fazilbaig1/cve-2026-16723
Это N-day патч, который мы выпускаем, тестируя возможности нашей модели.
 callmejonas/cve-2015-6576
PoC для эксплойта десериализации Bamboo
 dhammon/pfblockerng-cve-2022-40624
Эксплойт Proof-of-concept для неаутентифицированного удаленного выполнения кода в pfBlockerNg через несанитизированный ввод в функции запроса DNSBL…
 asngs/agenttriage-open-source
Система кросс-агентной трассировки и диагностики безопасности для LLM-агентов, использующих инструменты: нормализует события трассировки, строит…
 george0papasotiriou/cve-2026-23008-solidity-assembly-return-data-size-confusion
Образовательный PoC для путаницы с размером возвращаемых данных в Solidity assembly; включает уязвимый контракт, симуляцию эксплуатации и…
 arian-gogani/enforcement-coverage
Находит маршруты API с более слабой авторизацией, чем у их соседних маршрутов. Восстановлен CVE-2026-45316 из исходного кода. Включает отрицательные…
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — Исправление небезопасной десериализации JSON, приводящей к удалённому выполнению кода
 george-petrakis/log4j-scanner-cve-2021-44228
Простой инструмент для сканирования целых каталогов на предмет попыток использования CVE-2021-44228
 dinhbaouit/cve-2018-16763
Эксплуатация удаленного выполнения кода без предварительной аутентификации для FUEL CMS 1.4.1 (CVE-2018-16763). Доказательство концепции на Python…








