
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 drackyjr/cve-2025-3248-exploit
Комплексный фреймворк для эксплуатации на Python для тестирования и демонстрации CVE-2025-3248, критической уязвимости удаленного выполнения кода без…
 windecks/cve-2023-46404
PoC и Writeup для CVE-2023-46404.

 guardia-ai/gitlab-component
Сканер соответствия EU AI Act для конвейеров GitLab CI/CD — обнаруживает библиотеки ИИ/МО и публикует классификацию рисков в комментариях MR.
 marcstraube/zappzarapp-php-security
PHP 8.4+ библиотека безопасности (зеркало)
 nmurilo/cve-2008-4687-exploit
Эксплойт на Python для CVE-2008-4687, нацеленный на удаленное выполнение кода в MantisBT через специально сформированный параметр sort в…
 manhndd/cve-2019-19204
Переполнение буфера кучи в Oniguruma (функция fetch_interval_quantifier)
 manhndd/cve-2019-19203
Переполнение буфера в куче в Oniguruma (функция gb18030_mbc_enc_len)
 vivian.maes/bad-secure-rails-app
Преднамеренно небезопасное приложение на Ruby on Rails, предназначенное для изучения уязвимостей OWASP Top 10 и отработки техник тестирования…
 pandamingx/cve-2020-5421
Воспроизведение уязвимости Spring Security CVE-2020-5421
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) неаутентифицированный RCE через INLINE GraalVM evaluator (HostAccess.ALL). Лаборатория и PoC, проверено…
 r00t4dm/jenkins-cve-2017-1000353
Доказательство концепции эксплойта для Jenkins CVE-2017-1000353 — уязвимости удалённого выполнения кода через небезопасную десериализацию в…
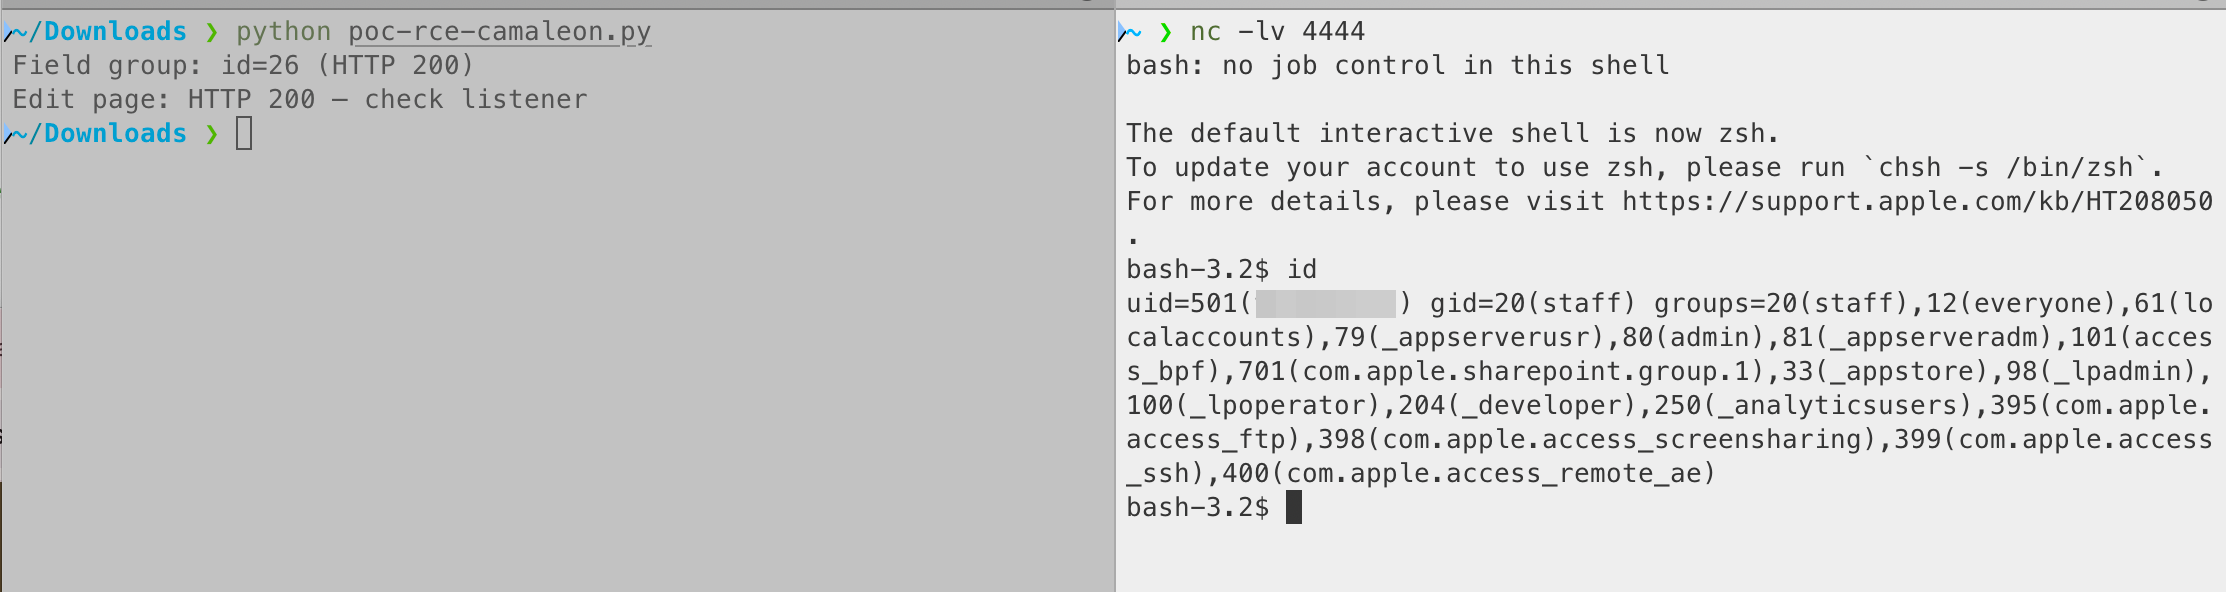 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Уведомление о безопасности: Camaleon CMS - RCE с аутентификацией через произвольное поле `select_eval`
 eqstlab/cve-2026-30951
Sequelize JSON Cast SQL-инъекция
 nxgn-kd01/react2shell-scanner
Обнаружение уязвимости CVE-2025-55182 (React2Shell) RCE в React Server Components. Быстрый и точный сканер с нулём ложных срабатываний.
 datawiza-inc/spring-rec-demo
Демонстрационный код, показывающий недавнюю RCE-уязвимость Spring4Shell (CVE-2022-22965)
 louiselalanne/cve-2024-23746
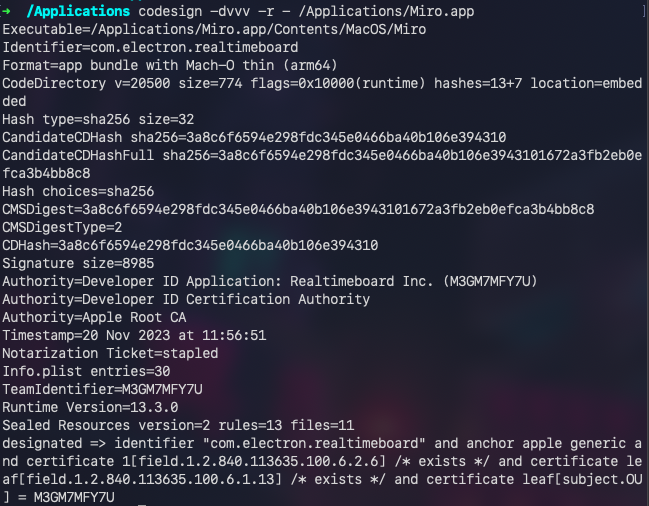
Miro Desktop 0.8.18 на macOS допускает Electron code injection.
 oscerd/cve-2026-40047
Инструмент для воспроизведения CVE-2026-40047: Apache Camel camel-docling — инъекция аргументов CLI / обход пути








