
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 romain-deperne/cve-2026-77262
Эксплойт для проверки концепции произвольного чтения файлов в mcp-atlassian через path traversal в confluence_upload_attachment, с анализом и…
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro: отключена проверка TLS-сертификата в AI-ассистенте (MITM → кража API-ключа). CWE-295, CVSS 9.1. Сообщил @IlhomjonR.
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
Security Advisory: Бесконечный цикл DoS в MIME-парсере facil.io (частичная граница)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — SQL-инъекция в NocoBase -> RCE с правами суперпользователя PostgreSQL (фильтр myInAppChannels:list, CVSS 10.0). Авторский PoC +…
 oscerd/cve-2026-46455
Reproducer для CVE-2026-46455 — Apache Camel camel-keycloak отсутствует проверка TokenVerifier.IS_ACTIVE (принимаются просроченные токены доступа)
 toanln-cov/cve-2026-66917
IDOR + Stored XSS через нарушенную авторизацию на уровне объектов в JoomGallery
 romain-deperne/cve-2026-48017
Удаленное выполнение кода в DbGate через инъекцию functionName в конечной точке loadReader — CVSS 8.8
 20000419/cve-2026-39113
Уведомление и воспроизводитель AddressSanitizer для переполнения буфера в куче (heap-buffer-overflow) в SQLite SQLAR, вызванного специально…
 kx00007/cve-2026-39902
Доказательство концепции эксплуатации аутентифицированной инъекции команд ОС (CWE-78) в Cacti ≤1.2.30, обеспечивающей удалённое выполнение кода с…
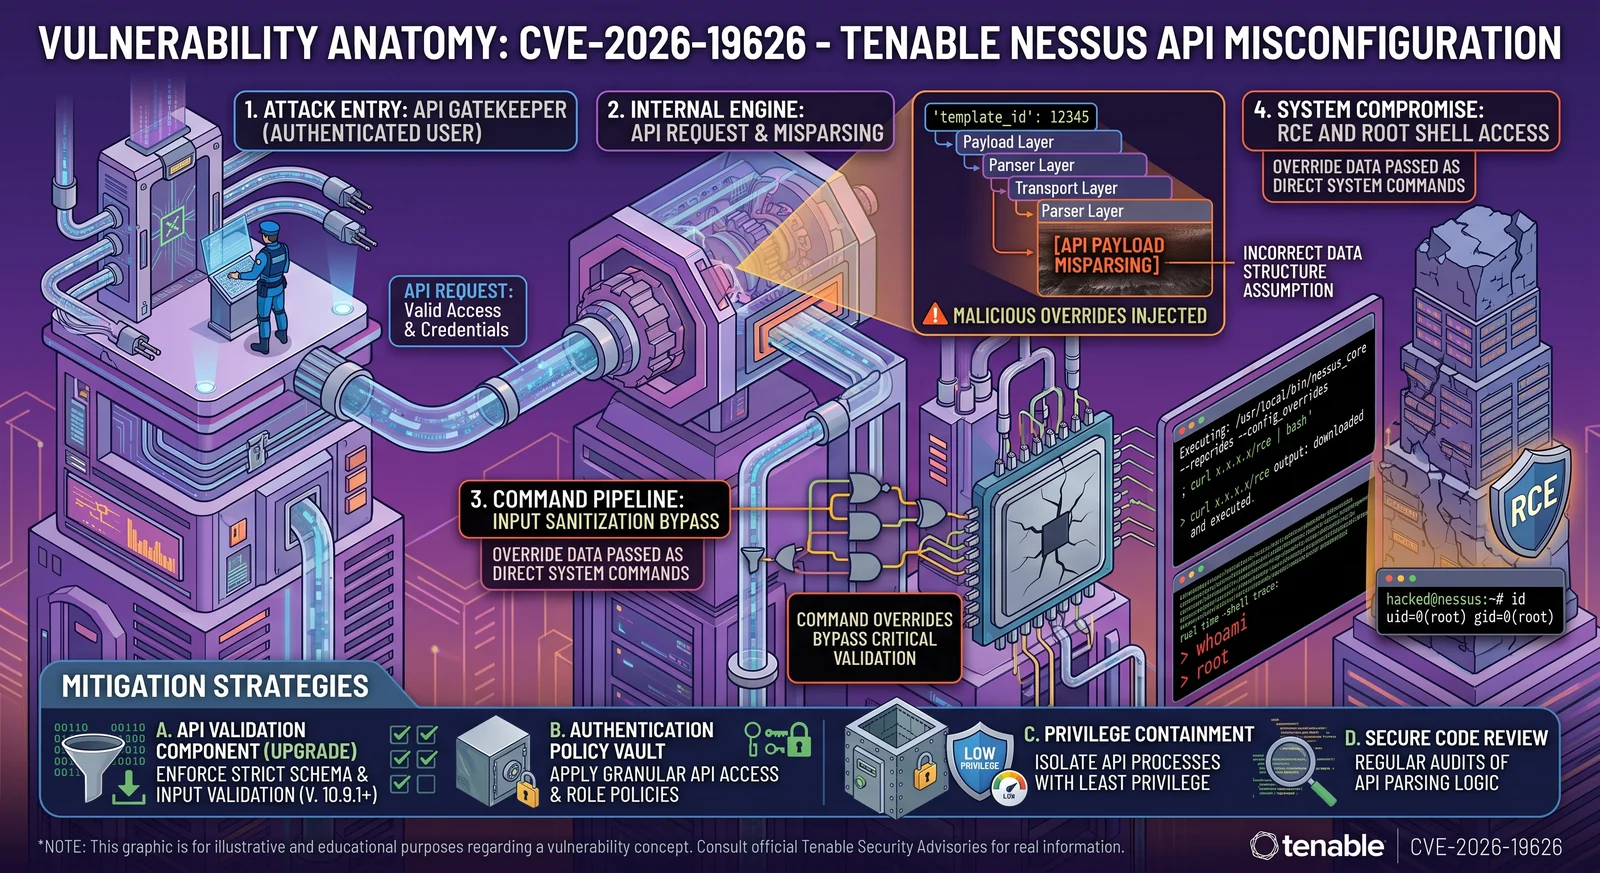 h00die/poc-cve-2026-19626
PoC-эксплойт для CVE-2026-19626 — аутентифицированное удалённое выполнение кода при генерации отчётов SecurityCenter, демонстрирующий цепочку…
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
Бюллетень безопасности для CVE-2026-66731 с анализом первопричины, PoC-эксплойтом и предложениями по исправлению ошибки в парсере chunked encoding…
 mehdichyhab/cve-2025-64512-exploit
CVE-2025-64512 - Эксплойт удалённого выполнения кода в pdfminer.six
 oscerd/cve-2026-46590
Репродуктор для CVE-2026-46590: небезопасная десериализация жизненного цикла ключей Apache Camel camel-pqc (миграция устаревших .key файлов…
 razureink/cve-2024-50330-ivanti_epm_sqli_reproduction
Воспроизведение CVE: cve-2024-50330-ivanti_epm_sqli_reproduction
 oscerd/cve-2026-46457
Репродуктор для CVE-2026-46457 — внедрение входящих заголовков Apache Camel camel-nats (инъекция управляющих заголовков Camel через издателя NATS;…
 p4x1s/cve-2023-33829-poc
SCM Manager XSS
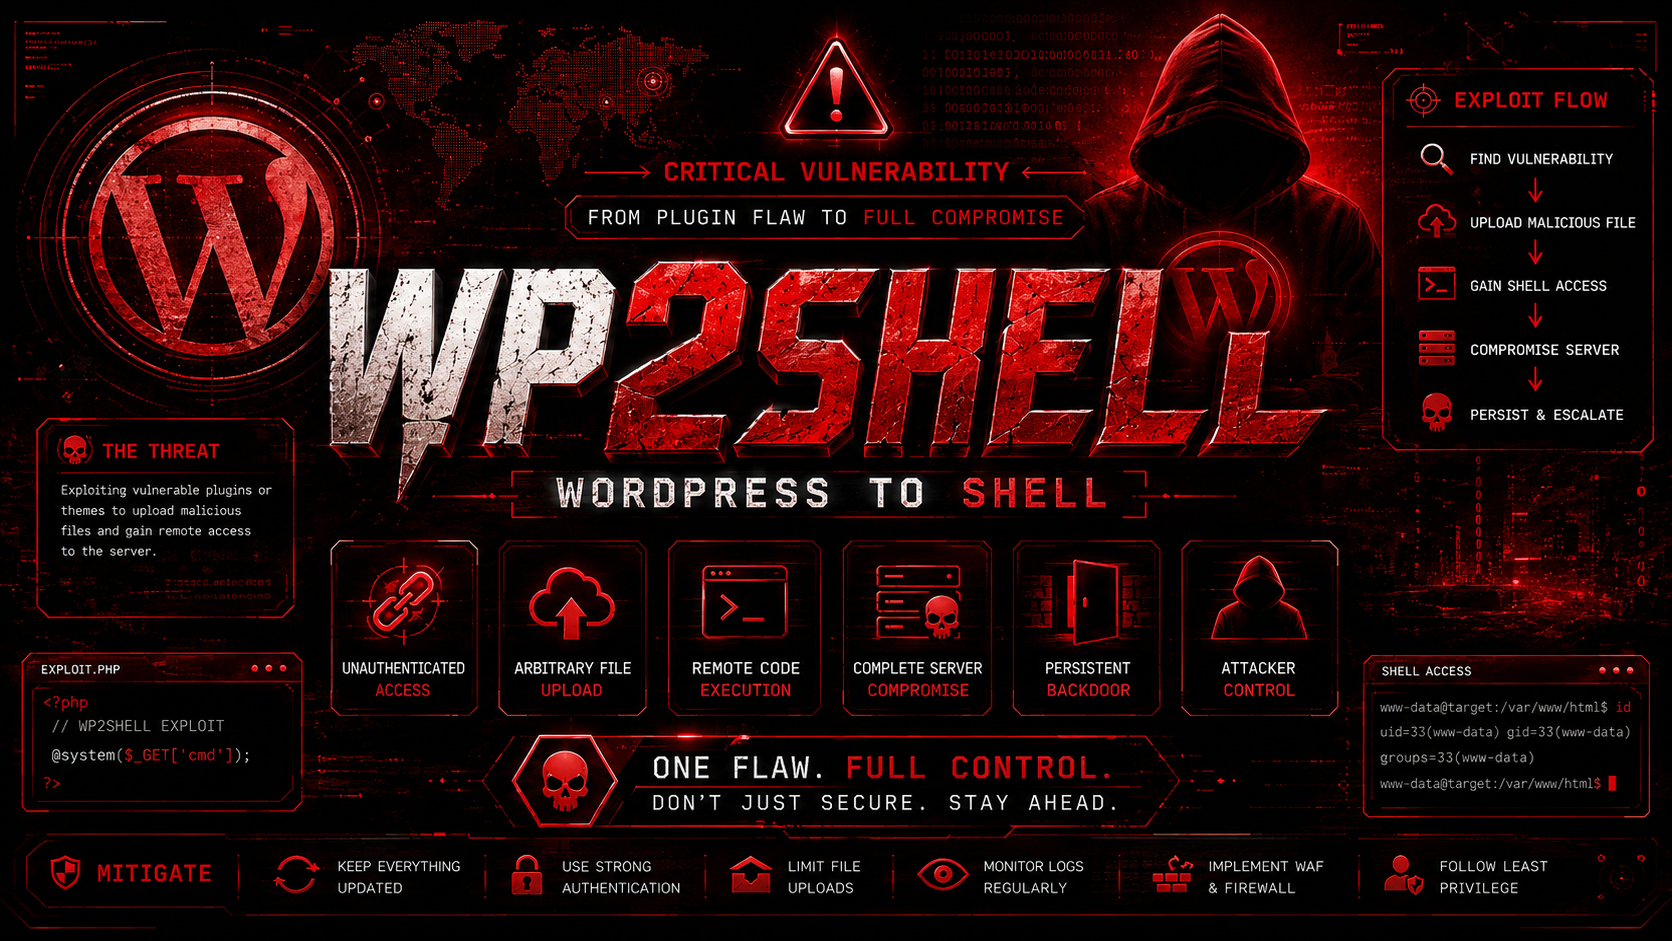 lucifer0xf/wp2shell-wordpress-town
Неаутентифицированное удалённое выполнение кода (RCE) в ядре WordPress позволяет злоумышленникам выполнять произвольный код без входа в систему,…
 boreas37/cve-2026-71963-poc
CVE-2026-71963 — RCE в Hermes Agent 0.18.2–0.21.0 через доставляемый репозиторием .git/config (core.fsmonitor). Python только на стандартной…








