
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 geraldoalcantara/cve-2023-50071
Множественные уязвимости SQL-инъекций в /customer_support/ajax.php?action=save_department в Customer Support System 1.0 позволяют аутентифицированным…
 shakun8/cve-2017-9805
CVE-2017-9805 POC
 al1ex/cve-2020-14195
Это простой тест для FasterXML jackson-databind
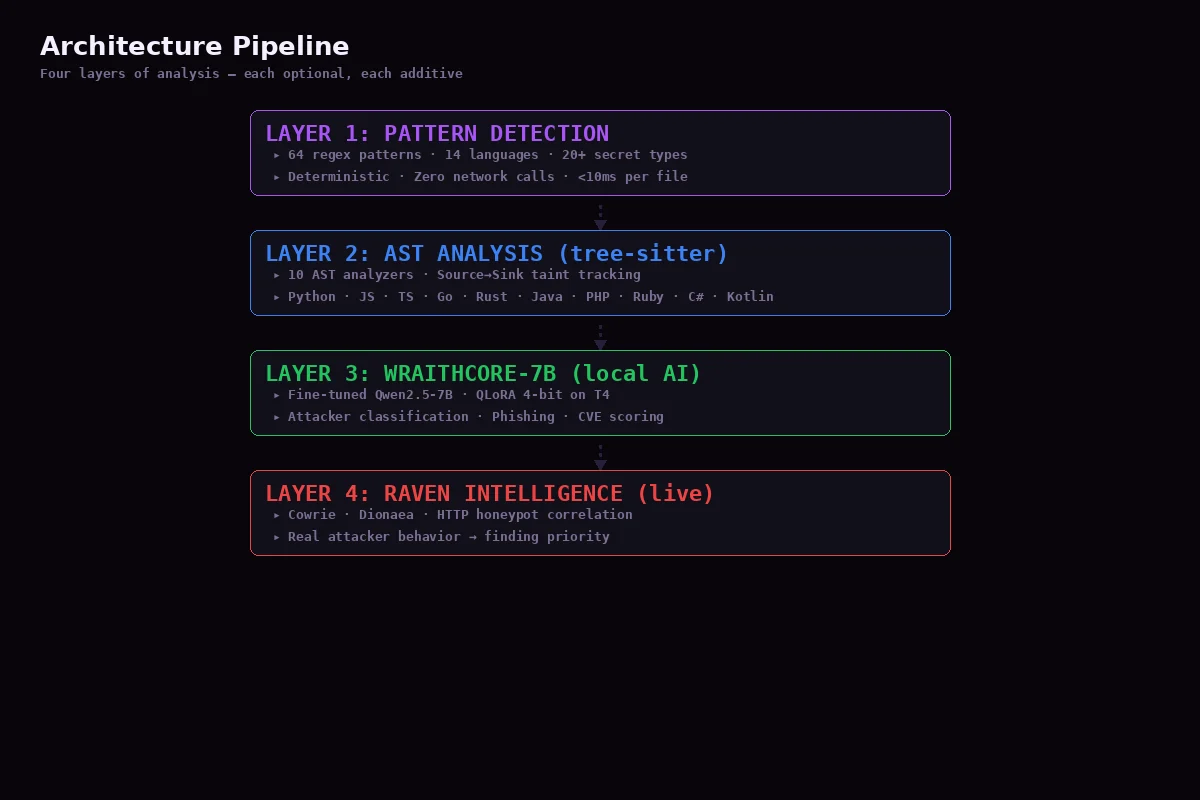 niffyhunt/codeguard-copilot
ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие…
 rh-rahulshetty/log4shell-cve-2021-44228
Намеренно уязвимый Java/Maven-фикстур для тестирования обнаружения Log4Shell (CVE-2021-44228), классификации влияния на код и рекомендаций по…
 ridhinva/npm-tar-path-traversal-scanner
Сканер: CVE-2026-31802 обход пути в npm tar — Python-инструмент для проверки произвольной записи файлов через npm pack
 josh-blythe/bordair-detector
Двухступенчатый детектор промпт-инъекций и джейлбрейков: регулярные фильтры плюс квантованный ONNX-классификатор на базе DeBERTa-v3, с поддержкой…
 secoba/djvul_stringagg
SQL-инъекция в Django StringAgg (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
Патч для уязвимости внедрения OGNL в Apache Struts (CVE-2026-10520), в настоящее время находится на рассмотрении и развёрнут в production.
 artwiderobo/cve-2026-13934
Структурированный репозиторий исследования уязвимостей для дефекта CWE-20 в Chrome Dawn WebGPU: первопричина, diff патча, статическая проверка,…
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
Уведомление о безопасности: инъекция в HTTP-заголовки через непроверенные символы CR и LF в значениях заголовков (tiny_http)
 csinexus/mcpshield
Готовое исправление для неисправленной уязвимости внедрения команд MCP STDIO (семейство CVE-2026-30623)
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Этот репозиторий содержит образовательную демонстрацию смягчения и обнаружения для **CVE-2026-72530**, критической уязвимости **Code Injection и…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
Уведомление о безопасности: недостаточные меры контроля доступа позволяют несанкционированное удаление комнат (Let's Chat)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
Уведомление о безопасности: непроверенный поиск комнаты приводит к сбою сервера (Let's Chat)
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626, CVE-2024-2961, CVE-2019-6977, исследование безопасности PHP
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
Уведомление о безопасности: расщепление HTTP-ответа через непроверенные значения заголовков ответа (rouille)
 jenkinsci-cert/security-3430
Java-агент, который преобразует уязвимый класс для блокировки эксплуатации CVE-2024-43044 в контроллерах Jenkins, с опциональным принудительным…








