
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 s-index/cve-2021-43811
awslabs/sockeye Внедрение кода через небезопасную загрузку YAML CVE-2021-43811
 yonliud/cve-2026-0303
Checkov PoC: выполнение произвольного кода через автоматически загружаемую конфигурацию и неподписанные внешние проверки на Python.
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard (режим NOP) принимает неаутентифицированные POST-запросы к /api/functions. Поле spec.handler не проверяется на корректность пути,…
 maherazzouzi/cve-2022-37705
Amanda 3.5.1的第二个本地权限提升漏洞。
 popyue/cve-2025-49132
CVE для Pterodactyl (для изучения и образования)
 dxleryt/cve-2026-25731
Доказательство концепции для уязвимости Server-Side Template Injection (SSTI) в движке Templite приложения Calibre (GHSA-xrh9-w7qx-3gcc).…
 minhhk68/cve-2026-13157
Концепт-доказательство и анализ первопричины аутентифицированной произвольной загрузки файлов в WordPress Theme Demo Import, приводящей к удаленному…
 v3cn4x00/poc-cve-2025-66034
Автоматизированный эксплойт для CVE-2025-66034, объединяющий обход пути и XML-инъекцию в fontTools varLib для достижения неавторизованного удаленного…
 oscerd/cve-2026-49097
PoC-репродуктор для CVE-2026-49097 (Apache Camel camel-irc): заголовок irc.sendTo без префикса Camel обходит фильтр HTTP-заголовков и переопределяет…
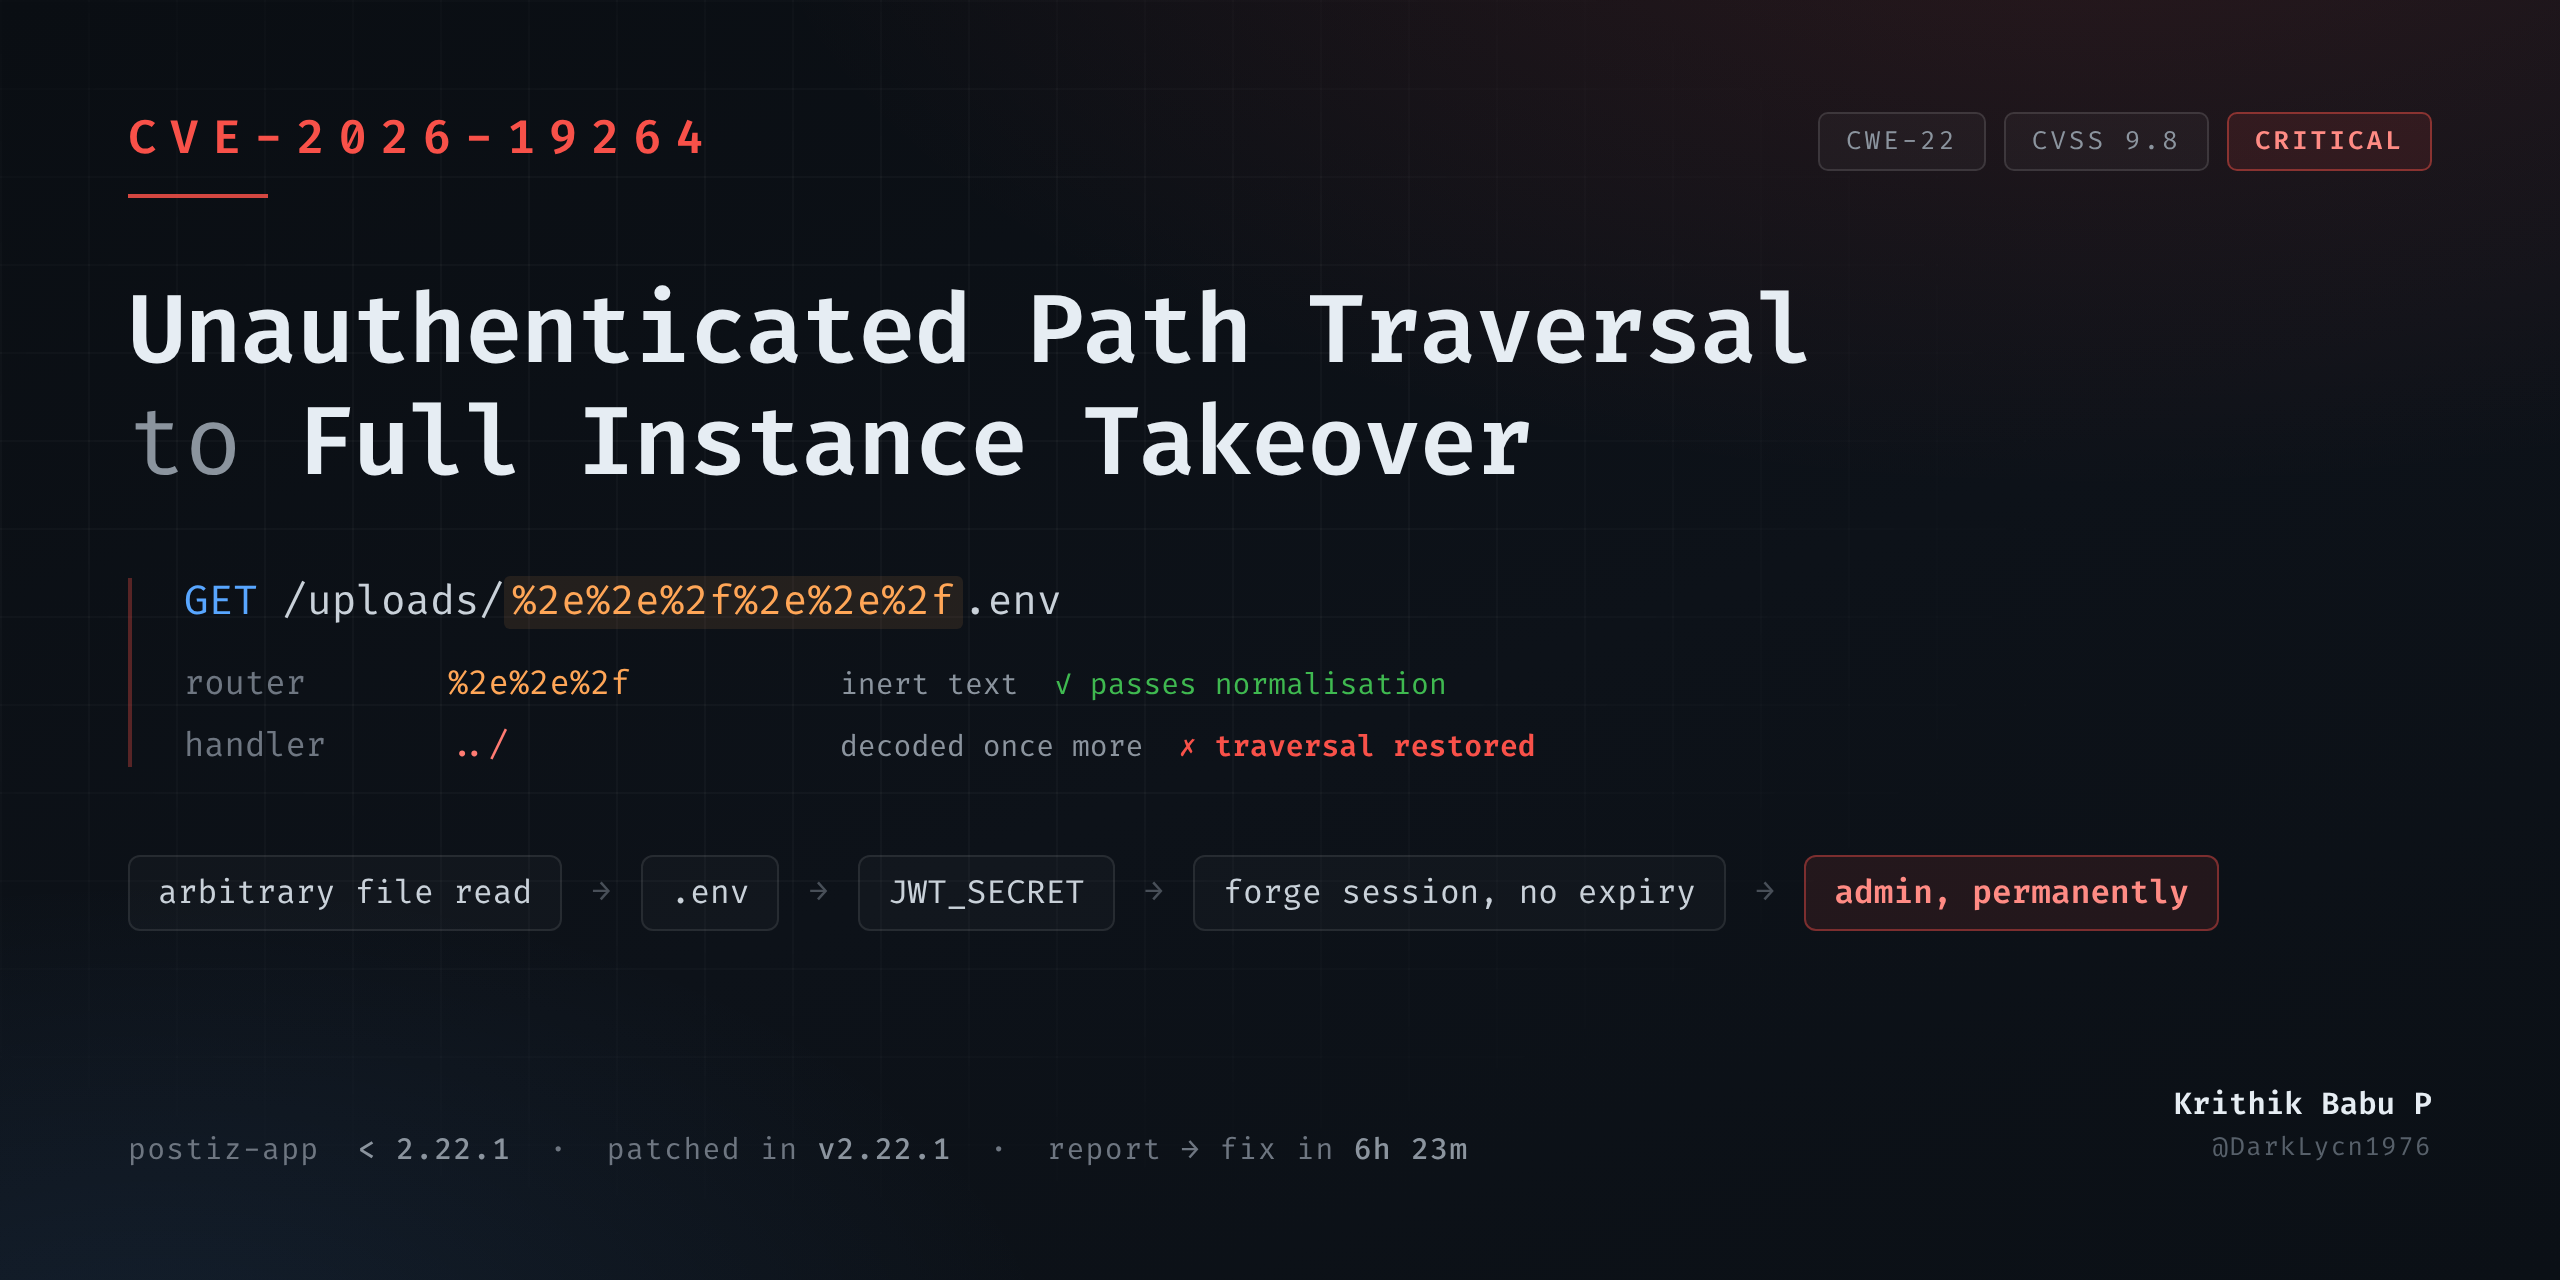 darklycn1976/cve-2026-19264
CVE-2026-19264 — Критическая неаутентифицированная уязвимость path traversal, приводящая к полному захвату экземпляра в Postiz (< 2.22.1).…
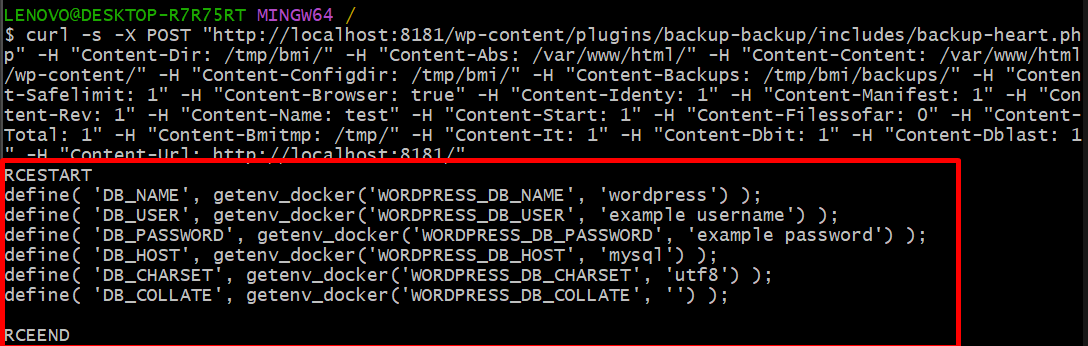 dungsocool/cve-2023-6553
Эксплойт proof-of-concept и техническое описание уязвимости CVE-2023-6553 — неаутентифицированная уязвимость включения PHP-файлов, позволяющая…
 0x00phantom-hat/cve-2026-5029-exploit
Эксплойт proof-of-concept для CVE-2026-5029, обеспечивающий неаутентифицированное удалённое выполнение кода через MCP-инструмент run-code на открытых…
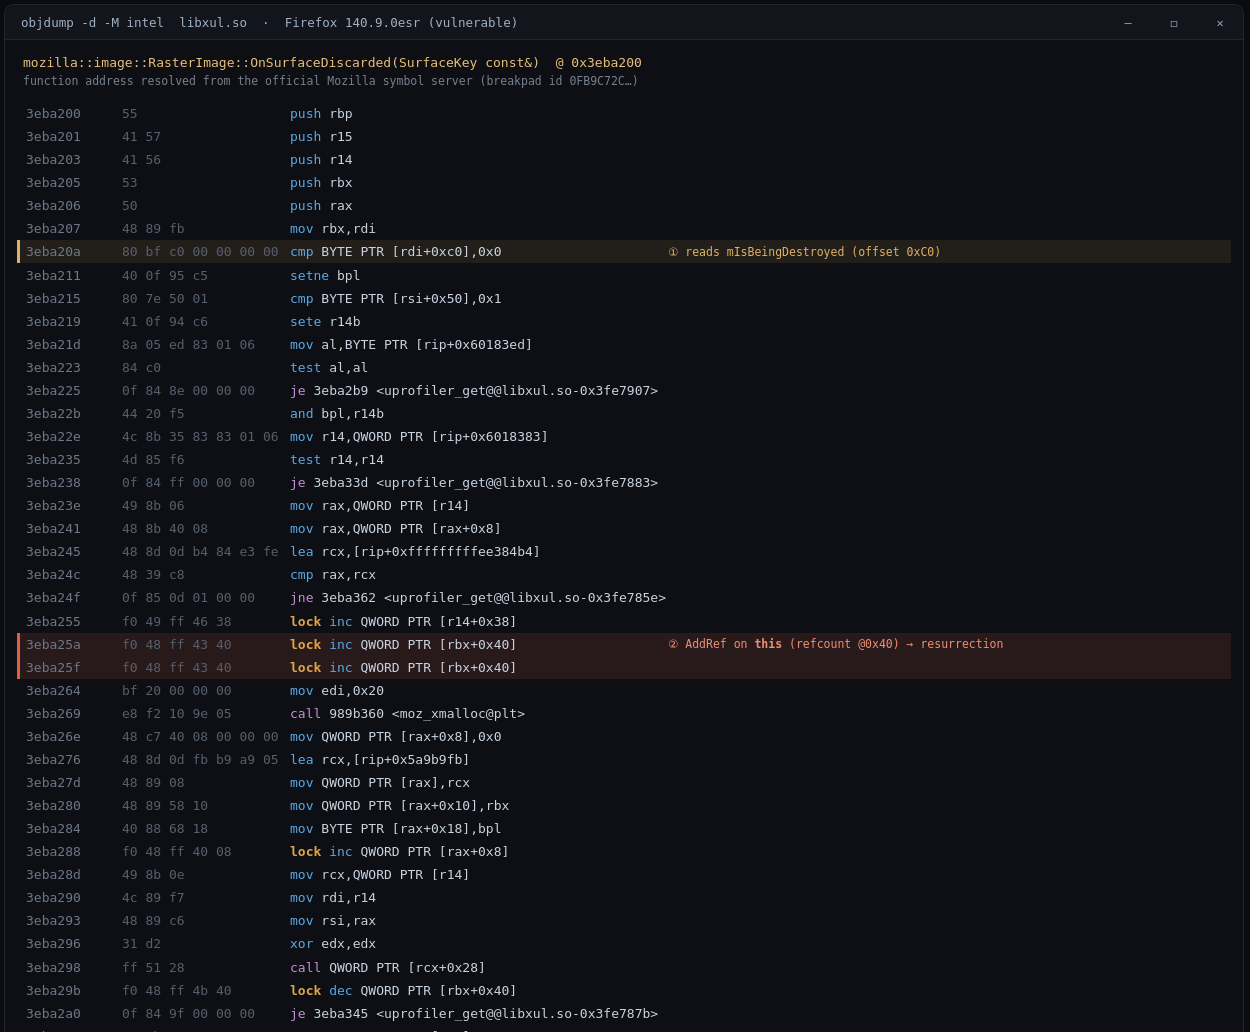 defineid/revenant
CVE-2026-74943, использование после освобождения в Firefox RasterImage (sec-high)
 oscerd/cve-2026-49098
PoC-репродуктор для CVE-2026-49098 (Apache Camel camel-kafka): заголовок kafka.OVERRIDE_TOPIC без префикса Camel обходит вышестоящий фильтр…
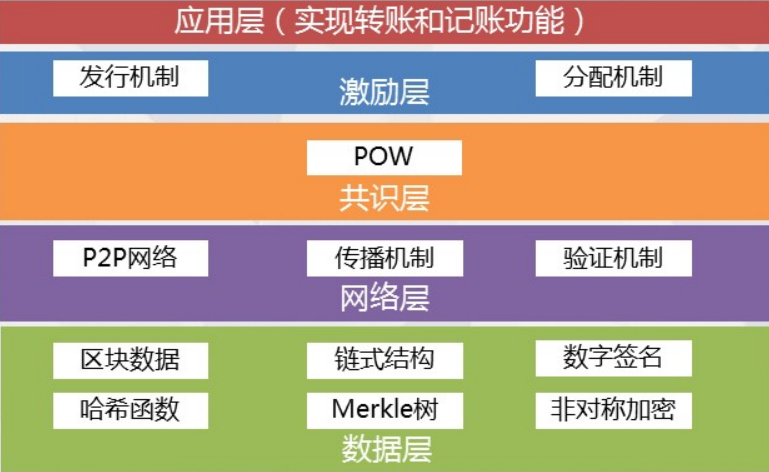 al1ex/blockchainconstruction
Безопасность блокчейна
 trachinus/cve-2026-4813
Эксплойт для проверки концепции удалённого выполнения кода с аутентификацией через XSLT-инъекцию в Lutece Core, демонстрирующий выполнение команд с…
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
Воспроизведение CVE: cve-2026-63030_60137-wordpress_rce_reproduction
 pelock/powershell-pro-obfuscator-python
Автоматизируйте обфускацию и виртуализацию исходного кода PowerShell-скриптов с помощью гибкого веб-API для Python (pip-пакет).








