
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 seifreed/yaraast
Мощная библиотека Python и инструмент командной строки для разбора, анализа и манипуляции правилами YARA с использованием представления в виде…
 spoofzu/jvmxray
Вынести доступ Java-приложения к защищённым ресурсам в виде сообщений журнала.
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947批量
 nuts7/cve-2023-27372
SPIP до версии 4.2.1 позволяет удалённое выполнение кода через значения форм в публичной области из-за некорректной обработки сериализации.…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 josue87/wp_hunter
Статический анализ плагинов WordPress
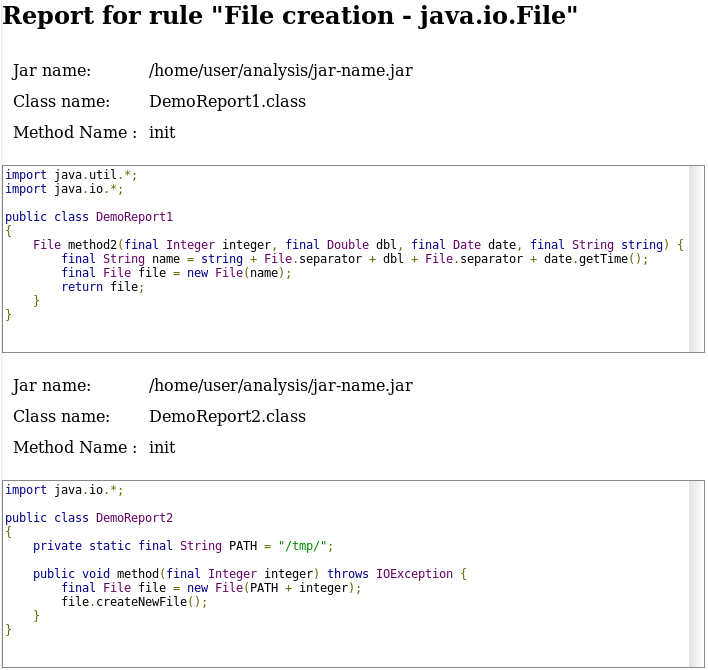 fergarrui/custom-bytecode-analyzer
Анализатор Java-байткода, настраиваемый через JSON-правила
 silverplate3/my-cves
Найденные мной CVE. Технические статьи, примеры эксплуатации и прохождения сессий фаззинга.
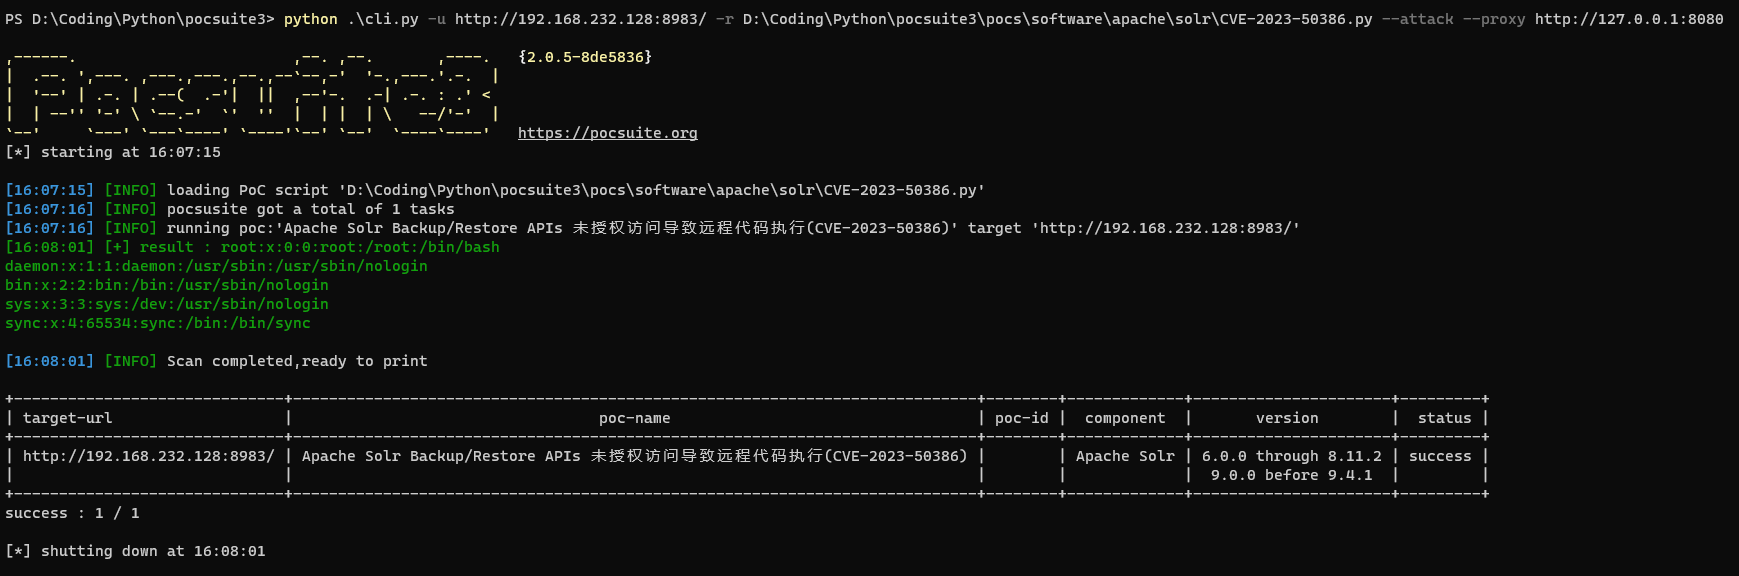 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
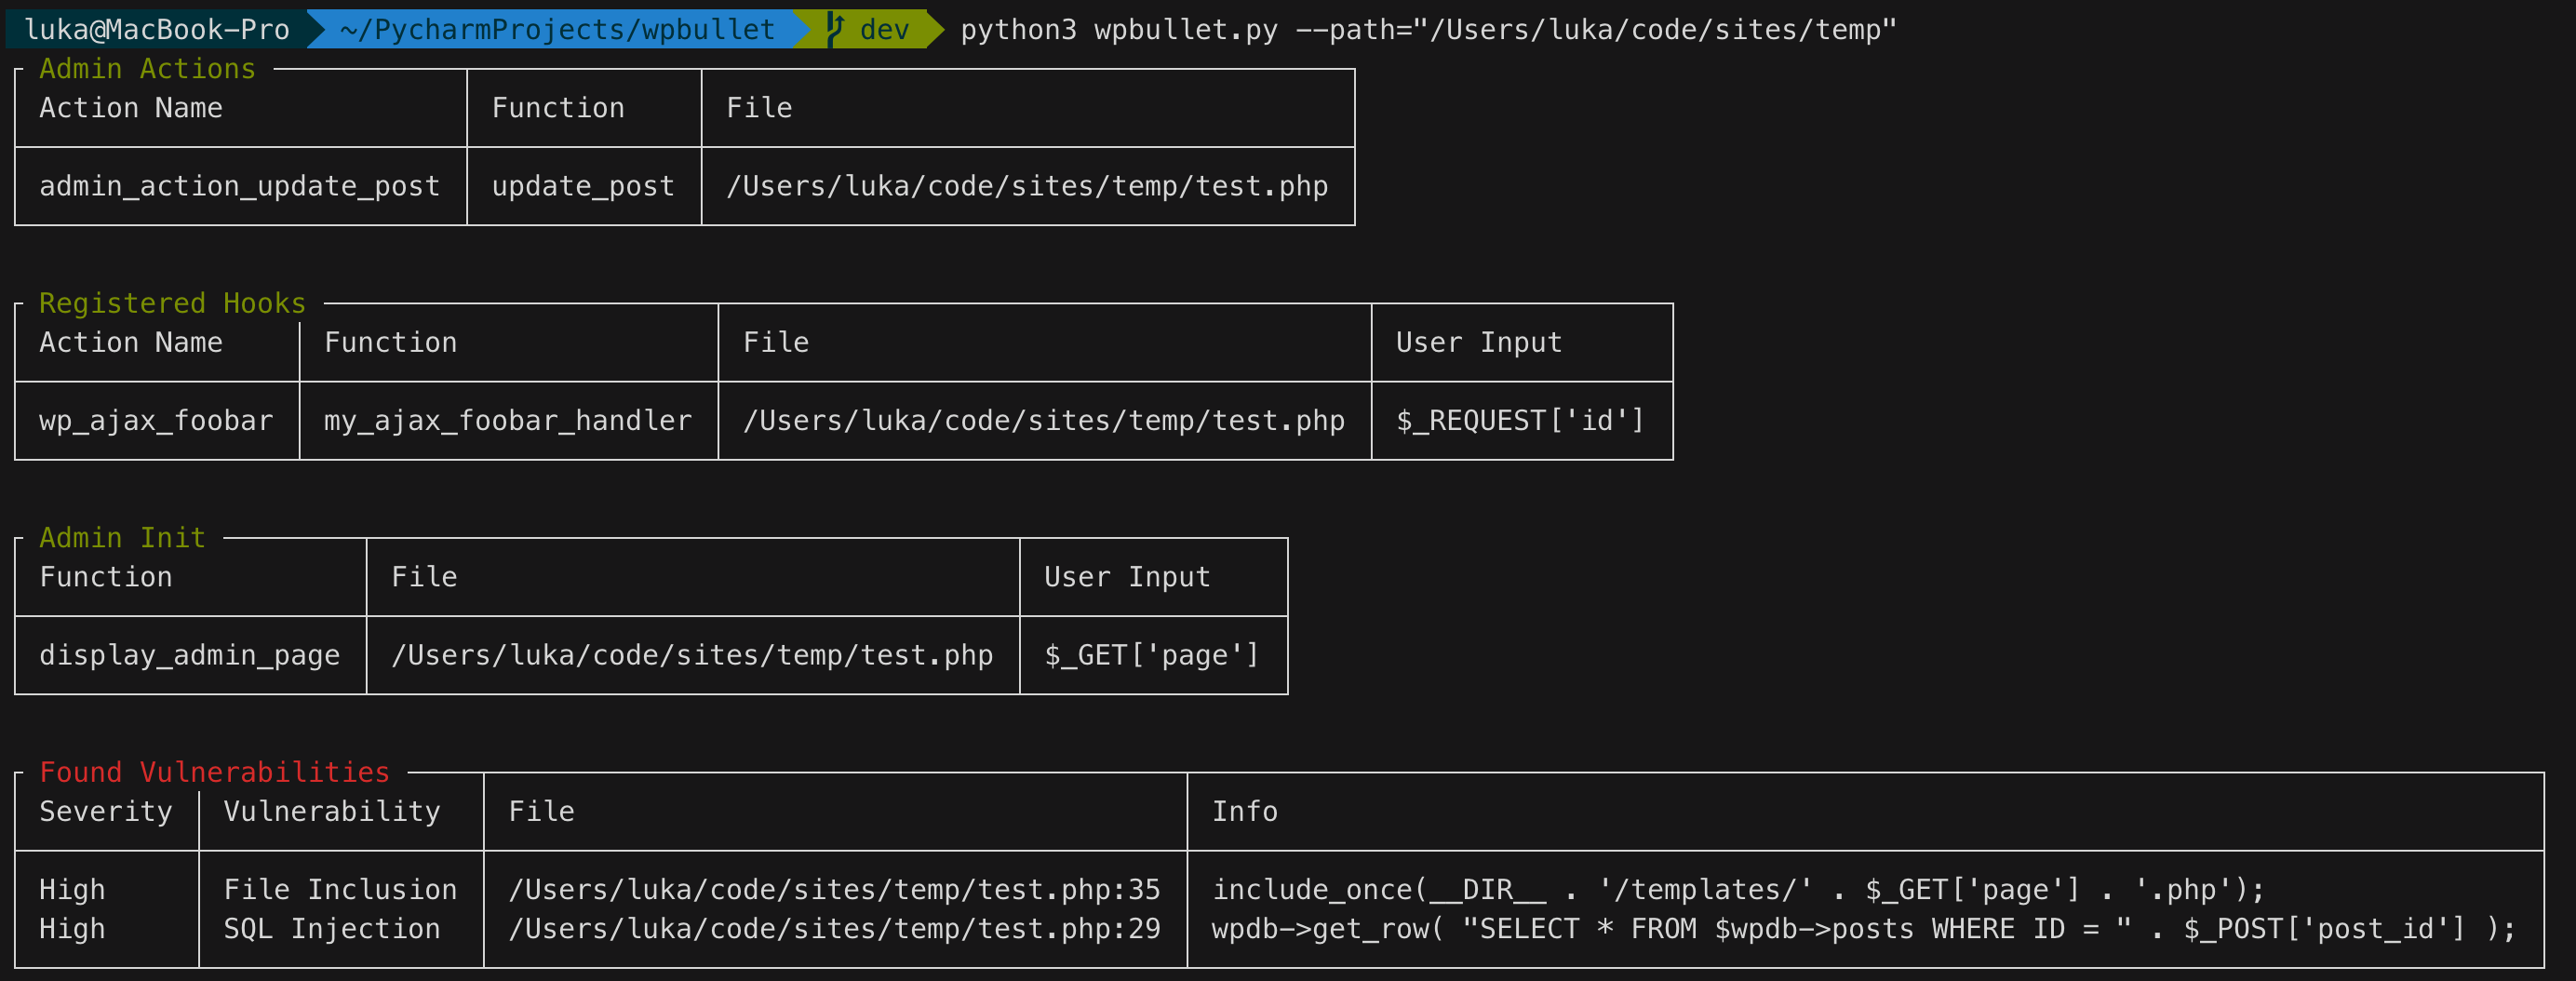 owasp/wpbullet
Сканер статического анализа кода для плагинов и тем WordPress. Обнаруживает уязвимости, такие как XSS и SQL-инъекции, с помощью модульного…
 swelljoe/nelson
Поиск уязвимостей с помощью брутфорса
 airbus-cert/ditto
Запутывает скрипты PowerShell и JavaScript с помощью парсинга на основе tree-sitter и множества настраиваемых профилей имитации для скрытности,…
 fairyming/cve-2020-8840
PoC-эксплойт для CVE-2020-8840: JNDI-инъекция, приводящая к удалённому выполнению кода в FasterXML jackson-databind. Включает настройку окружения,…
 owasp/cwe-sdk-javascript
Common Weakness Enumeration (CWE) Node.js SDK, совместимый с MITRE / CAPEC
 unkl4b/gitminer3
Инструмент для расширенного поиска контента на GitHub
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Уязвимость разрешения шаблонов панели мониторинга Hystrix в Spring Cloud Netflix CVE-2021-22053
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 PoC-код для CVE-2021-25641 RCE через десериализацию недоверенных данных; затрагивает версии <= 2.7.6 с различными…
 mr-xn/cve-2022-24086
CVE-2022-24086 о Magento RCE








