
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 githubsecuritylab/seclab-taskflows-fuzzing
Управляемый LLM конвейер фаззинга на базе GitHub Security Lab Taskflow Agent
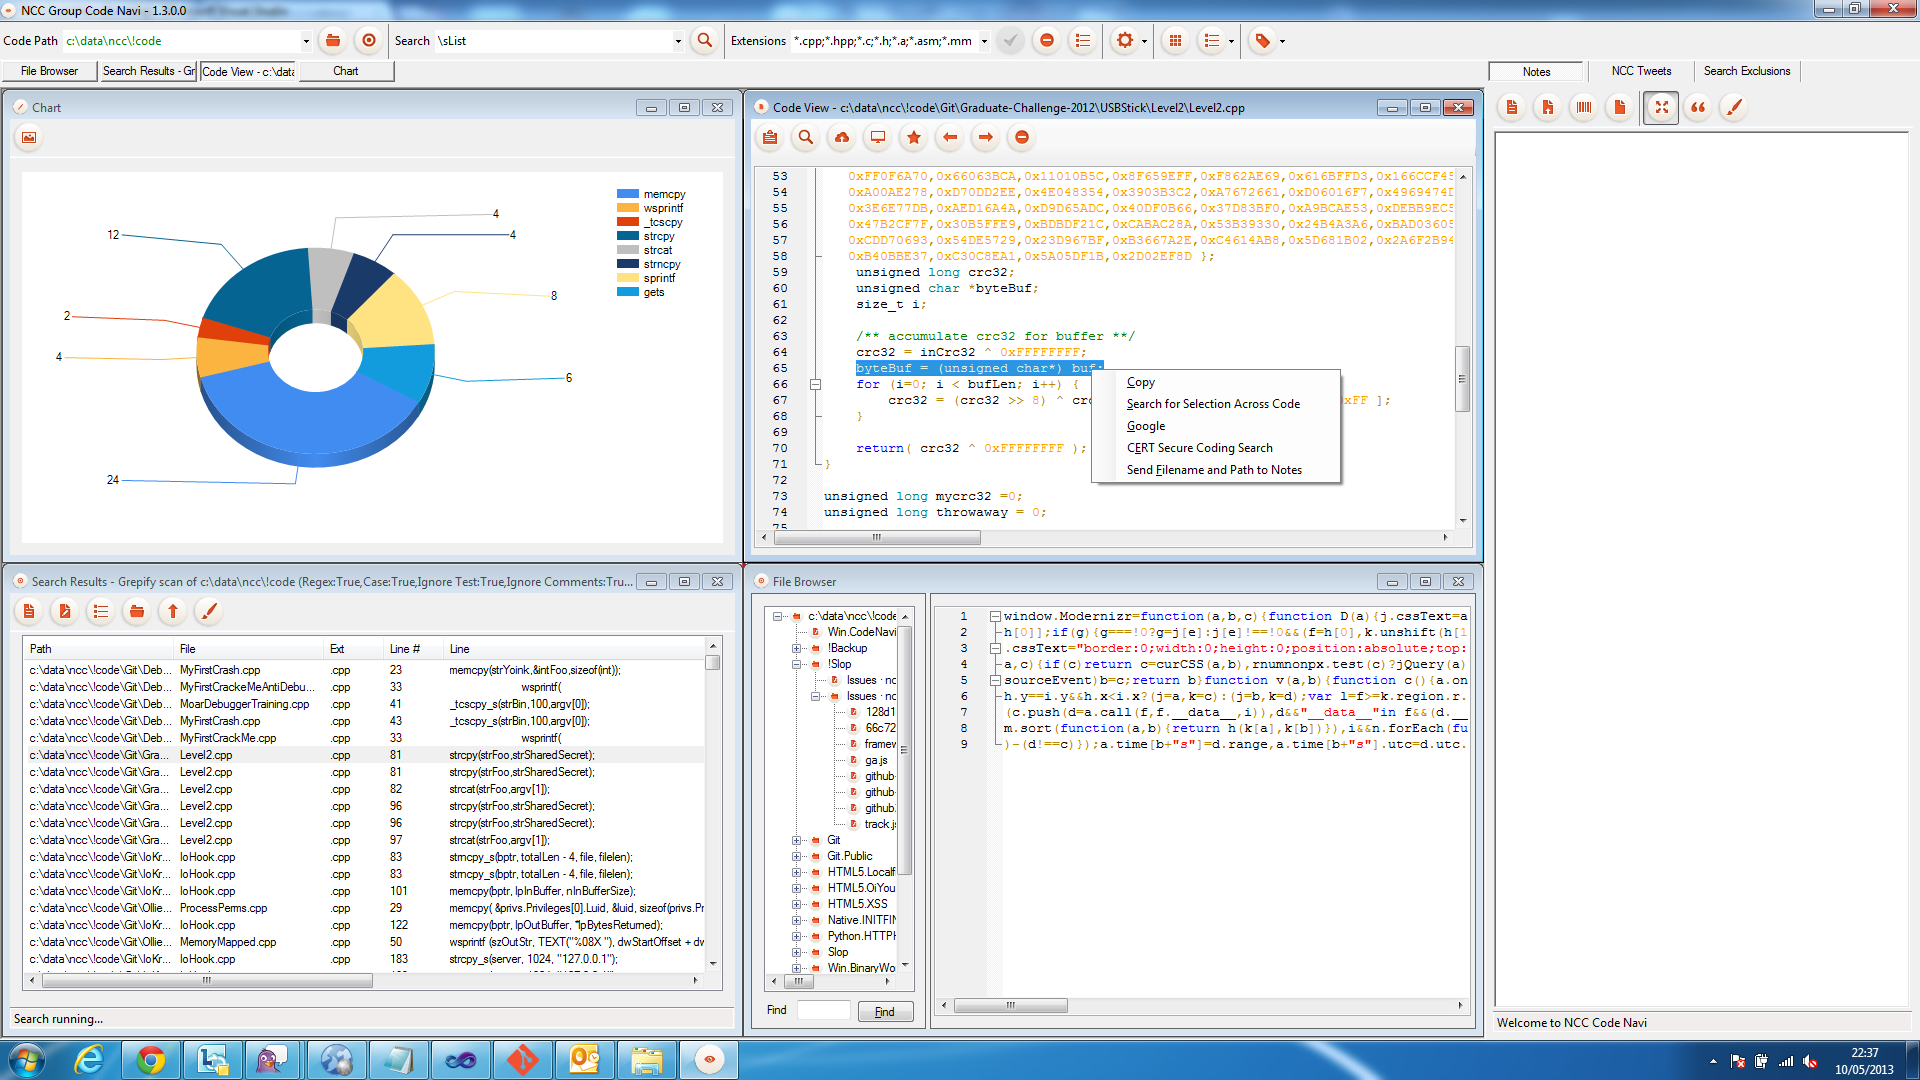 nccgroup/ncccodenavi
NCC Code Navigator
 atmoner/githubfind3r
Инструмент командной строки для быстрого поиска репозиториев, пользователей и коммитов GitHub для сбора разведданных из открытых источников и…
 blackvectorops/semantic_firewall
Генерация детерминированных семантических отпечатков для функций Go. Обнаружение бэкдоров в стиле xz и проверка семантической эквивалентности с…
 zydak/leetobfuscator
Обфусцирует C/C++ через проходы LLVM: шифрование строк, уплощение потока управления, MBA-переписывание и анти-анализ для противодействия…
 jra89/cve-2019-19634
Это эксплойт для обхода фильтра, который приводит к произвольной загрузке файлов и удаленному выполнению кода в class.upload.php <= 2.0.4
 neuralprogram/qlcoder
Agentic Framework для синтеза CodeQL-запросов
 yaklang/javajive
Чистый Go-декомпилятор Java и оператор сериализации
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 runreveal/sigmalite
Библиотека Go для разбора и выполнения правил обнаружения Sigma для записей журналов, поддерживающая модификаторы полей, сопоставление CIDR и…
 nccgroup/icpin
Pintool для мониторинга проверки целостности
 brianwrf/cve-2018-11788
Уязвимость Apache Karaf XXE (CVE-2018-11788)
 owasp/secure-coding-practices-quick-reference-guide
# Краткое руководство по безопасному программированию от OWASP
 n7on/dllspy
Обнаруживайте входные поверхности и проблемы безопасности в скомпилированных сборках .NET — без их запуска.
 hazcod/claudleak
Охота за артефактами кода ИИ, содержащими секреты.
 mustafabilgici/sucoshscanny
"Sucosh" — это автоматизированный сканер уязвимостей исходного кода и фреймворк оценки для Python(Flask-Django) и NodeJs, способный выполнять ревью…
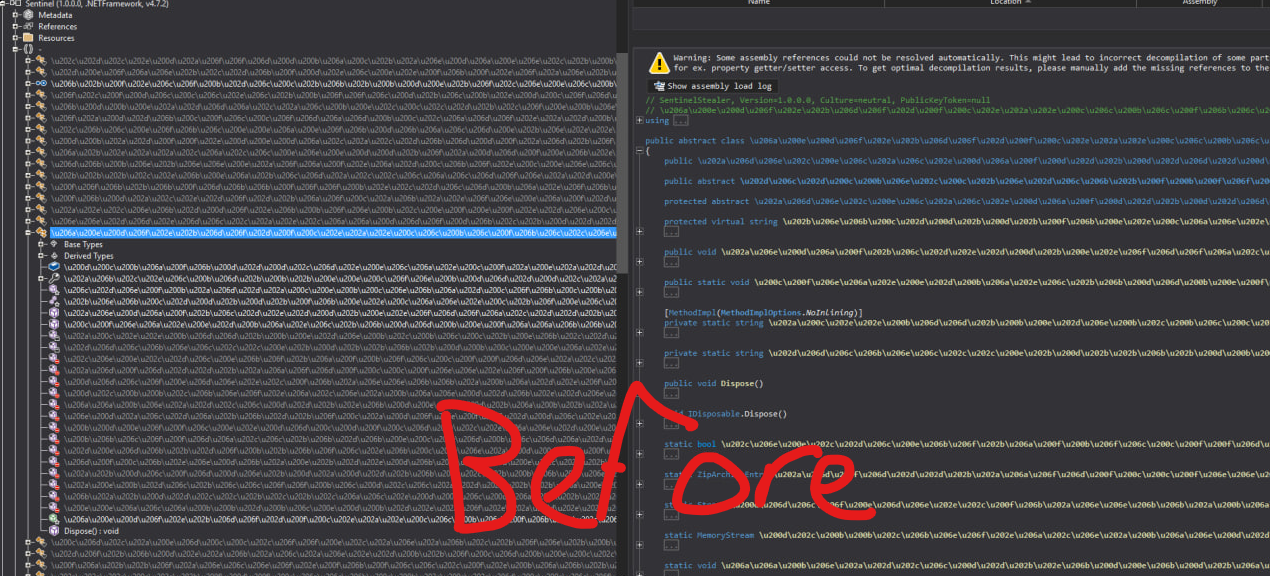 zypherion-technologies/unconfuserex
Деобфускатор ConfuserEx2 с поддержкой анти-тампера, компрессора, констант, потока управления и восстановления ресурсов.
 ga1ois/blackhat-europe-2022
Выбор багов из бинарника, где паттерн похож на CVE-1337-Days








