
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
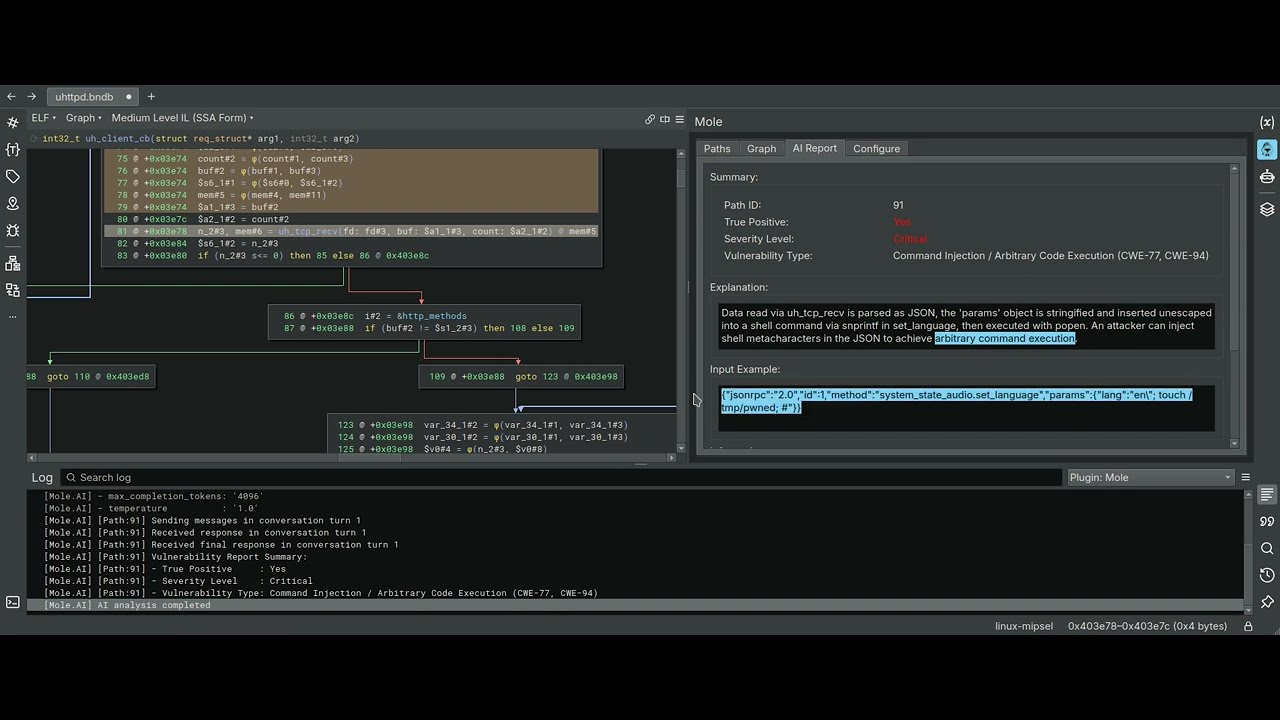
 cyber-defence-campus/mole
Плагин для Binary Ninja, использующий обратное срезывание переменных в качестве движка для статического анализа распространения меток.
 shubhamshubhankar/autosource
Автоматизированная платформа статического анализа кода, интегрированная с SonarQube для раннего обнаружения уязвимостей в исходном коде путем…
 codewhitesec/httpremotingobjrefleak
Дополнительные ресурсы для утечки и эксплуатации ObjRefs через HTTP .NET Remoting (CVE-2024-29059)
 wolfssl/wolfcose
Быстрая, портативная и легковесная реализация COSE + CBOR для встраиваемых систем. Поддерживает PQC, FIPS 140-3, DO-178 и MISRA C. Работает на базе…
 samsung/utopia
Автоматическая генерация фаззинг-драйверов на основе UT
 trailofbits/gosentry
Ориентированный на безопасность инструментарий Go, сосредоточенный на передовых возможностях фаззинга.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 quarkslab/qsynthesis
Синтезатор Greybox, ориентированный на деобфускацию инструкций ассемблера.
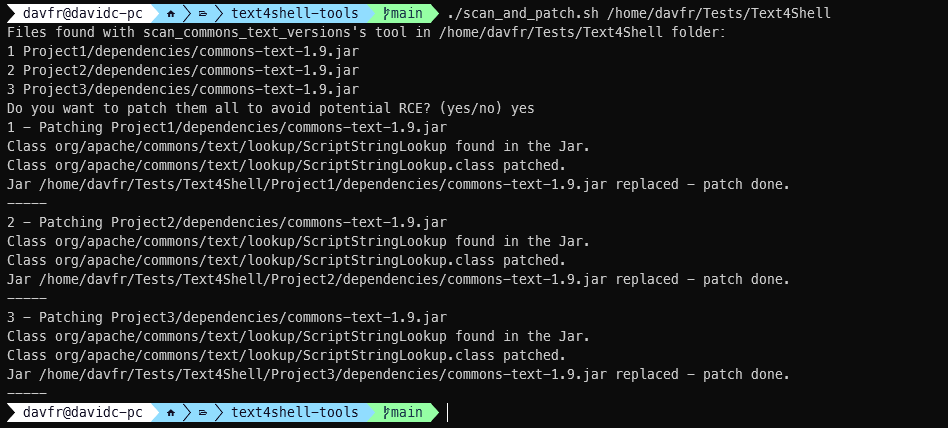 jfrog/text4shell-tools
Обнаруживайте и исправляйте уязвимый Apache Commons Text в Java-артефактах JAR/WAR; идентифицируйте классы и сканируйте байт-код на наличие точек…
 hosch3n/fastjsonvulns
Эксплойт для Fastjson 1.2.80 CVE-2022-25845, обеспечивающий чтение файлов через AspectJ и удалённую загрузку классов Groovy для RCE.
 disruptops/cred_scanner
Простой файловый сканер для поиска потенциальных ключей доступа и секретных ключей AWS в файлах
 rbmm/ntdetours
Реализация Detours (x64/x86), использующая только импорт ntdll
 owasp/sedated
Проект SEDATED® (Анализатор конфиденциальных корпоративных данных для устранения раскрытия информации)
 jas502n/cve-2019-12384
Jackson Rce для CVE-2019-12384
 gach0ng/agentstalker
Сквозной фреймворк аудита безопасности для LLM-агентов: статическое AST- и taint-моделирование, синтез атак, воспроизведение в песочнице Docker и…
 owasp/ocsd
OWASP Сертифицированный разработчик безопасного программного обеспечения
 codewhitesec/unmarshalpwn
PoC для CVE-2018-0824
 agrawalsmart7/scodescanner
Сканер статического анализа командной строки, который обнаруживает критические уязвимости в исходном коде PHP и YAML с помощью пользовательских…








