
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 nuguardai/nuguard
Открытый репозиторий для валидации агентных ИИ-приложений: redteam, поведение, цепочка поставок, статический анализ
 slowql/slowql
Новое поколение статического анализатора SQL, написанный на Rust. 282+ правила. Ноль ложных срабатываний. Безопасность, производительность,…
 a0xnirudh/kurukshetra
Kurukshetra - Фреймворк для обучения безопасному кодированию с помощью интерактивного решения задач.
 elfmaster/maya
Передовой защитник бинарных файлов ELF для Linux от эксплуатации уязвимостей и несанкционированного вмешательства.
 rasetsuu/vmp-devirt
Исследовательская платформа для девиртуализации VMProtect с поддержкой трассировки: фронтенды версий передают данные в общий бэкенд Remill/LLVM для…
 papermtn/gitlab-watchman
Поиск раскрытых секретов и личных данных в GitLab
 nccgroup/goatcasino
Это намеренно уязвимый Truffle-деплой смарт-контрактов, предназначенный для того, чтобы позволить тем, кто интересуется безопасностью…
 avito-tech/deepsecrets
Инструмент статического анализа, который сканирует исходный код на наличие жестко закодированных секретов, ключей API и учётных данных, используя…
 faloker/purify
Универсальный инструмент для управления отчетами об уязвимостях из конвейеров AppSec
 synacktiv/bip
Объектно-ориентированный Python API для упрощения взаимодействия с IDA в задачах реверс-инжиниринга, обеспечивающий разработку плагинов и…
 rog3rsm1th/frelatage
Фаззер на основе покрытия для Python-приложений
 we5ter/flerken
Решение для обнаружения обфусцированных команд на кроссплатформенной основе, представленное на CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS…
 owasp/owasp-scs
Проект OWASP по безопасности смарт-контрактов (SCS)
 nstarke/egodeath
Обфускатор JavaScript, основанный на криптографических методах неразличимого запутывания (Indistinguishability Obfuscation)
 opensourcemalware/polinrider
Техническое досье на атаку на цепочку поставок PolinRider, связанную с КНДР, с описанием внедрения обфусцированного JS-пейлоада, манипуляций с…
 nollium/cve-2024-9264
Эксплойт для произвольного чтения файлов и RCE в Grafana (CVE-2024-9264)
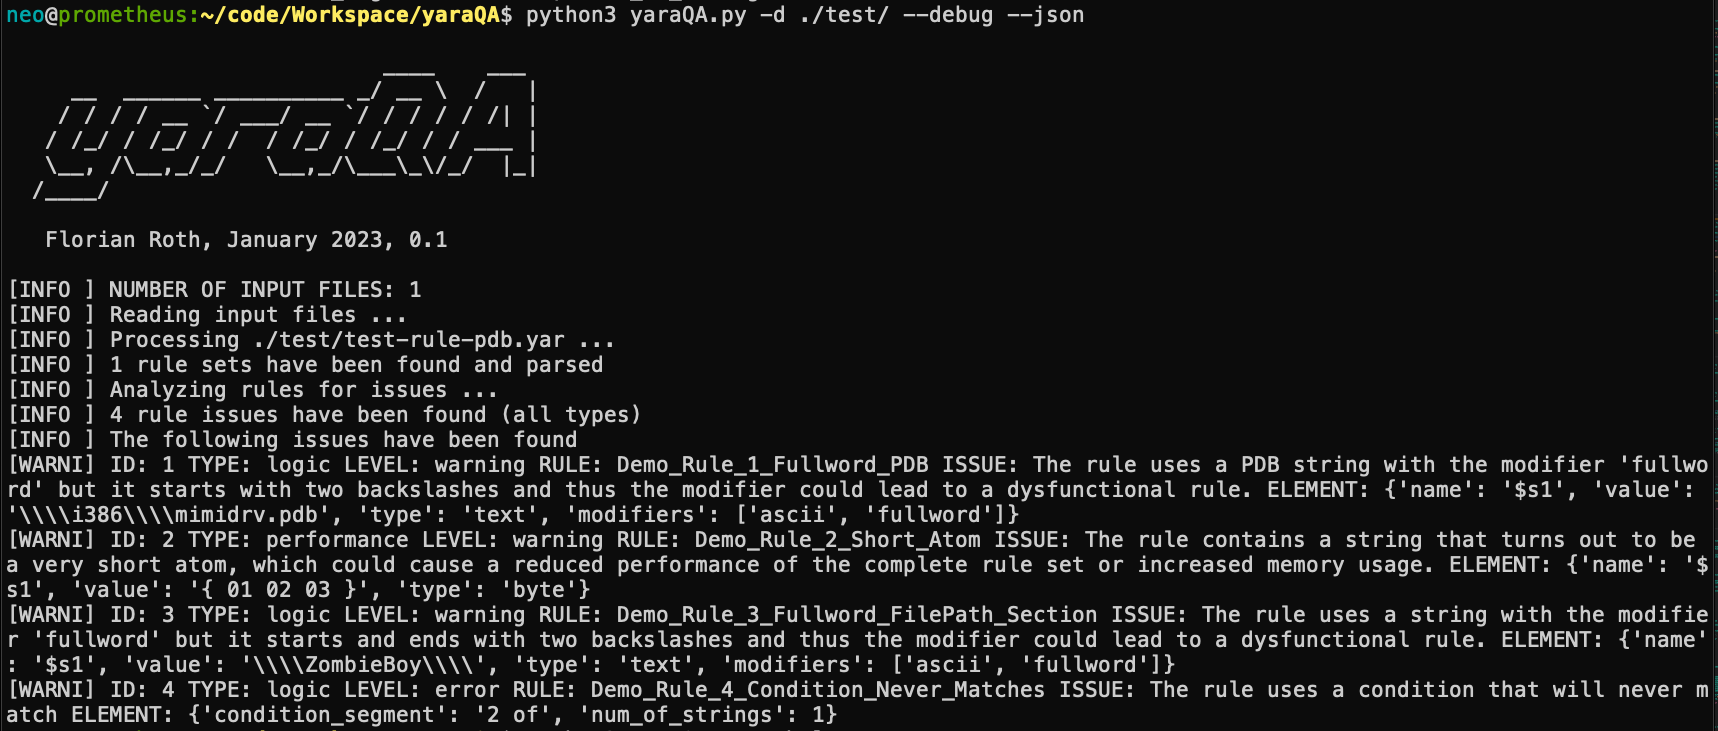 neo23x0/yaraqa
Анализатор YARA-правил для улучшения качества и производительности правил








