
 #1
Инструменты для оценки и использования уязвимостей безопасности и связи устройств Bluetooth.
Рекомендация Kitploit
 bloodcode-spasov/ble-cve2025-attack-new-version
# android-ble-cve-2025-4866 🔐 **PoC для CVE-2025-4866 — Уязвимость BLE в Android (общедоступная версия)** 📡 Эксплуатация недостатков авторизации…
 elevenpaths/devicepairedtool
Инструмент для тестирования и аудита безопасности сопряжения Bluetooth-устройств, выявления уязвимостей в протоколах беспроводного сопряжения и…
 kevinmitchell-oswp-cissp/cve-2023-52709-poc
PoC для 2023-52709 - Стек Bluetooth от TI может не сгенерировать разрешимый случайный частный адрес (RPA), что приводит к DoS для уже сопряженных…
 adrihd/shiningappmask-reverseengineering
Реверс-инжиниринг маски приложения Shining
 veteranop/trackem
Пассивный трекер устройств (Android)TrackEm Mobile — это пассивный сканер probe-request запросов Wi-Fi + Bluetooth LE в реальном времени,…
 trinadh465/packages_apps_bluetooth_aosp10_r33_cve-2022-20126
Пакет Android Bluetooth с патчем для CVE-2022-20126, устраняющий уязвимость безопасности в AOSP 10.
 keldnorman/cve-2024-0230-blue
Вспомогательный скрипт для POC CVE-2024-0230 Bluetooth
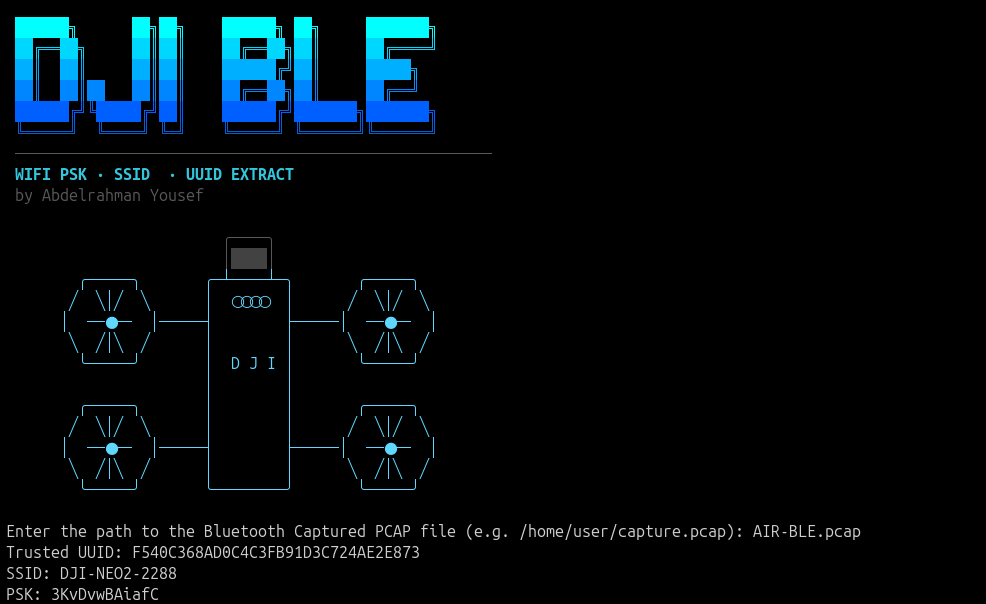 wh02m1/cve-2026-77812
Proof-of-concept that passively sniffs cleartext BLE DUML traffic from DJI drones to recover Wi-Fi PSK and trusted session UUIDs, demonstrating…
 xen0bit/fwbt
Код Proof of Concept для взаимодействия с Firewalla через Bluetooth Low-Energy и эксплуатации CVE-2024-40892 / CVE-2024-40893
 george0papasotiriou/cve-2026-22017-firmware-update-via-ble-without-authentication
Симулируемое BLE-периферийное устройство, предоставляющее неаутентифицированную GATT-характеристику обновления прошивки; демонстрирует критическую…
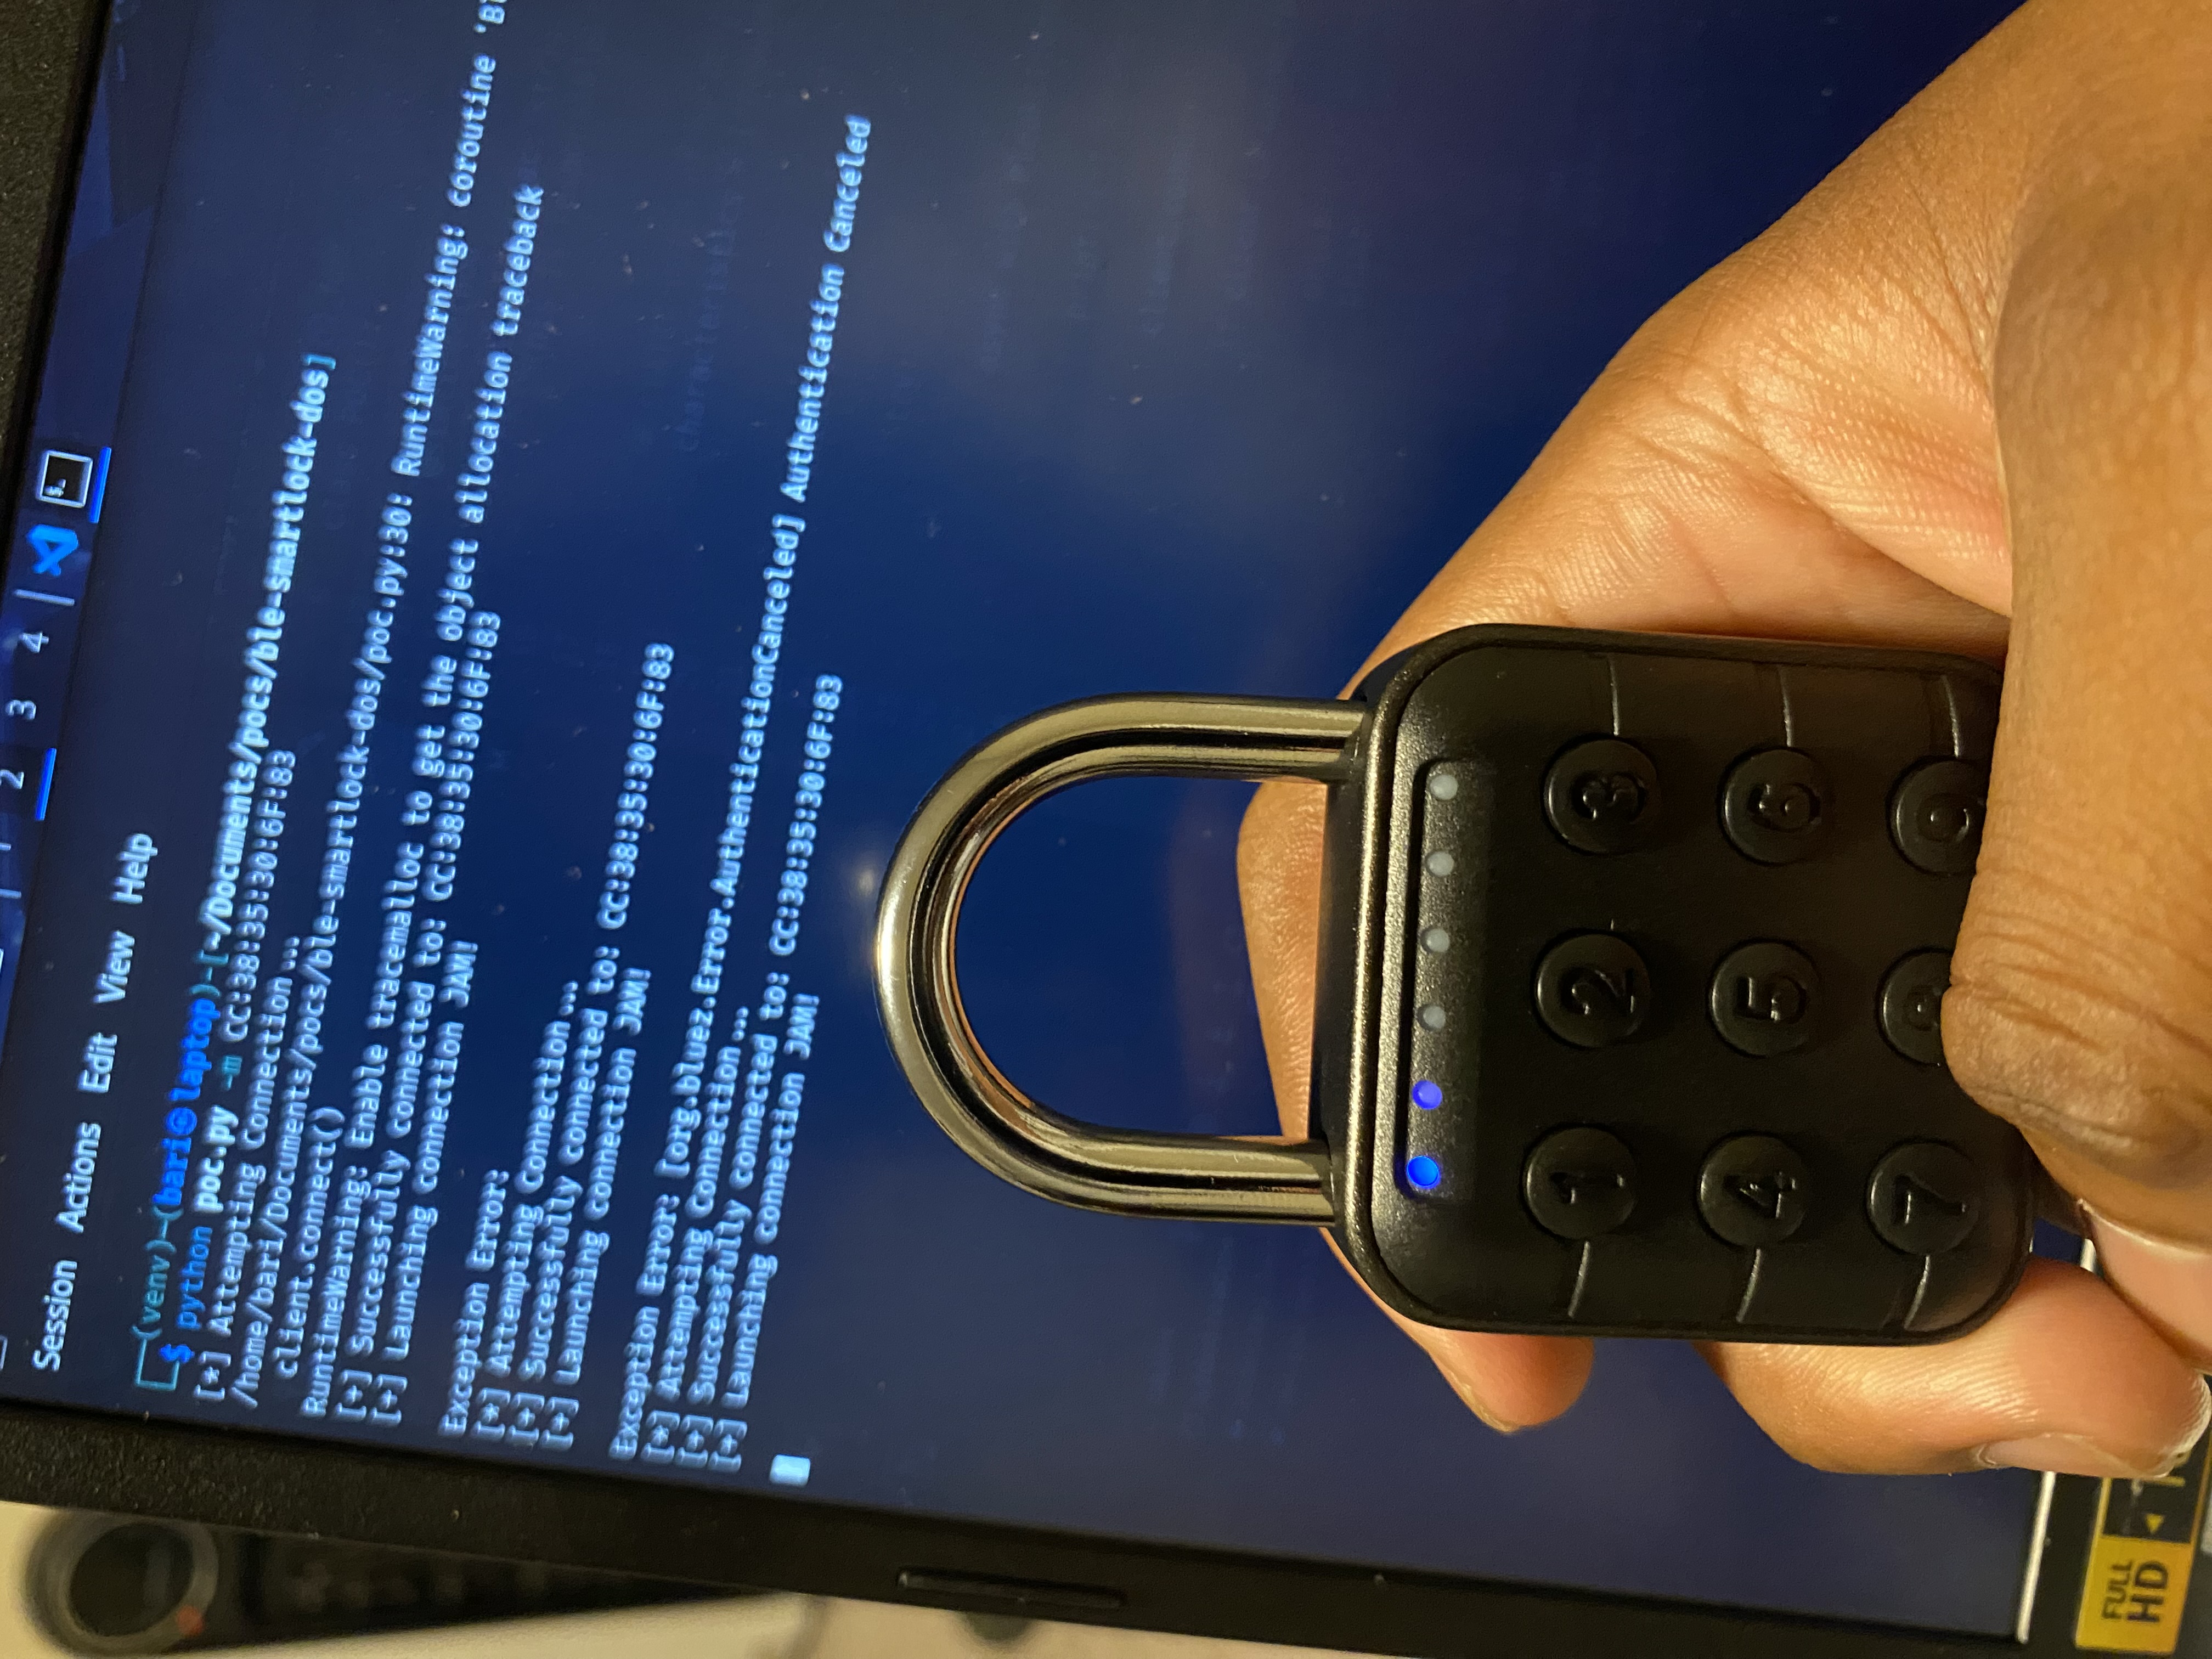 nsm-barii/cve-2025-15474
Уязвимость типа «отказ в обслуживании» в умном замке AuntyFey BLE позволяет неаутентифицированным флудом подключений блокировать легитимных…
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
Прошивка для получения трассы энергопотребления поведения Bluetooth-модуля на ESP32 при отправке ESP32 недокументированных HCI-команд Bluetooth…
 george0papasotiriou/cve-2026-11109-bluetooth-classic-knob-attack-key-negotiation-of-bluetooth-
Python-симуляция атаки KNOB на Bluetooth Classic, демонстрирующая понижение размера ключа шифрования и расшифровку перехваченного Bluetooth-трафика…
 george0papasotiriou/cve-2026-0101-ble-address-spoofing-via-weak-resolvable-private-address
Python PoC для CVE-2026-0101, демонстрирующий спуфинг BLE-адреса путём повторного воспроизведения захваченного разрешаемого приватного адреса…
 toxy4ny/rinhit
Собирает артефакты macOS и iOS для построения таймлайнов сетевой активности, кросс-устройственной идентификации и корреляции физического…
 coleshelly/bandexploit
M1 Band Smart Watch - эксплойт Bluetooth Low Energy на Python (CVE-2018-11631)
 avishekdhakal/cve-2023-45866_exploits
Эксплойты, протестированные на Mi A2 Lite и Realme 2 pro
 davidrxchester/smart-sketcher-upload
Эксплуатирует обход аутентификации Bluetooth на игрушечном проекторе smART Sketcher 2.0, позволяя неаутентифицированное подключение и загрузку…








