
 #1
Инструменты для оценки и использования уязвимостей безопасности и связи устройств Bluetooth.
Рекомендация Kitploit
 cedric-martz/cve-2025-36911_scan
Этот скрипт можно использовать для проверки, уязвимо ли устройство Bluetooth для CVE-2025-36911.
 naren-jayram/linux-heap-based-type-confusion-in-l2cap
CVE-2020-12351
 sergeb250/blueducky
BlueDucky эксплуатирует уязвимость Bluetooth, а именно CVE-2023-45866, которая позволяет атакующему внедрять нажатия клавиш в целевое устройство.…
 shaikusaf/system_bt_aosp10_r33_cve-2022-20229
Стек Bluetooth Android (Fluoride) с конкретным патчем для CVE-2022-20229, предоставляющий уязвимую версию для исследований безопасности и разработки…
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Исправленный стек Bluetooth для Android 10 (AOSP r33), устраняющий уязвимость переполнения буфера CVE-2021-0316.
 ap425q/whisper-pair
Сканирует устройства Bluetooth Low Energy на уязвимости Fast Pair (CVE-2025-36911), проверяя, принимают ли аксессуары незашифрованные запросы…
 mastercode112/upgraded_bluebourne-cve-2017-0785-
обновлённая версия BlueBourne CVE-2017-0785 для python3
 steampunk424/cve-2025-36911-wisper_pair_target_finder
Это не эксплоит для CVE-2025-36911!!! Это детектор для поиска потенциально уязвимых устройств! Используйте только на своих устройствах! Я не несу…
 nicholas-howland/cve-2026-6992-poc
Доказательство концепции уязвимости, переработанное из https://github.com/utmost3/cve/issues/2. Я не претендую на заслугу обнаружения уязвимости. Это…
 shaikusaf/packages_apps_bluetooth_aosp10_r33_cve-2021-0329
# Android Bluetooth-пакет с модификациями, устраняющими CVE-2021-0329 Критическая уязвимость удалённого выполнения кода в Bluetooth. Предоставляет…
 hegaz0y/-bul
EDSEC_BKIF — это инструмент для инъекции нажатий клавиш для Android, Linux и iOS. С помощью CVE-2023-45866 он предоставляет пользователям…
 xg3nesis/rustyinjector
Реализация на Rust proof-of-concept инъекции нажатий клавиш Марка Ньюлина (CVE-2023-45866).
 the-girl-who-lived/cve-2020-11539
Неправильный контроль доступа в Tata Sonata Smartband
 carlosdelrosario7/sploit-bx
Bash, который устанавливает эксплойты CVE-2017-0781 и CVE-2017-0785, а также всё необходимое для их использования.
 spiritualmachines/buds-audit
Инструмент оценки безопасности Bluetooth для беспроводных наушников, затронутых цепочкой уязвимостей Airoha SDK (CVE-2025-20700/20701/20702), не…
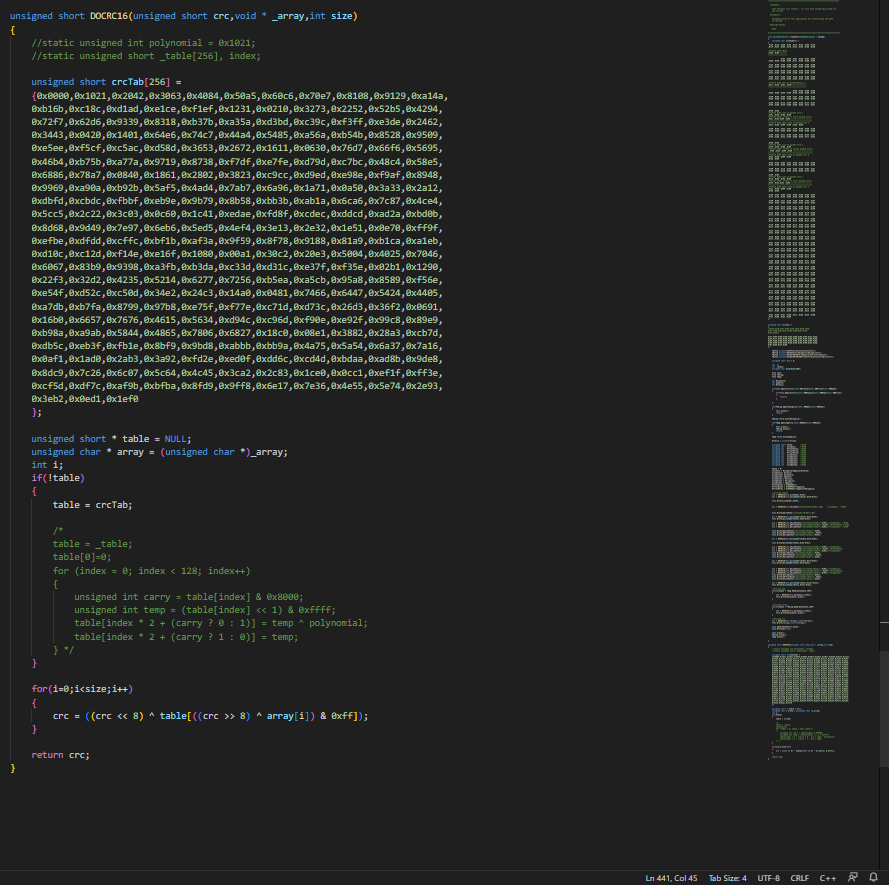 spiralbl0ck/cabir_analysis
cabin частичный анализ
 mjancek/bluebornedetection
Простой инструмент обнаружения уязвимости Blueborne на устройствах Android --- CVE-2017-0781.
 damiansuess/learn.bluejam
Узнайте, что такое BlueJam CVE-2017-0781








