
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
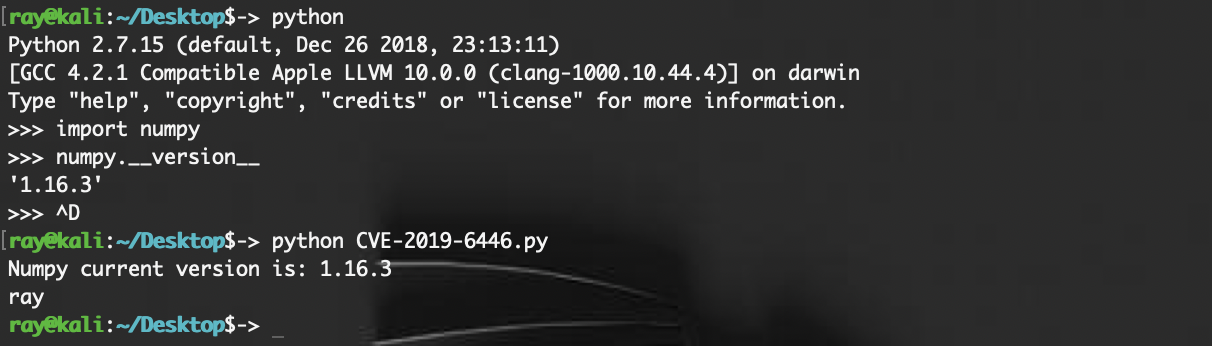
 rayscri/cve-2019-6446
Выполнение команд при десериализации Numpy
 sangsheng2026/honor-90gt-mag-an00-root-research
Набор инструментов для исследования получения root-прав на уровне ядра Android для Honor 90 GT: зондирование устройств SELinux, проверка примитива…
 australeo/cve-2021-28476
Доказательство концепции для CVE-2021-28476 — произвольное разыменование указателя в Hyper-V vmswitch.sys, позволяющее гостевой системе вызвать отказ…
 whatthefuzz/openssl-fuzz
Поиск CVE-2022-3786 (openssl) с помощью Mayhem
 norvethil/cve-2013-3900-powershell-poc
CVE PoC
 badnack/d_link_880_bug
CVE-2017-14948 для прошивки D-Link 880
 dodo-sec/kpot-string-decrypter
Скрипты IDA Python для расшифровки строк из KPOT и установки их в качестве комментариев
 typeconfused/cve-2025-14174-analysis
Анализ и PoC для CVE-2025-14174 - ANGLE Metal OOB write (iOS Safari, macOS Chrome)
 jm00nj/hpe-aruba-aos8-vulnerabilities
Исследование поверхности атак ArubaOS 8.13.2.0 до аутентификации. XXE+SSRF, ICMP-рефлексия, чтение за пределами буфера, жёстко прописанные учётные…
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 oxfemale/cve-2020-15999
CVE-2020-15999
 gtgalaxi/electronvulnerableversion
Найти приложения Electron, уязвимые к CVE-2023-4863 / CVE-2023-5129
 kernelm0de/cve-2018-8090
Перехват DLL в Quickheal Total Security / Internet Security / Antivirus Pro (установщики)
 umbertodellamonica/linksys-wrt54gl-exploitation
От пайки до шелла: полная аппаратная эксплуатация маршрутизатора Linksys WRT54GL (CVE-2022-43973)

 lanph3re/cve-2019-1108
Экслойт-доказательство концепции для CVE-2019-1108, уязвимость раскрытия информации клиента RDP, которая утекает содержимое памяти через специально…
 abraxas/gatex
FortinetHunter (@YogSoth0) — приложение для взлома бинарников. Часть CTF для FortinetHunter. ELF-дверь: stripped Nuitka onefile, XOR-скремблированный…
 4onurdemir/tcl-androidtv-root-attempts
Документирует обратную разработку заводского слоя TCL Android TV: ИК-протокол 56 кГц, демон tclfactoryos, драйвер ИК в ядре и доказательства того,…








