
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit

 iamsopotatoe-coder/tinyload
Паковщик и криптер с открытым исходным кодом для Windows x64 PE. Сжимает и шифрует исполняемые файлы с помощью пользовательской виртуальной машины,…
 demonslay335/cryptotester
Утилита для работы с криптографией, ориентированная на анализ программ-вымогателей.
 nmantani/fileinsight-plugins
FileInsight-plugins: набор инструментов декодирования для hex-редактора McAfee FileInsight, используемый для анализа вредоносного ПО
 0xkirisame/spica
Обнаружитель руткитов для Linux на основе eBPF, использующий многоканальный кросс-просмотровый анализ (sched_switch, NMI, /proc) для обнаружения…
 ioactive/platbox
Инструмент оценки безопасности платформы для дампа и анализа реестров UEFI/SMM, конфигурационного пространства PCI, физической памяти,…
 cmu-sei/kaiju
CERT Kaiju — это расширение фреймворка для бинарного анализа для пакета обратной инженерии Ghidra. Этот репозиторий является «зеркалом» — пожалуйста,…
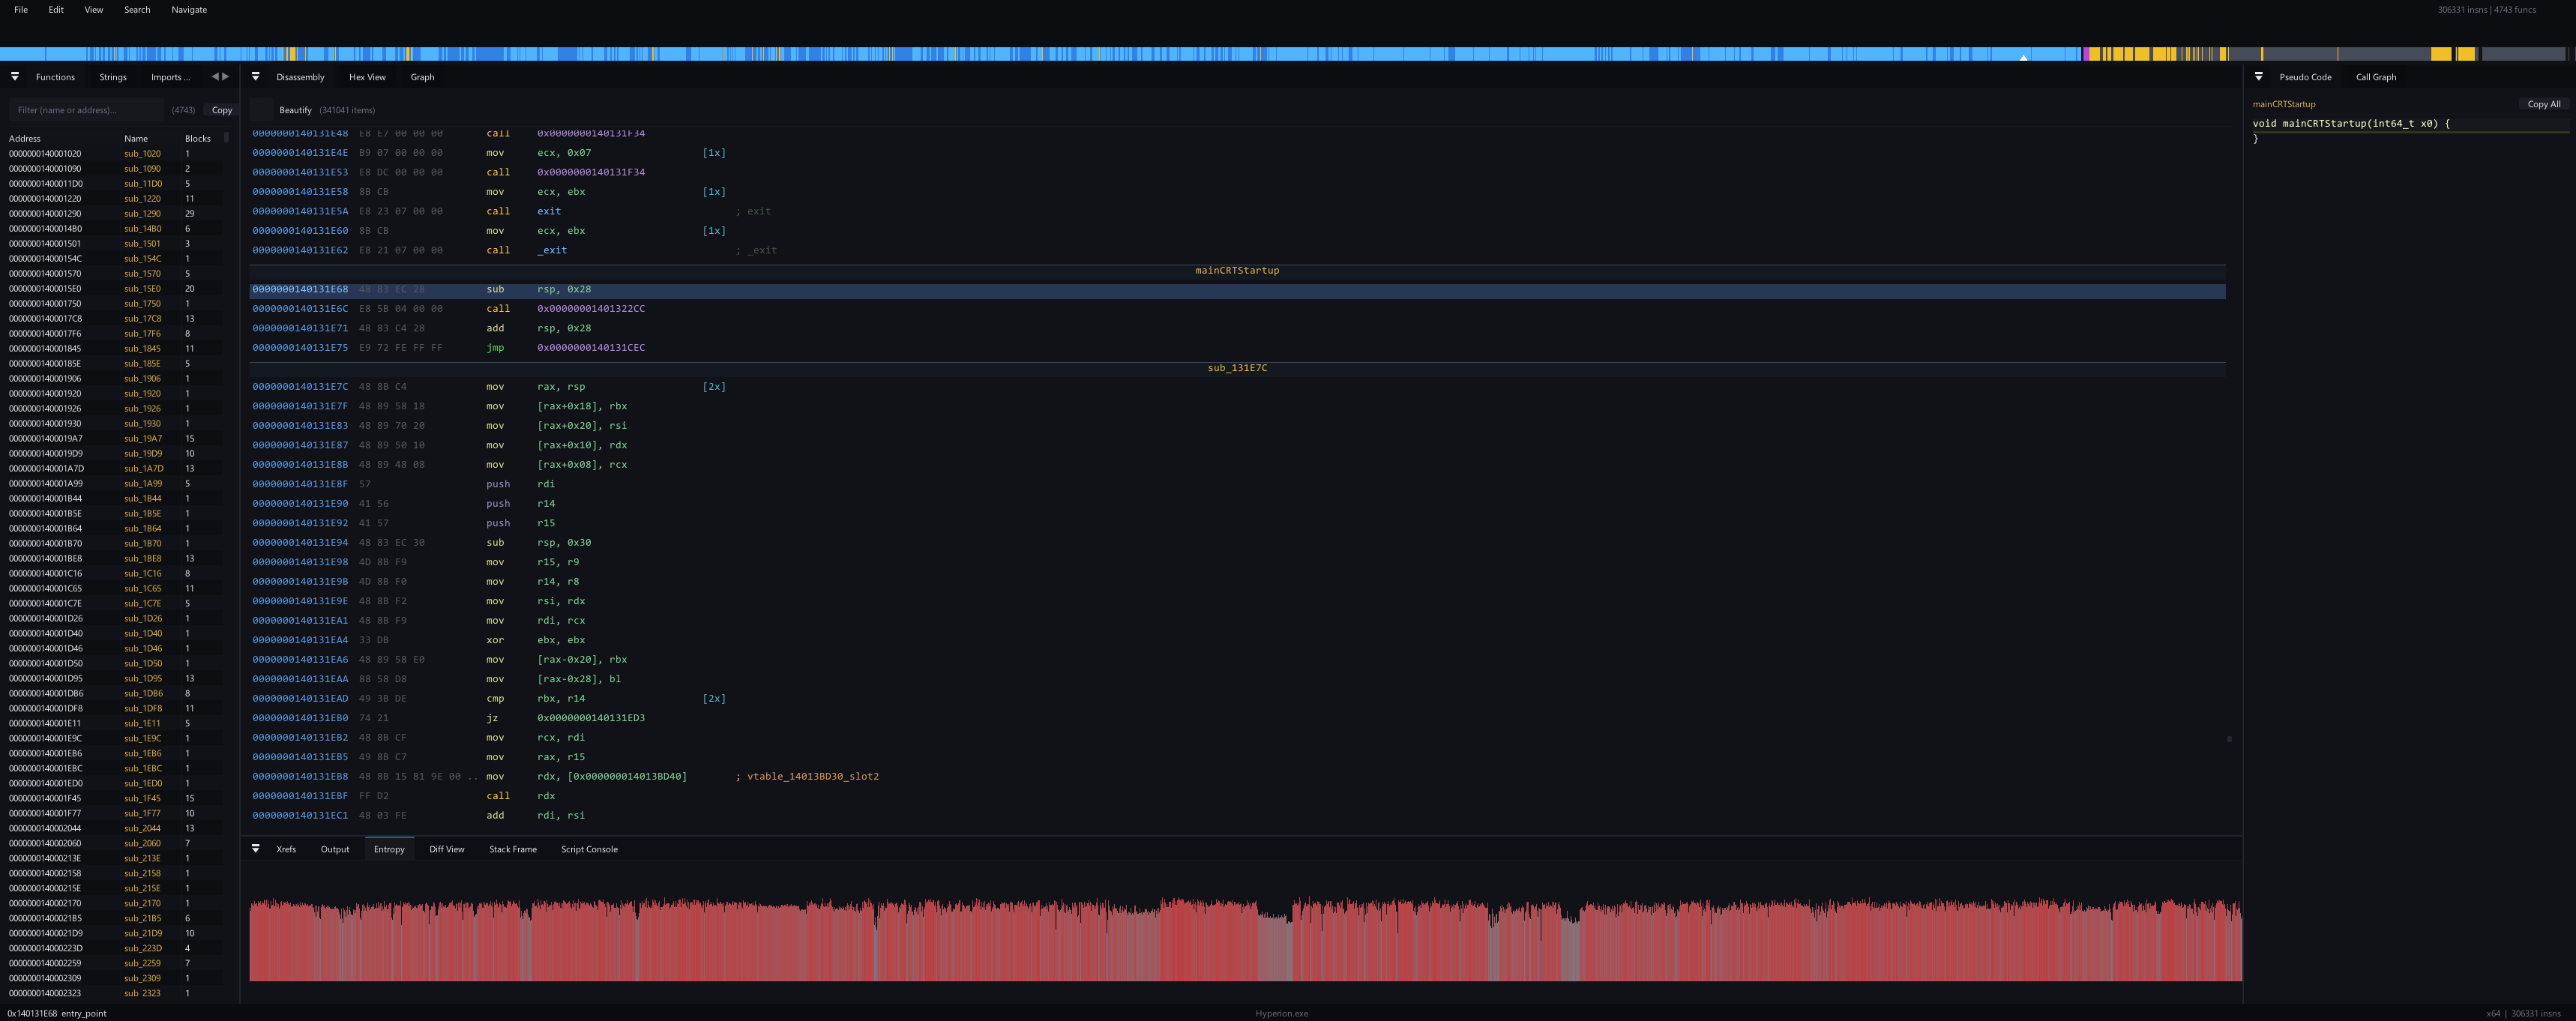 sidenai/hyperion-disassembler
Нативный мульти-архитектурный дизассемблер и декомпилятор — PE/ELF/Mach-O, x86/x64/ARM64, скриптинг на Lua, восстановление RTTI
 nalen98/ghidraemu
Нативный эмулятор Pcode
 symbioticsec/hermes-decomp
Мощный декомпилятор, который позволяет реверс-инжинирить мобильные приложения React Native, преобразуя их скомпилированные файлы байт-кода Hermes…
 thebabush/llvm-jutsu
Обфускация против LLM через подсчет пальцев
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
Дизассемблер, декомпилятор и отладчик в стиле x64dbg для бинарных файлов PE/ELF с листингом в стиле IDA, графами функций, плагинами Lua, CLI и…
 dr4k0nia/niximports
Загрузчик вредоносного ПО на .NET, использующий API-Hashing для обхода статического анализа
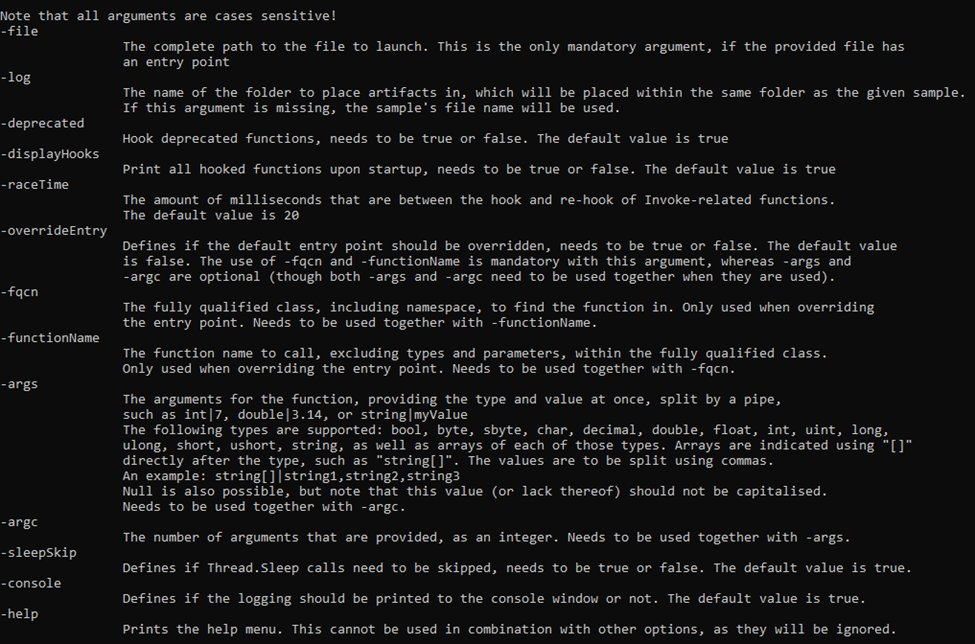 advanced-threat-research/dotdumper
Автоматический распаковщик и регистратор для файлов, нацеленных на DotNet Framework
 denuvosoftwaresolutions/simba
Эффективная деобфускация линейных смешанных булево-арифметических выражений
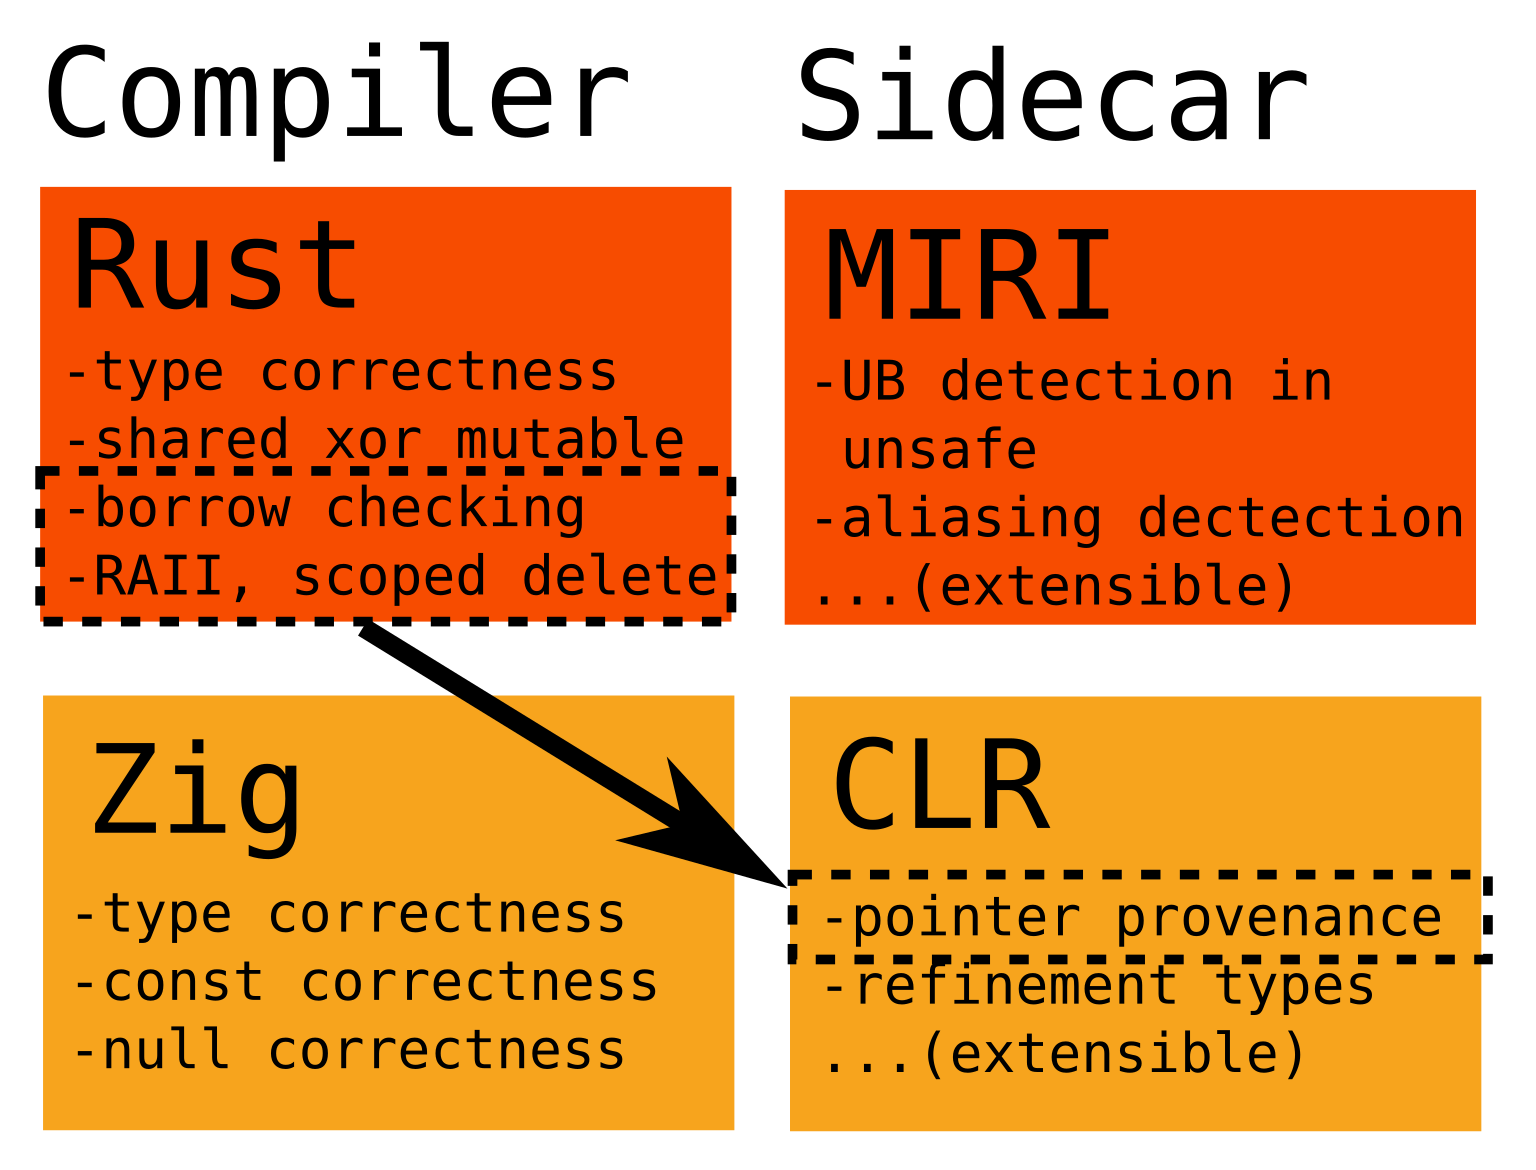 ityonemo/clr
Проверка времен жизни и других уточняющих типов
 romainthomas/the-poor-mans-obfuscator
Бинарные файлы и скрипты, связанные с презентацией «The Poor Man's Obfuscator»








