
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit
 aakashtyal/2fa-bypass-using-a-brute-force-attack-cve-2025-60424
Демонстрирует атаку перебором, обходящую двухфакторную аутентификацию в Nagios Fusion из-за отсутствия ограничения скорости и блокировки, с деталями…
 randomrobbiebf/cve-2023-6985
10Web AI Assistant – AI-помощник по написанию контента <= 1.0.18 - Отсутствие авторизации для аутентифицированных (Подписчик+) Произвольная…
 adityathebe/poc-cve-2018-0114
POC для CVE-2018-0114, написанный на Go
 olimpiofreitas/cve-2025-29927-scanner
Сканер на Python, который обнаруживает экземпляры Next.js, уязвимые для CVE-2025-29927, определяет версии и тестирует обход аутентификации через…
 soy-oreocato/cve-2022-42176
Доказательство концепции для CVE-2022-42176: жёстко заданные учётные данные в файле конфигурации PCSecure позволяют локальному повышению привилегий…
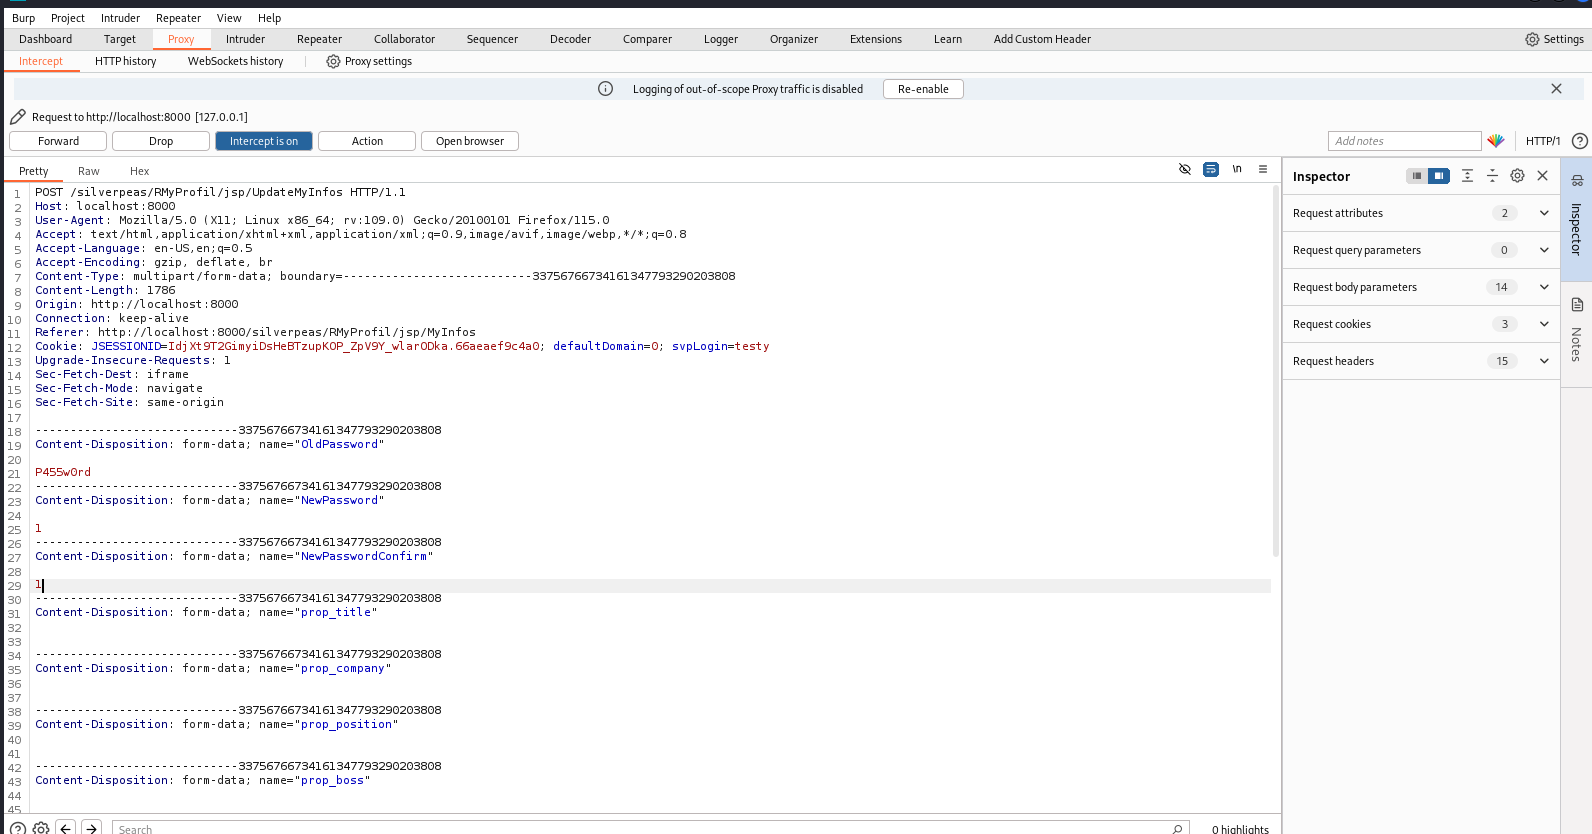 njmbb8/cve-2024-42850
Уязвимость в Silverpeas v6.4.2 и более ранних версиях позволяет обходить требования к сложности пароля.
 cyberharsh/oracle-mysql-cve-2012-2122
# Docker-среда для эксплуатации уязвимости обхода аутентификации CVE-2012-2122 в MySQL/MariaDB Демонстрирует ошибку сравнения паролей, позволяющую…
 fevra-dev/claimjumper
Профессиональный набор инструментов для тестирования безопасности JWT. Анализируйте, взламывайте, подделывайте и эксплуатируйте JSON Web Tokens с 15+…
 vini0608/cve-2022-23361
CVE-2022-23361
 karthi-the-hacker/cve-2023-27524
Эксплойт-инструмент для CVE-2023-27524 — уязвимости обхода аутентификации в Apache Superset. Позволяет получать неавторизованный доступ к экземплярам…
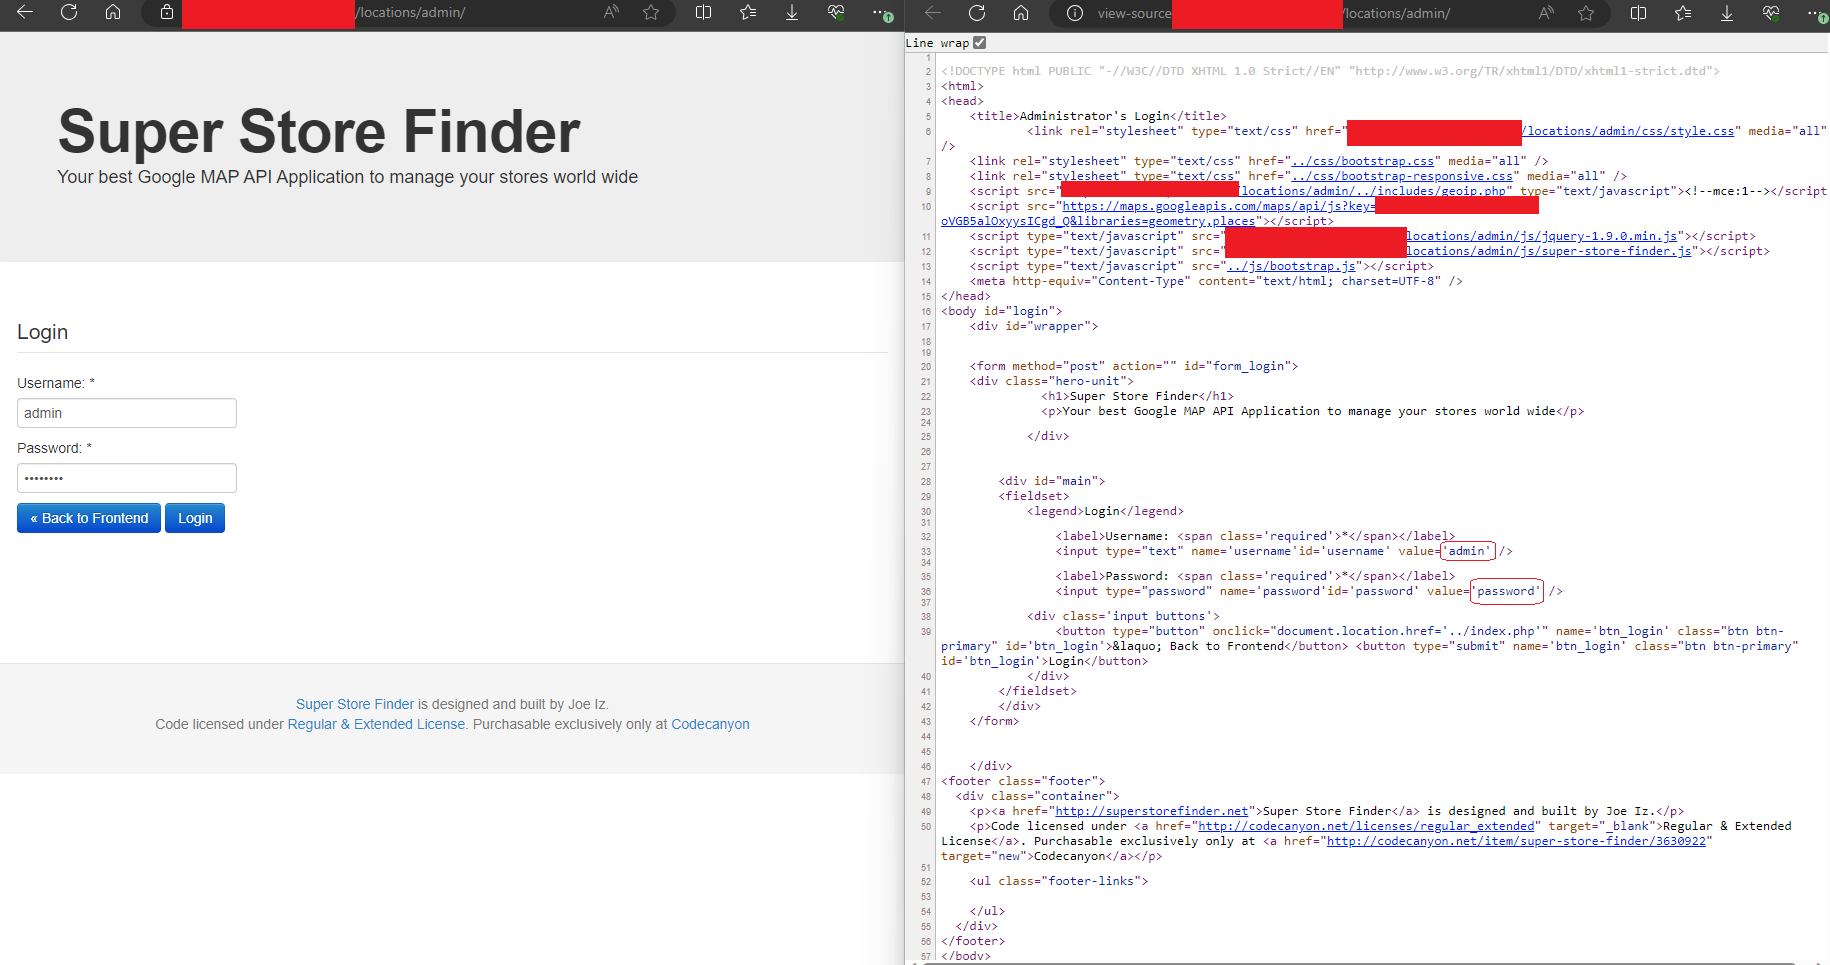 redblueteam/cve-2023-41508
CVE-2023-41508 - Жёстко прописанный пароль в Super Store Finder v3.6 позволяет злоумышленникам получить доступ к панели администратора.
 ackemed/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
Эксплойт-инструмент для CVE-2026-1529, демонстрирующий несанкционированную регистрацию организации в Keycloak через манипуляцию JWT-токеном. Включает…
 b1g-b33f/cve-2020-14882
PoC для проверки, уязвима ли цель к RCE
 sancliffe/cve-2026-29145-tester
Этот репозиторий содержит среду proof-of-concept (PoC), предназначенную для тестирования CVE-2026-29145.
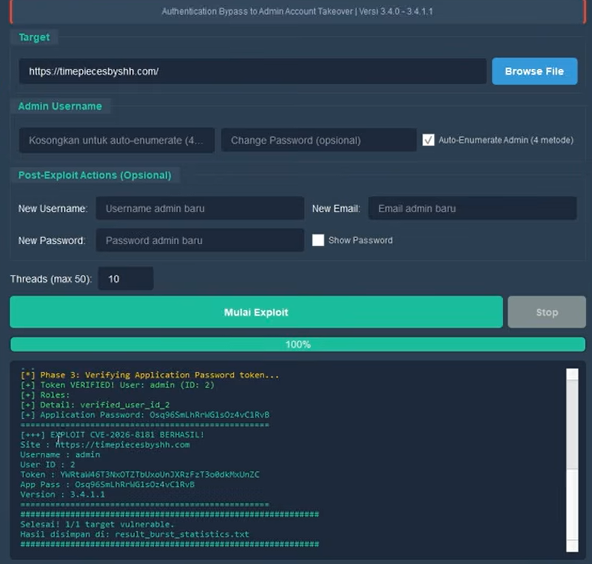 hudzaifaharrantisi/cve-2026-8181
CVE-2026-8181 — плагин Burst Statistics для WordPress, обход аутентификации (CVSS 9.8) для захвата учетной записи администратора. Массовый сканер с…
 0xw1ld/cve-2026-29000
Rust-генератор эксплойтов для CVE-2026-29000 — обхода аутентификации в pac4j-jwt через JWT с alg:none, вложенный в JWE, автоматизирующий получение…
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack и Triofox полный Poc/Exploit
 popyue/cve-2025-47812
RCE для WingFTP v4.7.3








