
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit

 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 без аутентификации дамп/восстановление БД (admin_api_key fail-open). Lab + PoC, подтверждено e2e.
 covepseng/cve-2026-43515-poc
PoC эксплуатации для CVE-2026-43515 (обход ограничений Apache Tomcat).
 x41sec/pam_pkcs11
pam_pkcs11 Исправление ошибок
 muhammedhussein17/keycloak
Исследование безопасности, раскрывающее CVE-2026-9794 — уязвимость неаутентифицированного перечисления client ID в Keycloak SAML ECP через оракул…
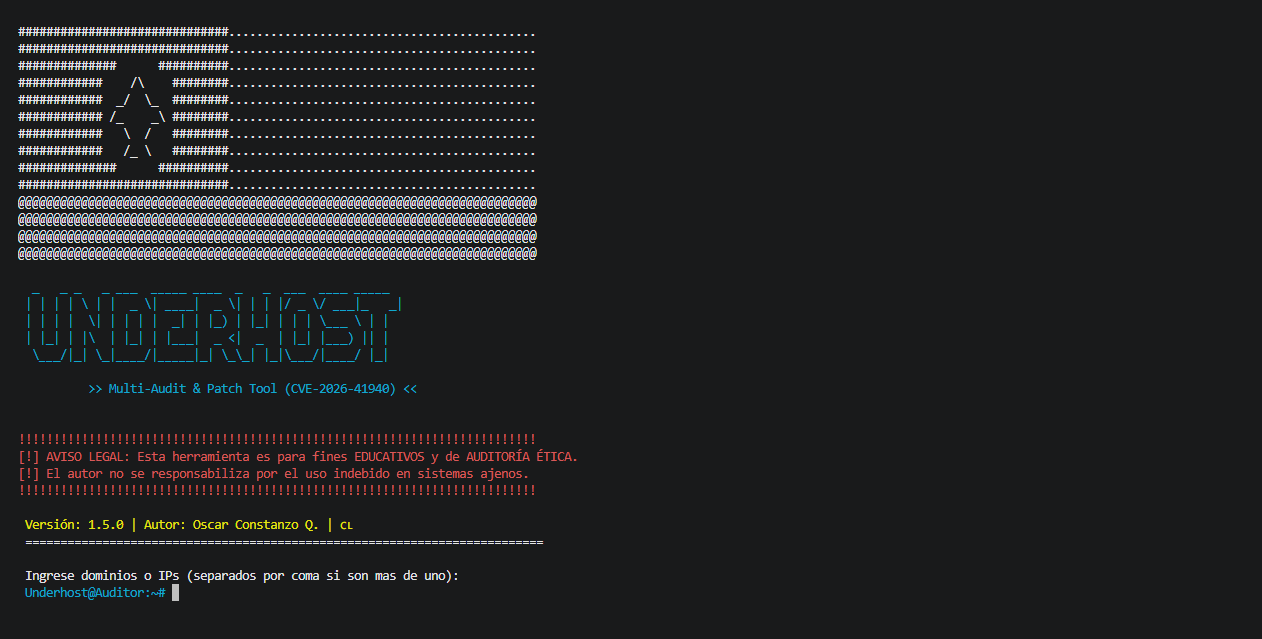 underh0st/cpanel-audit-remediation-tool
Инструмент аудита и реагирования на инциденты для уязвимости CVE-2026-41940
 wingerbijay/cve-2021-27876
Эксплойт неаутентифицированного RCE для агента Veritas Backup Exec (CVE-2021-27876/77/78) — обход SHA-аутентификации до SYSTEM через NDMP
 xshadow-here/cve-2026-8181
CVE-2026-8181 | Burst Statistics 3.4.0 - 3.4.1.1 - Обход аутентификации с захватом учётной записи администратора
 musa-xvi/active-directory-badsuccessor
Комната TryHackme, посвященная эксплуатации CVE-2025-53779 с использованием Windows
 corelight/petitpotam
Обнаруживает атаки NTLM relay через эксплойт PetitPotam с помощью Zeek, различая успешные и неудачные попытки путём анализа кодов возврата DCERPC.
 sh4den/cve-2025-48827
Этот репозиторий содержит эксплойт proof-of-concept для CVE-2025-48827, критической уязвимости обхода аутентификации, затрагивающей vBulletin…
 0xdaeras/flowise-cve-2025-58434-chain-59528
Эксплойт PoC для FlowiseAI CVE-2025-58434 и CVE-2025-59528, демонстрирующий неаутентифицированный ATO через утечку токена сброса, за которым следует…
 aykhan32/cve-2026-51788
Подробное описание CVE-2026-51788 для DoS-уязвимости в cleverange_auth v0.1.10 с техническим анализом, оценкой CVSS и рекомендациями по устранению…
 rootdirective-sec/cve-2026-44338-lab
Лаборатория на базе Docker, демонстрирующая обход аутентификации CVE-2026-44338 в устаревшем Flask API PraisonAI. Включает уязвимые и исправленные…
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: Отсутствие аутентификации в конечной точке учетной записи пользователя — Gardyn Home Kit (ICSA-26-055-03)
 ssh-mitm/ssh-mitm
Зеркало переехало — см. GitHub и Codeberg
 dokter69/cve-2025-2563
Многопоточный эксплойт для CVE-2025-2563, нацеленный на неаутентифицированное повышение привилегий в плагине WordPress User Registration &…
 hieuminhnv/cve-2026-29198-poc
Эксплойт Proof-of-concept для CVE-2026-29198: NoSQL-инъекция в аутентификации OAuth2 в Rocket.Chat, позволяющая повышение привилегий в уязвимых…
 trganda/cve-2022-23131
Эксплойт-доказательство концепции для CVE-2022-23131, уязвимости обхода аутентификации SAML SSO в Zabbix. Включает настройку окружения и проверочный…








