
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit

 0xblackash/cve-2026-50751
CVE-2026-50751
 offseckit/cve-2026-24207
CVE-2026-24207 — обход аутентификации NVIDIA Triton SageMaker до неавторизованного RCE. Скрипт обнаружения, демонстрация обхода, PoC цепочки RCE и…
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - Обход аутентификации для повышения привилегий через захват аккаунта
 abdugafforov-bobur/cve-2026-54415-poc
PoC для CVE-2026-54415 — Azuriom CMS (<1.2.11) Нарушение контроля доступа → захват учётной записи
 joshuavanderpoll/cve-2024-56348
Go-эксплойт для CVE-2024-56348, нацеленный на обход аутентификации и удалённое выполнение кода в JetBrains TeamCity. Обеспечивает интерактивную…
 caginkyr/cve-2026-7671
Доказательство концепции для CVE-2026-7671, демонстрирующее перебор OTP в Android-приложении Tornet Scooter из-за отсутствия ограничения частоты…
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
Артефакт обнаружения для обхода аутентификации CVE-2026-2699 Progress ShareFile. Отправляет GET-запрос к /ConfigService/Admin.aspx для проверки…
 initroot/cve-2022-23342
Proof-of-concept для уязвимости перечисления имён пользователей Active Directory в Hyland OnBase через различия в ответах конечной точки входа,…
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - Захват учетной записи без аутентификации (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
Эксплойт для CVE-2022-22845 - Неаутентифицированный захват администратора в QXIP SIPCAPTURE Homer-App до версии 1.4.27
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Объяснение и PoC для эксплуатации уязвимости обхода аутентификации CVE-2026-20896 в Gitea. Позволяет похищать токены сессий действительных…
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
PoC-эксплойт для обхода аутентификации OPC UA с использованием политики безопасности None, включая симулятор сервера для демонстрации…
 jenderal92/zimbra-valid-login-checker
Лёгкий Python-скрипт для проверки комбинаций «имя пользователя/пароль» на страницах входа в веб-почту Zimbra с целью оценки безопасности и аудита…
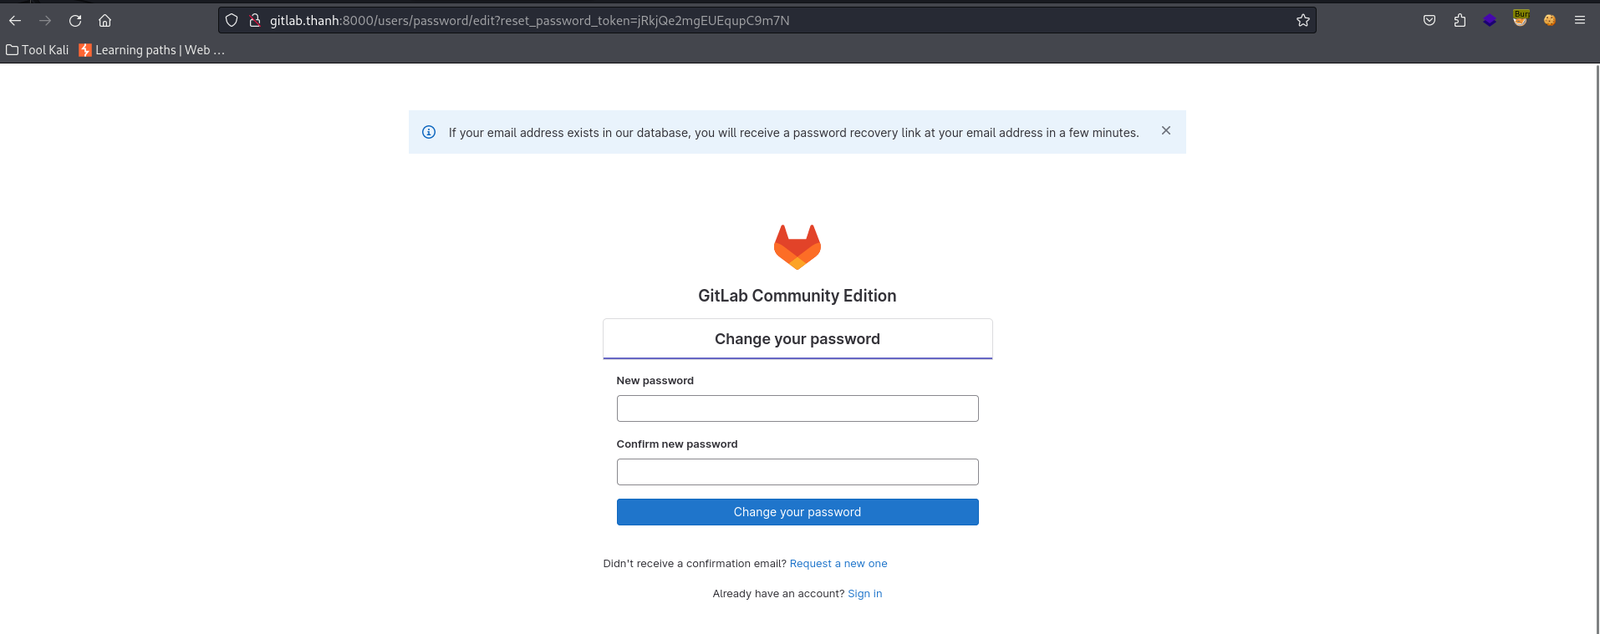 thanhlam-attt/cve-2023-7028
Эксплойт для захвата учётной записи GitLab через CVE-2023-7028, демонстрирующий обход сброса пароля путём внедрения email атакующего для получения…
 ull0a/cve-2026-50751
Обход аутентификации по сертификату в VPN Remote-Access от Check Point (IKEv1).
 ull0a/cve-2024-55591-poc
Учебная реализация на Go для CVE-2024-55591 (обход аутентификации Fortinet FortiOS). Предназначена для исследований в области безопасности, оценки…
 yym8538/cve-2026-25253
Эксплойт proof-of-concept для CVE-2026-25253 в OpenClaw: специально сформированный gatewayUrl позволяет похитить токен шлюза Control UI, что…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
Концепт-доказательство для CVE-2026-23009, демонстрирующее неаутентифицированную инъекцию DICOM-изображений в уязвимые PACS-серверы с помощью…








