
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit

 vulnmachines/cisco_cve-2023-20198
Cisco CVE-2023-20198
 on3sk-0x1/cve-2026-19900-poc
Доказательство концепции эксплуатации для CVE-2026-19900 — уязвимости обхода аутентификации и удалённого выполнения кода в маршрутизаторах LB-LINK…
 gagaltotal/cve-2026-82329-poc
PoC и инструмент валидации для CVE-2026-82329 в JFrog Artifactory. Формирует JWT с пустым ключом подписи для получения токена администратора,…
 oscerd/cve-2026-66908
Proof-of-concept репродуктор для обхода аутентификации JWT в Apache Camel (CVE-2026-66908), демонстрирующий отсутствие проверки iss/aud в…
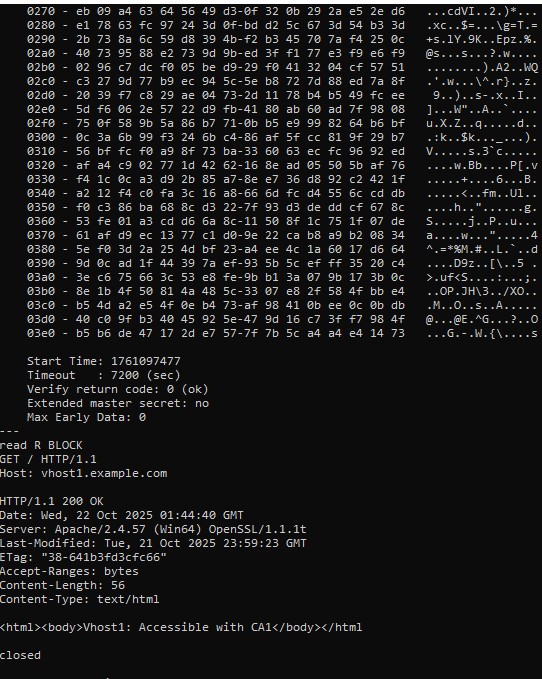 absholi7ly/cve-2025-23048-poc
Версии Apache HTTP Server 2.4.35–2.4.63 уязвимы к обходу аутентификации по клиентскому сертификату при использовании возобновления сеанса TLS 1.3 на…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Публичный разбор, PoC и материалы для эмуляции для CVE-2026-8508, затрагивающего социальный вход в captive-портале Zyxel.
 oscerd/cve-2026-46455
Reproducer для CVE-2026-46455 — Apache Camel camel-keycloak отсутствует проверка TokenVerifier.IS_ACTIVE (принимаются просроченные токены доступа)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Перечисление пользователей Active Directory (CVE-2021-31159) -…
 squeeze440/linux-entra-sso-poc
PoC — ошибка проверки origin, позволяющая осуществить эксфильтрацию SSO-cookie PRT Entra ID в linux-entra-sso (GHSA-g9vc-5j77-f2cm, CVE-2026-87005,…
 ivanesk315/cve-2026-53519
Docker-лаборатория, воспроизводящая CVE-2026-53519 — обход пути до аутентификации в Nezha Dashboard, который раскрывает jwt_secret_key и позволяет…
 ivanesk315/cve-2026-18963
Лаборатория на базе Docker и эксплойт на Python для CVE-2026-18963 — обход процедуры сброса учётных данных в Keycloak, позволяющий захватить аккаунт…
 bombobombone/cve-2026-73311
Доказательство концепции эксплуатации, демонстрирующее повторное использование кода авторизации OAuth2 в XenForo до версии 2.3.13, что позволяет…
 squeeze440/cve-2026-73519-wolfstack-poc
PoC для CVE-2026-73519 - захардкоженный секрет кластера WolfStack приводит к RCE без аутентификации (CVSS 9.8)
 bombobombone/cve-2026-73312
# Proof-of-concept и техническое описание для CVE-2026-73312, уязвимости повторного использования refresh-токена OAuth2 в XenForo до версии 2.3.13.…
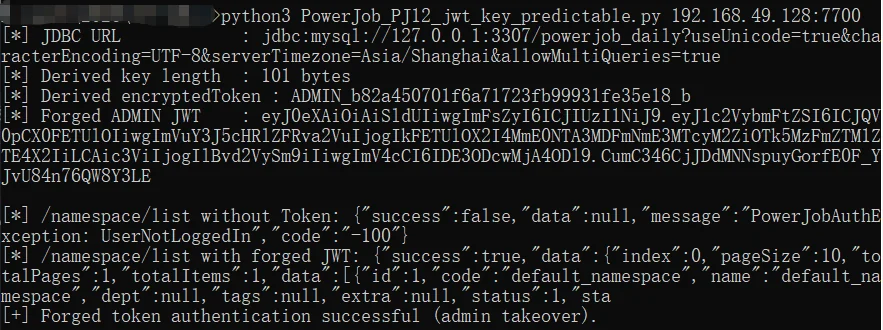 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
Демонстрирует критическую уязвимость предсказуемости ключа подписи JWT в PowerJob Server, позволяющую офлайн-вывод ключа и подделку токена для…
 xiaoxiaoranxxx/cve-2025-70829
Уязвимость раскрытия информации в Datart v1.0.0-rc.3 позволяет аутентифицированным злоумышленникам получать доступ к конфиденциальным данным через…
 captain-v-hook/poc-for-cve-2021-38540-
Отсутствие аутентификации для критического компонента CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
Эксплойт proof-of-concept для неаутентифицированного обхода аутентификации root в Proxmox VE 7.0-8.0.3, предназначенный для авторизованного…








