
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit

 abraxas/sonic-gnmi-noauth
Документирует и воспроизводит уязвимость аутентификации типа fail-open в SONiC gNMI, при которой пустая карта UserAuth позволяет…
 affolter-engineering/ldapin
CLI-инструмент для выполнения базовых задач LDAP в рамках оценки безопасности
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API toolkit b4acd7ca — высокий — локальный — остаточные привилегии — unix sock enroll без JWT
 oscerd/cve-2026-95663
Рабочий воспроизводитель proof-of-concept для CVE-2026-95663, где Apache Camel camel-keycloak выдавал кэшированные результаты интроспекции токенов…
 userconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz
Уязвимость обхода аутентификации Apache OFBiz < 18.12.10.
 hakaioffsec/cve-2026-44706
Chatwoot SQL-инъекция в FilterService
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Рекомендация и proof of concept для аутентифицированной инъекции команд ОС в веб-диагностике Ping устройства ONT-4GE-RFDW, эксплуатируемой с…
 oscerd/cve-2026-85301
Рабочий воспроизводитель proof-of-concept для обхода проверки издателя camel-keycloak в Apache Camel (CWE-287), демонстрирующий уязвимое и…
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: RCE-эксплойт для BigAnt Server
 pervinzahidli/cve-2026-104110
Неаутентифицированное раскрытие внутреннего пути к папке, электронной почты клиента и политики загрузки для клиентских порталов FileRise Pro через…
 biulove0x/cve-2022-0441
Плагин WordPress MasterStudy LMS 2.7.5 - Создание учетной записи администратора без аутентификации
 abraxas/openmeetings-soap-otp-skip
Apache OpenMeetings 9.1.0 — высокий уровень — удалённо — обход 2FA — вход по паролю через SOAP/REST пропускает TOTP
 dejanlevaja/wpbf
WPBF — многопоточный брутфорсер для WP
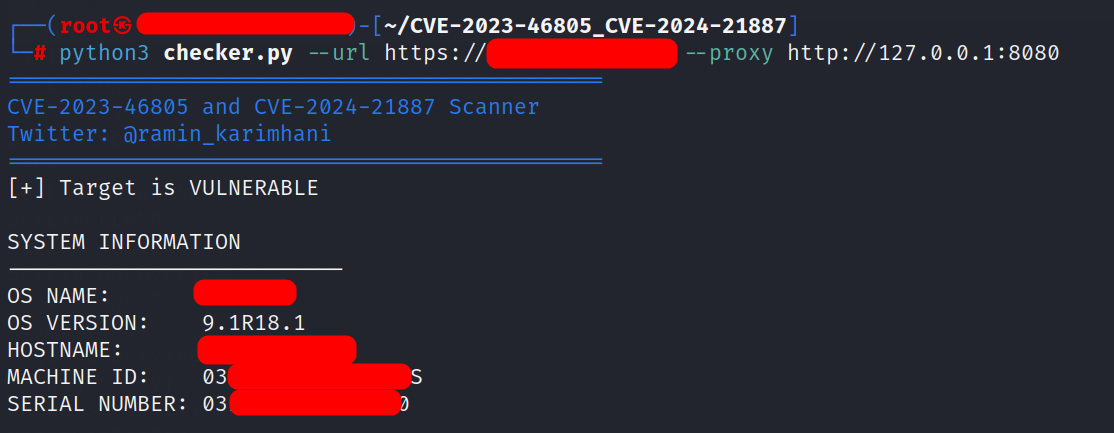 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
Сценарий в этом репозитории проверяет только наличие указанных уязвимостей в продукте Ivanti Connect Secure.
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 iam-s21-caece/poc-cve-2026-33871
Proof-of-concept Python-скрипты, демонстрирующие уязвимость отказа в обслуживании в Keycloak 20.0.3, с настраиваемыми целями и итеративными…
 dpfkdlemtp/epson-eh-tw5350-advisories
Бюллетени безопасности для CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 trackflaw/cve-2024-10924-wordpress-docker
Уязвимый docker-контейнер для Really Simple Security (Free, Pro и Pro Multisite) 9.0.0 – 9.1.1.1 – обход аутентификации CVE-2023-50164








