#1
Инструменты для тестирования и реализации механизмов аутентификации (например, MFA, SSO) и политик авторизации.
Рекомендация Kitploit
 ricsirigu/cve-2025-29927
Преднамеренно уязвимое приложение Next.js, подверженное CVE-2025-29927, обход авторизации
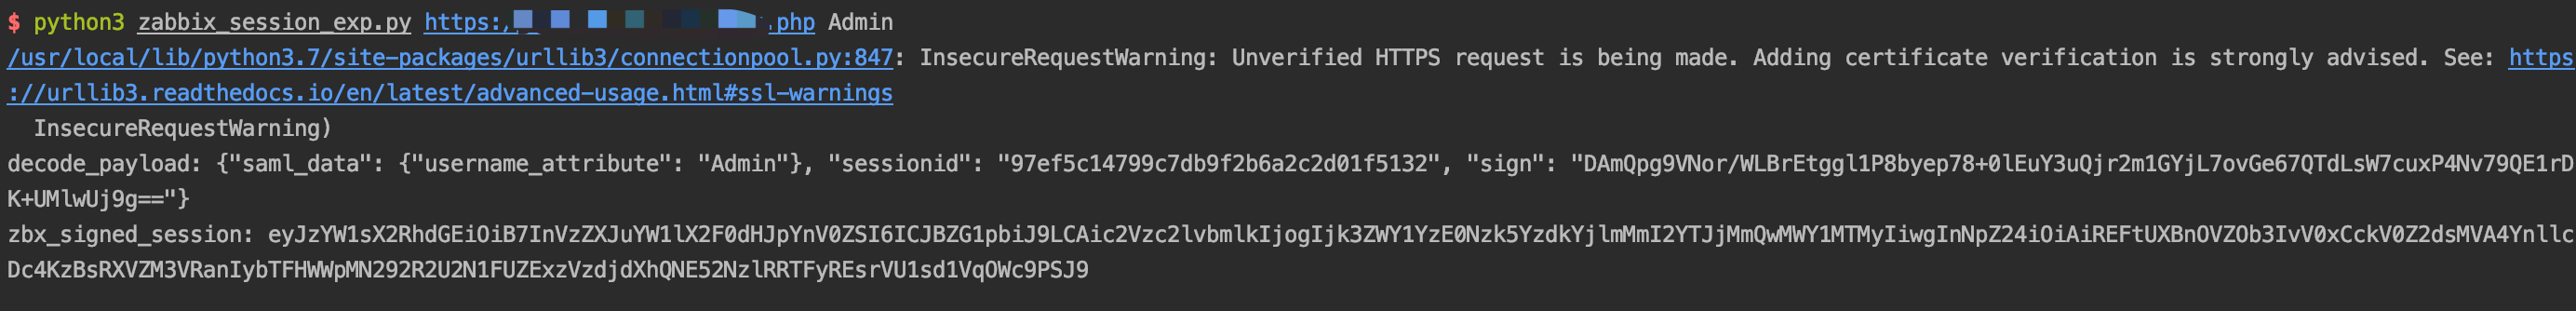 fa1c0n35/zabbix-cve-2022-23131
Эксплойт для обхода SAML SSO в Zabbix (CVE-2022-23131), позволяющий получить несанкционированный доступ администратора путем подделки сессионных куки.
 wooooong/cve-2025-2825
Эксплойт-скрипт для обхода аутентификации CrushFTP (CVE-2025-2825) с использованием специально сформированного заголовка Authorization и cookie…
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 — Обход аутентификации до администратора
 randomrobbiebf/cve-2024-5324
Всплывающее окно входа/регистрации ( Встроенная форма + Woocommerce ) 2.7.1 - 2.7.2 - Отсутствие авторизации для произвольного обновления параметров
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Доказательство концепции эксплуатации для CVE-2026-29000, обход аутентификации в pac4j-jwt. Подделывает JWT-токены для получения административного…
 junnythemarksman/cve-2023-42793
Эксплойт TeamCity CVE-2023-42793 на Rust
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Отсутствие авторизации при перезаписи/загрузке файлов (удаленное выполнение кода)
 moften/cve-2024-51996
CVE-2024-51996 — это критическая уязвимость, затрагивающая компонент security-http фреймворка Symfony.

 kit-lang/packages/kit-oauth
Клиентская библиотека OAuth 2.0 для приложений Kit, поддерживающая потоки кода авторизации, PKCE, учетных данных клиента и обновления токенов со…
 randomrobbiebf/cve-2023-30486
Square <= 2.0.0 - Отсутствие авторизации через activate_plugin
 randomrobbiebf/cve-2024-4875
HT Mega – Absolute Addons For Elementor <= 2.5.2 - Отсутствие авторизации для обновления опций
 0xblackash/cve-2026-35616
CVE-2026-35616
 kit-lang/packages/kit-policy
Гибкая, компонуемая структура авторизации для Kit (вдохновленная Action Policy)
 pctripsesp/cve-2023-6036
POC о Web3 – Crypto wallet Login & NFT token gating < 3.0.0 - обход аутентификации плагина WordPress
 shibli2700/randomrepo
SecOpsMaesttro POC
 sudo-wp/sudowp-postgallery
Защищённый форк заброшенного плагина WordPress "PostGallery". Исправляет критические уязвимости произвольной загрузки файлов (CVE-2025-13543) и…