

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-35616 — CVE-2026-35616 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-35616
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHub0xblackash/cve-2026-35616

CVE-2026-35616

CVE-2026-35616

Репозиторий
1337 месяцев назадЕщё не проверено
Поделиться

🚨 CVE-2026-35616 - Обход аутентификации FortiClient EMS 🚨

CVE-2026-35616 предупреждение об уязвимости

Fortinet Critical CVSS

Неправильный контроль доступа | Обход API до аутентификации
Эксплуатируется в дикой природе — апрель 2026

📋 Обзор

CVE-2026-35616 — это критическая уязвимость в FortiClient Enterprise Management Server (EMS) версий 7.4.5 – 7.4.6.

Неаутентифицированный удалённый злоумышленник может отправлять специально сформированные запросы для обхода проверок аутентификации и авторизации, что потенциально может привести к несанкционированному выполнению кода или полному компрометированию сервера.

Уведомление Fortinet: FG-IR-26-099


🛠️ Содержимое репозитория

ФайлОписание
CVE-2026-35616.yamlNuclei-шаблон для безопасного обнаружения
CVE-2026-35616.pyБезопасный Python-скрипт для проверки
check_safe_CVE-2026-35616.pyАльтернативный облегчённый детектор

⚠️ Важное предупреждение

Этот репозиторий предназначен только для защитных и исследовательских целей.

  • Используйте только в изолированных лабораторных средах или на системах, которыми вы владеете и которые уполномочены тестировать.
  • Уязвимость активно эксплуатируется в дикой природе.
  • Не используйте эти инструменты для несанкционированного сканирования или наступательных действий.

🚨 Детали уязвимости

  • CVE ID: CVE-2026-35616
  • Критичность: Критическая (CVSS 9.1)
  • Затронутые версии: FortiClient EMS 7.4.5 - 7.4.6
  • Тип уязвимости: Неправильный контроль доступа (CWE-284)
  • Воздействие: Обход аутентификации и авторизации (до аутентификации)
  • Эксплуатируется в дикой природе: Да (подтверждено Fortinet)

🛡️ Смягчение и устранение

Немедленные действия:

  1. Изолируйте сервер от интернета немедленно
  2. Примените официальный Fortinet Hotfix для 7.4.5 / 7.4.6
  3. Обновитесь до 7.4.7 или новее, когда станет доступно
  4. Ограничьте доступ к EMS только через VPN (никогда не открывайте прямой доступ из интернета)

📌 Как использовать

1. Использование Nuclei-шаблона

nuclei -t CVE-2026-35616.yaml -u https://your-ems-server:8443

2. Использование Python-детектора

python3 check_safe_CVE-2026-35616.py https://your-ems-server:8443
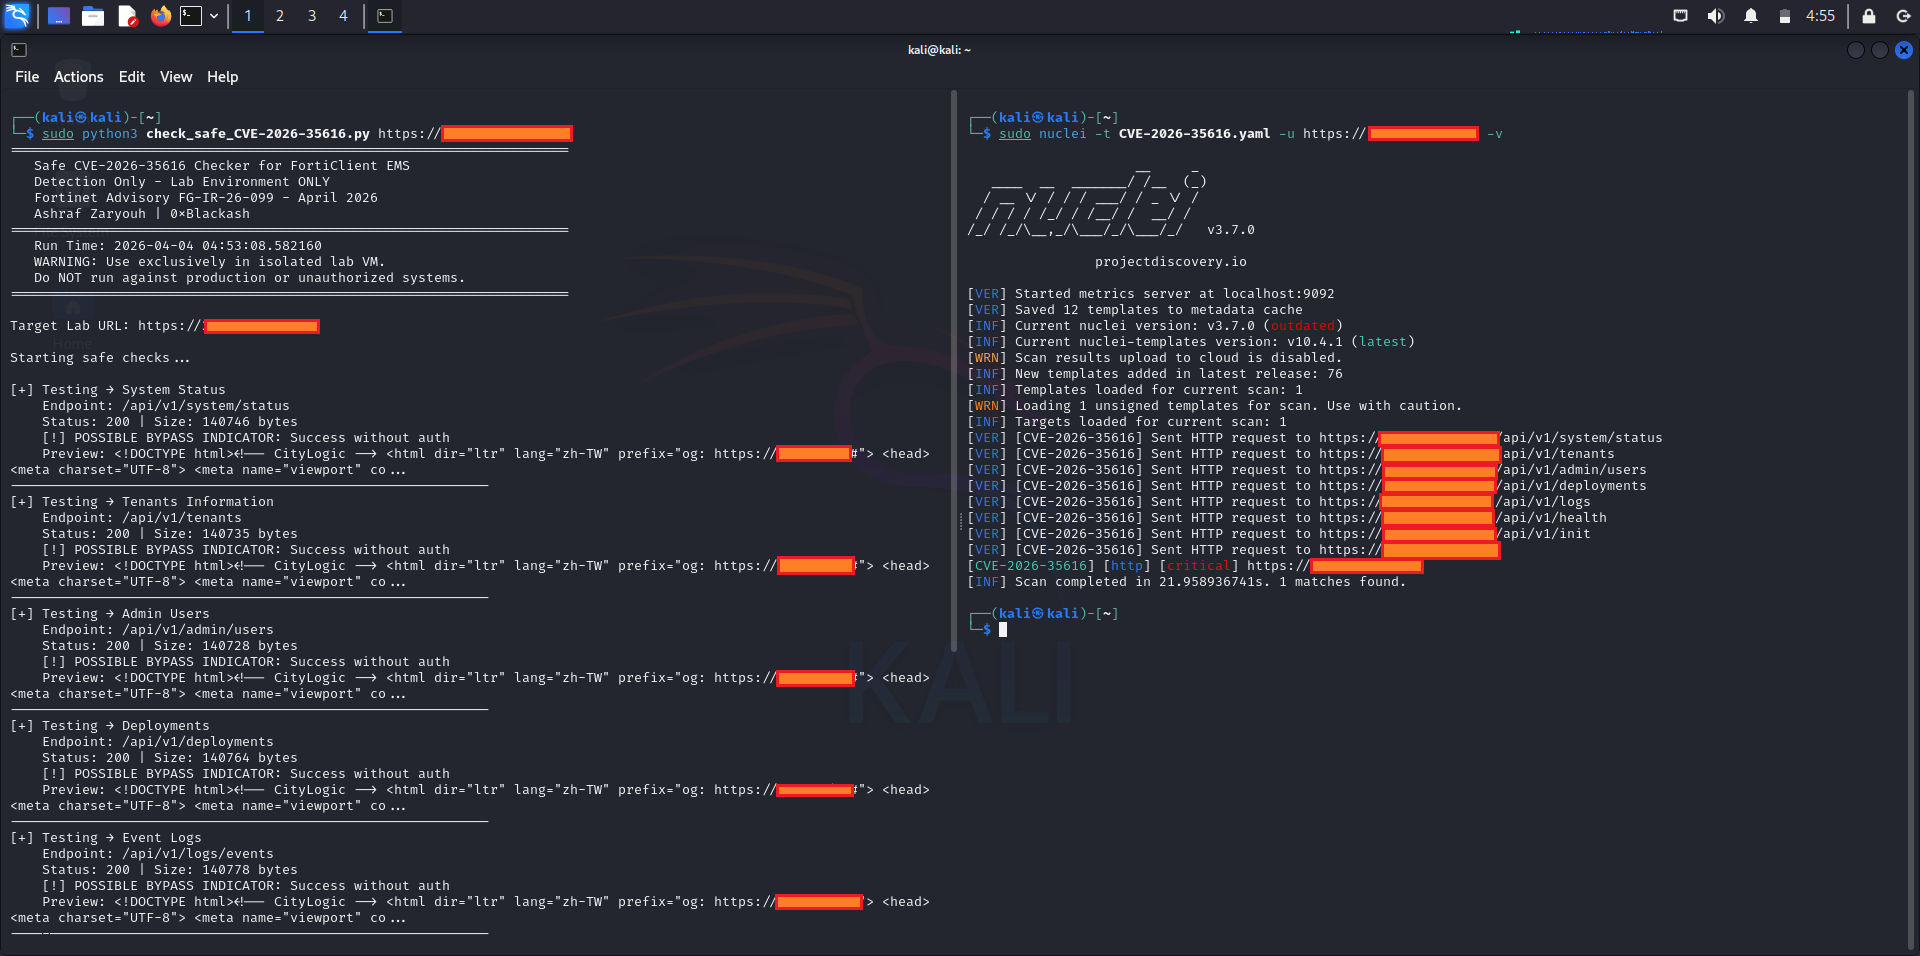
🔍 Скриншоты обнаружения

cve-2026-35616

📄 Ссылки

  • Fortinet PSIRT - FG-IR-26-099
  • NVD - CVE-2026-35616
  • Документация FortiClient EMS

⭐ Отказ от ответственности

Этот проект поддерживается в образовательных и защитных целях безопасности.
Автор не несёт ответственности за любое неправомерное использование предоставленных инструментов обнаружения.

Оставайтесь в безопасности. Патчите рано. Патчите часто.


Сделано с ❤️ для сообщества защитной безопасности

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





