
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Windows-LPE-Auditor — Небольшой аудитор локальных эскалаций привилегий (LPE) в Windows с терминальным интерфейсом, созданный на C++20 и FTXUI | Kitploit
Инструменты/GitHubGitHub/0xby7eme/windows-lpe-auditor
Аутентификация и авторизацияОборонительные ИнструментыПовышение привилегийАнализ уязвимостейАудит конфигурацииТестирование на ПроникновениеУтилиты и фреймворкиНеправильная Конфигурация
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

Небольшой аудитор локальных эскалаций привилегий (LPE) в Windows с терминальным интерфейсом, созданный на C++20 и FTXUI

21818 ч 9 мин назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий

WinLpeAuditor

Небольшой аудитор ошибок конфигурации для локального повышения привилегий (LPE) в Windows с терминальным интерфейсом, созданный на C++20 и FTXUI.
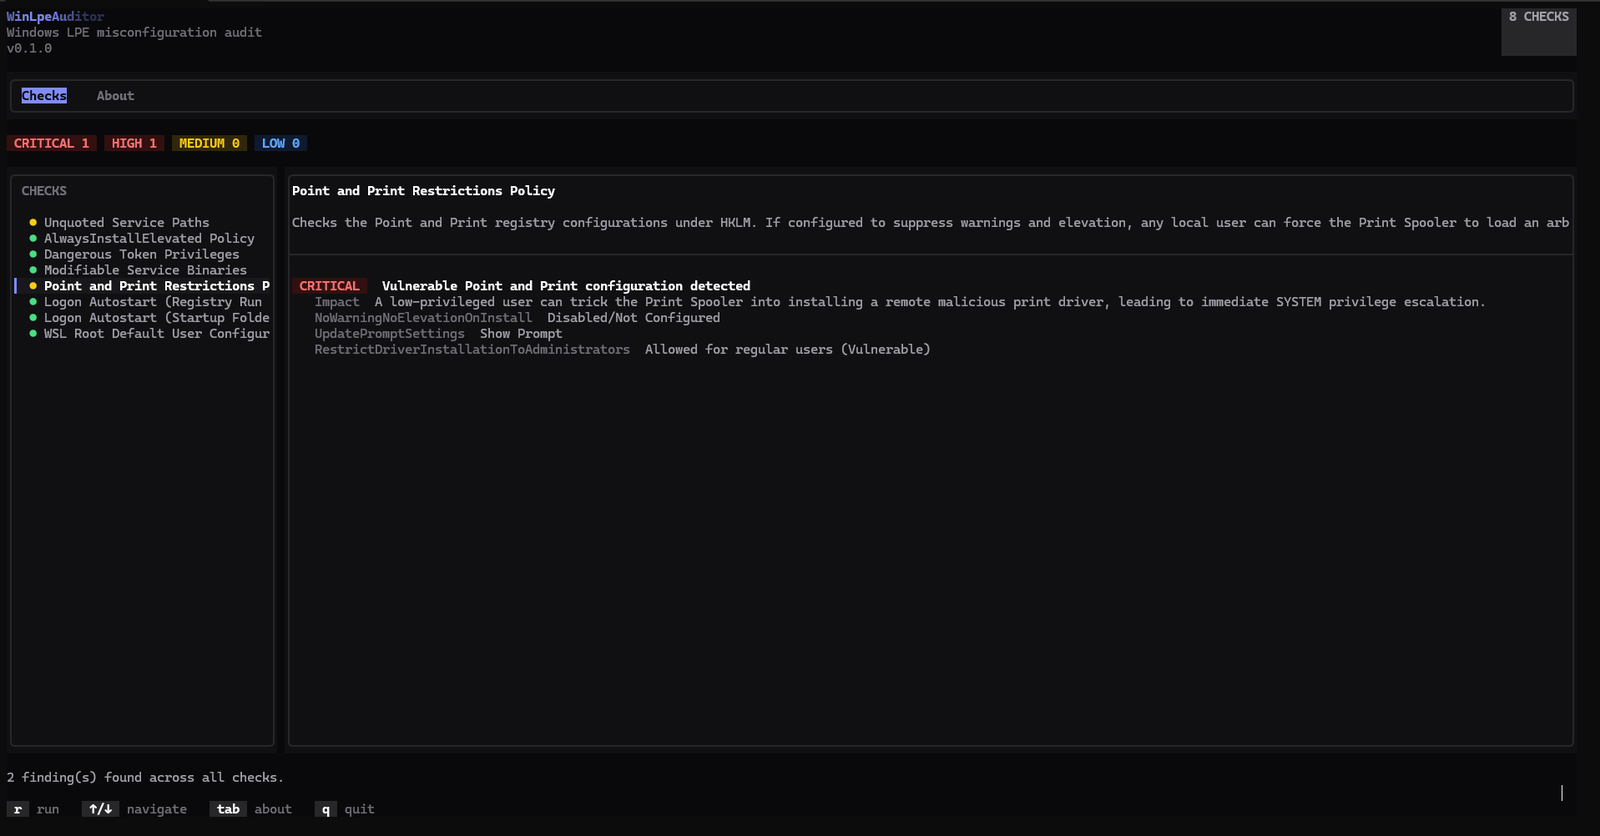
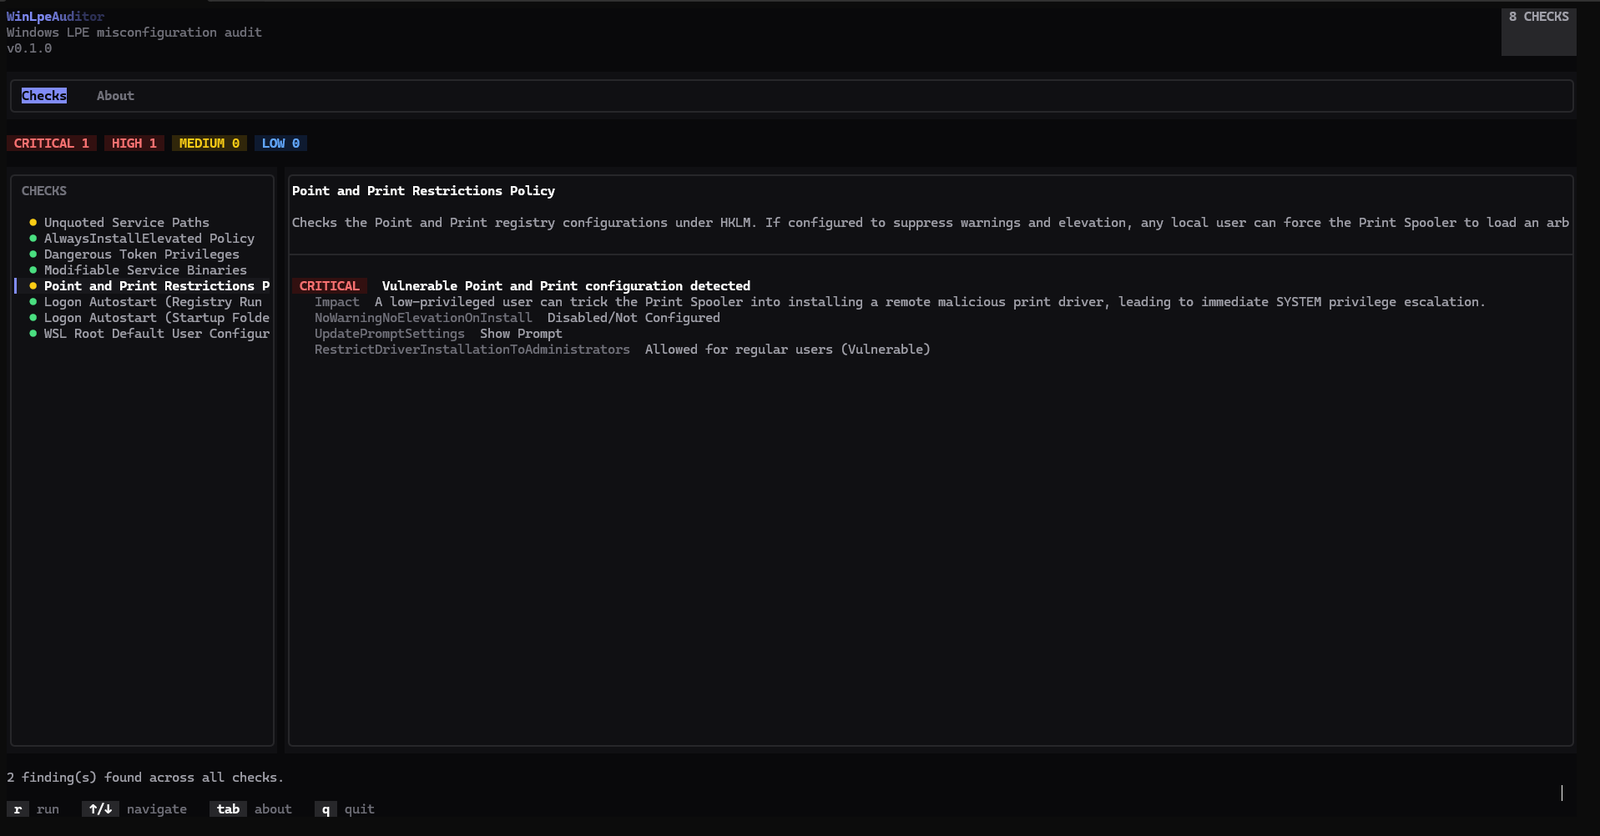
Скриншот

Включённые проверки:

  • Незакавыченные пути служб — службы Win32 с незакавыченным путём к исполняемому файлу, содержащим пробелы; эксплуатируемо, если пользователь может записывать в каталог, расположенный раньше в этом пути.
  • Политика AlwaysInstallElevated — отмечает случаи, когда и HKCU, и HKLM разрешают любому пользователю устанавливать пакеты .msi с правами SYSTEM.
  • Привилегии токена: отмечает особо опасные привилегии Windows (например, SeImpersonatePrivilege, SeDebugPrivilege), назначенные токену текущего процесса и открывающие прямой путь к локальному повышению привилегий.
  • Изменяемые бинарные файлы служб: сканирует все зарегистрированные службы Windows и разбирает ACL файлов, чтобы убедиться, что группы с низкими привилегиями (например, Everyone или Authenticated Users) не имеют прав на запись в исполняемые файлы служб.
  • Политика Point and Print: проверяет политики принтеров в HKLM, чтобы установка драйверов удалённых принтеров была ограничена администраторами и предупреждения о повышении прав не были опасно отключены.
  • Автозапуск при входе (ключи реестра Run): проверяет глобальные ключи HKLM Run и RunOnce на наличие прав на запись, предоставленных стандартным группам пользователей.
  • Автозапуск при входе (папка «Автозагрузка»): проверяет права доступа к файлам общесистемного каталога автозагрузки, чтобы предотвратить размещение ярлыков непривилегированными пользователями.
  • Конфигурация пользователя root по умолчанию в WSL: проверяет пользовательские записи реестра для подсистемы Windows для Linux (WSL), чтобы выявить дистрибутивы, автоматически выполняющие вход под пользователем root (UID 0).

Требования

  • Windows (использует Win32 Registry и Service Control Manager API)
  • CMake 3.21+
  • Компилятор с поддержкой C++20 (MSVC через Visual Studio / Build Tools)

Сборка

cmake -B build -S .
cmake --build build

FTXUI загружается автоматически через FetchContent CMake при первой конфигурации.

Запуск

.\build\WinLpeAuditor.exe

Горячие клавиши: r — запустить аудит · ↑/↓ — навигация по проверкам · q — выход.

Добавление новой проверки

Реализуйте интерфейс ICheck (include/Core/ICheck.h), добавьте .cpp в CMakeLists.txt и зарегистрируйте проверку в src/main.cpp:

engine.Register(std::make_unique<Checks::YourNewCheck>());

Другой код изменять не требуется.

Отказ от ответственности

Использовать только в средах и системах, которые вы уполномочены проверять.

TODO

  • Реализовать больше проверок повышения привилегий
  • Пайплайн релизов
Скачать инструмент