
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
 owasp/python-honeypot
OWASP Honeypot, автоматизированная платформа обмана.
 watchdogsecurity/porch-pirate
Porch Pirate — это самый полный клиент и фреймворк для разведки (recon) / OSINT по Postman, который автоматизирует обнаружение и эксплуатацию…
 dolevf/graphql-cop
Легковесная утилита на Python для автоматизированного аудита безопасности GraphQL API. Обнаруживает неправильные конфигурации, утечки информации и…
 openpcc/openpcc
Фреймворк с открытым исходным кодом для верифицируемо приватного вывода ИИ
 lsh123/xmlsec
Библиотека безопасности XML
 pompelmi/pompelmi
Сканирование антивирусом ClamAV для Node.js — сканируйте загружаемые файлы одним вызовом функции. Ноль зависимостей. Typed Symbol verdicts. Локально…
 teycir/burpapisecuritysuite
Расширение Burp Suite для тестирования безопасности API с 15 типами атак, 108+ полезными нагрузками, интеллектуальным фаззингом, обнаружением…
 undeadsec/swaggerspy
Автоматизированный инструмент OSINT, который сканирует документацию API SwaggerHub для обнаружения раскрытых секретов, учётных данных и…
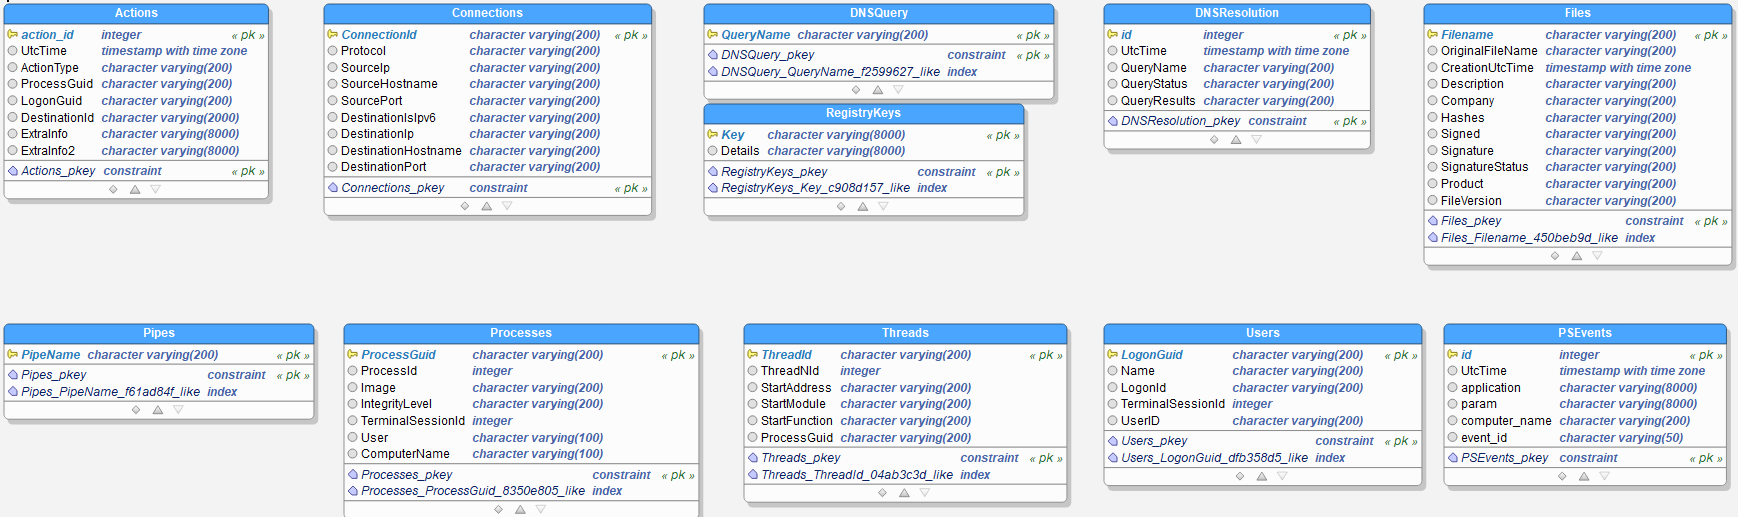 lucky-luk3/grafiki
Инструмент для Threat Hunting с использованием Sysmon и графов
 sentrypeer/sentrypeer
Распределенный SIP-хонейпот, который обнаруживает и обменивается данными о мошеннических VoIP-атаках. Собирает IP-адреса злоумышленников и телефонные…
 nicholasaleks/graphql-threat-matrix
Фреймворк угроз GraphQL, используемый специалистами по безопасности для исследования уязвимостей в реализациях GraphQL.
 lumoslab-innovation/openhunterai
Локальная AI-команда красных для безопасности веб-, API- и LLM-приложений. Рассуждения в стиле атакующего, выводы, подкреплённые доказательствами, и…
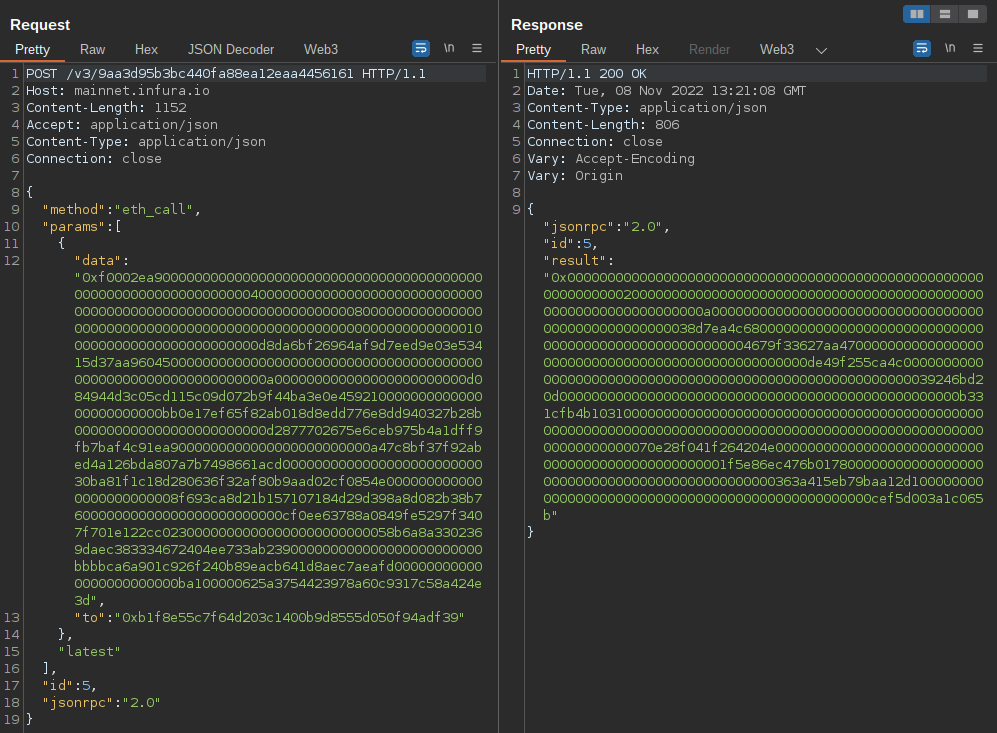 uwctcjnwlk/web3-decoder
Расширение Burp Suite для декодирования вызовов Ethereum JSON-RPC и взаимодействий со смарт-контрактами, поддерживающее несколько сетей и…
 hashicorp-forge/grove
Программное обеспечение как услуга (SaaS) фреймворк для сбора журналов.
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
 tno-s3/wuppiefuzz
Управляемый покрытием фаззер REST API, разработанный на основе LibAFL
 softrams/bulwark
Инструмент управления активами и уязвимостями организации, с интеграцией с Jira, предназначенный для создания отчетов по безопасности приложений.
 vulncheck-oss/cli
VulnCheck's official command line tool







