
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
 ustayready/fireprox
Инструмент управления AWS API Gateway для создания на лету HTTP-прокси-проходов для уникальной ротации IP-адресов
 nilsteampassnet/teampass
Совместный менеджер паролей
 imperva/automatic-api-attack-tool
Инструмент Imperva для настраиваемых атак на API принимает в качестве входных данных спецификацию API, а в качестве выходных данных генерирует и…
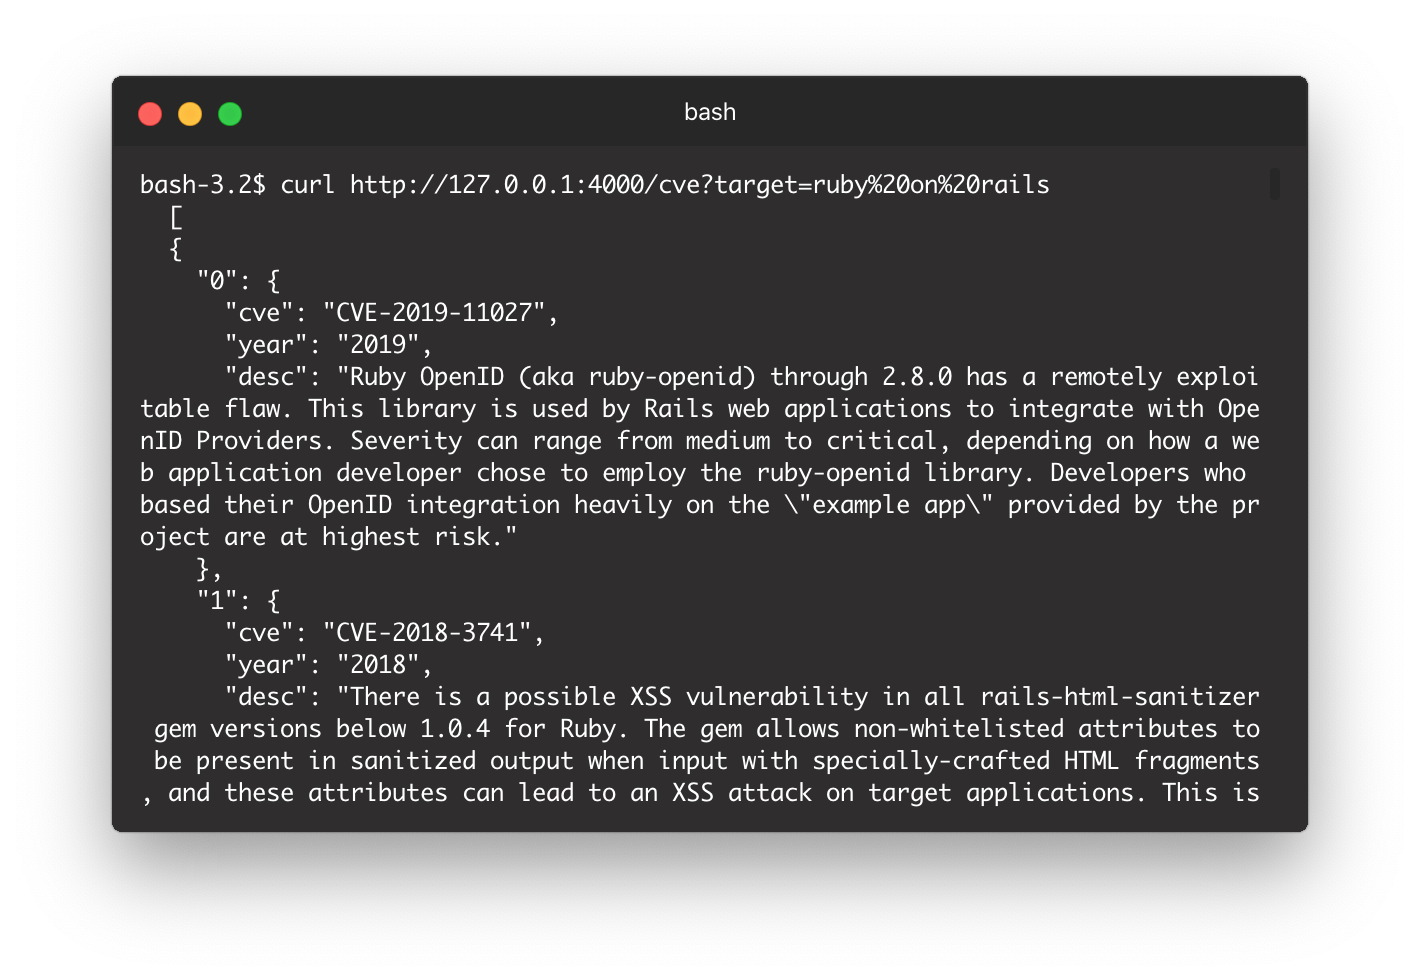 beyarz/cve-api
Неофициальный API для cve.mitre.org
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application — это намеренно уязвимая реализация GraphQL-сервиса, предназначенная для изучения и практики безопасности GraphQL.
 softrams/bulwark
Инструмент управления активами и уязвимостями организации, с интеграцией с Jira, предназначенный для создания отчетов по безопасности приложений.
 epi052/feroxbuster
Быстрый, простой, рекурсивный инструмент для обнаружения контента, написанный на Rust.
 censys/censys-python
Простая в использовании и легковесная обёртка для API Censys.
 cilium/cilium
Сеть, безопасность и наблюдаемость на основе eBPF
 streaak/keyhacks
Подборка команд для проверки утёкших API-ключей из программ bug bounty и тестов на проникновение, охватывающая более 80 сервисов, включая AWS,…
 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) — Удаленное управление скомпрометированным устройством Windows из вашего почтового ящика Outlook. Инструмент…
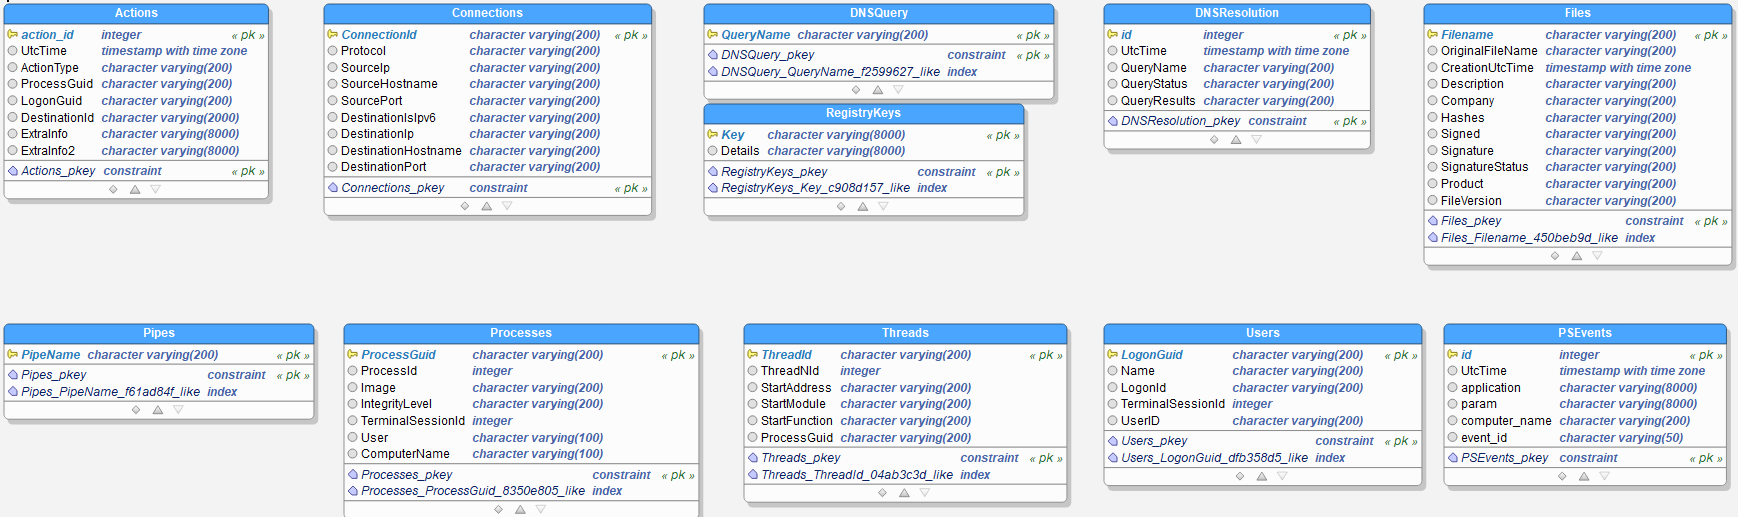 lucky-luk3/grafiki
Инструмент для Threat Hunting с использованием Sysmon и графов
 dolevf/graphw00f
Инструмент для определения версии движка GraphQL-сервера, который отправляет безвредные и некорректные запросы для идентификации серверной технологии…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: Анализ файлов на вредоносное содержимое
 owasp/crapi
Преднамеренно уязвимое микросервисное API, разработанное для практического обучения по OWASP API Security Top 10 рискам, со встроенными заданиями и…
 aress31/openapi-parser
Парсинг документов OpenAPI в Burp Suite для автоматизации оценки безопасности API на основе OpenAPI (одобрено PortSwigger для включения в их…
 enkomio/thematrix
загрузчик PE и трассировщик Windows API. Полезен при анализе вредоносного ПО.
 password123456/about-hmac
HMAC: пример реализации и объяснение





